BRIEFLeaklowP33
Combolist de 24 millones de credenciales URL:email:pass
Detectado14 octubre 2026 · 08:53 UTC
Se publicó como 'fresco' un gran volcado de credenciales de unos 24 millones de tríos URL:email:contraseña, aunque ya tiene meses. Este volumen de logs de stealer permite credential stuffing masivo y secuestro de sesiones en muchos servicios. Las organizaciones deberían comprobar sus dominios contra el conjunto y aplicar MFA, pero son datos genéricos y no una brecha dirigida.
CategoríaLeak
Severidadlow
Priority score33
Detectado14 octubre 2026 · 08:53 UTC
Leak● 22
Registros de 9.000 equipos infectados con RAT a la ventaUn vendedor lista logs de RAT de más de 9.000 PC infectadas, fechados a mediados de enero, exponiendo credenciales y cookies de sesión. El conjunto está desactualizado pero indica infecciones de malware generalizadas. Baja prioridad para alerta fresca, aunque relevante para monitorear exposición de credenciales.Leak● 40
Datos personales de 20.000 estudiantes de Taiwán a la ventaAproximadamente 20.000 registros de estudiantes vinculados a Assota Information en Taiwán se venden en BreachForums, incluyendo nombres y datos de contacto. Los datos de estudiantes alimentan phishing dirigido y fraude de identidad contra menores e instituciones. La escala es moderada pero la víctima es una entidad real del sector educativo.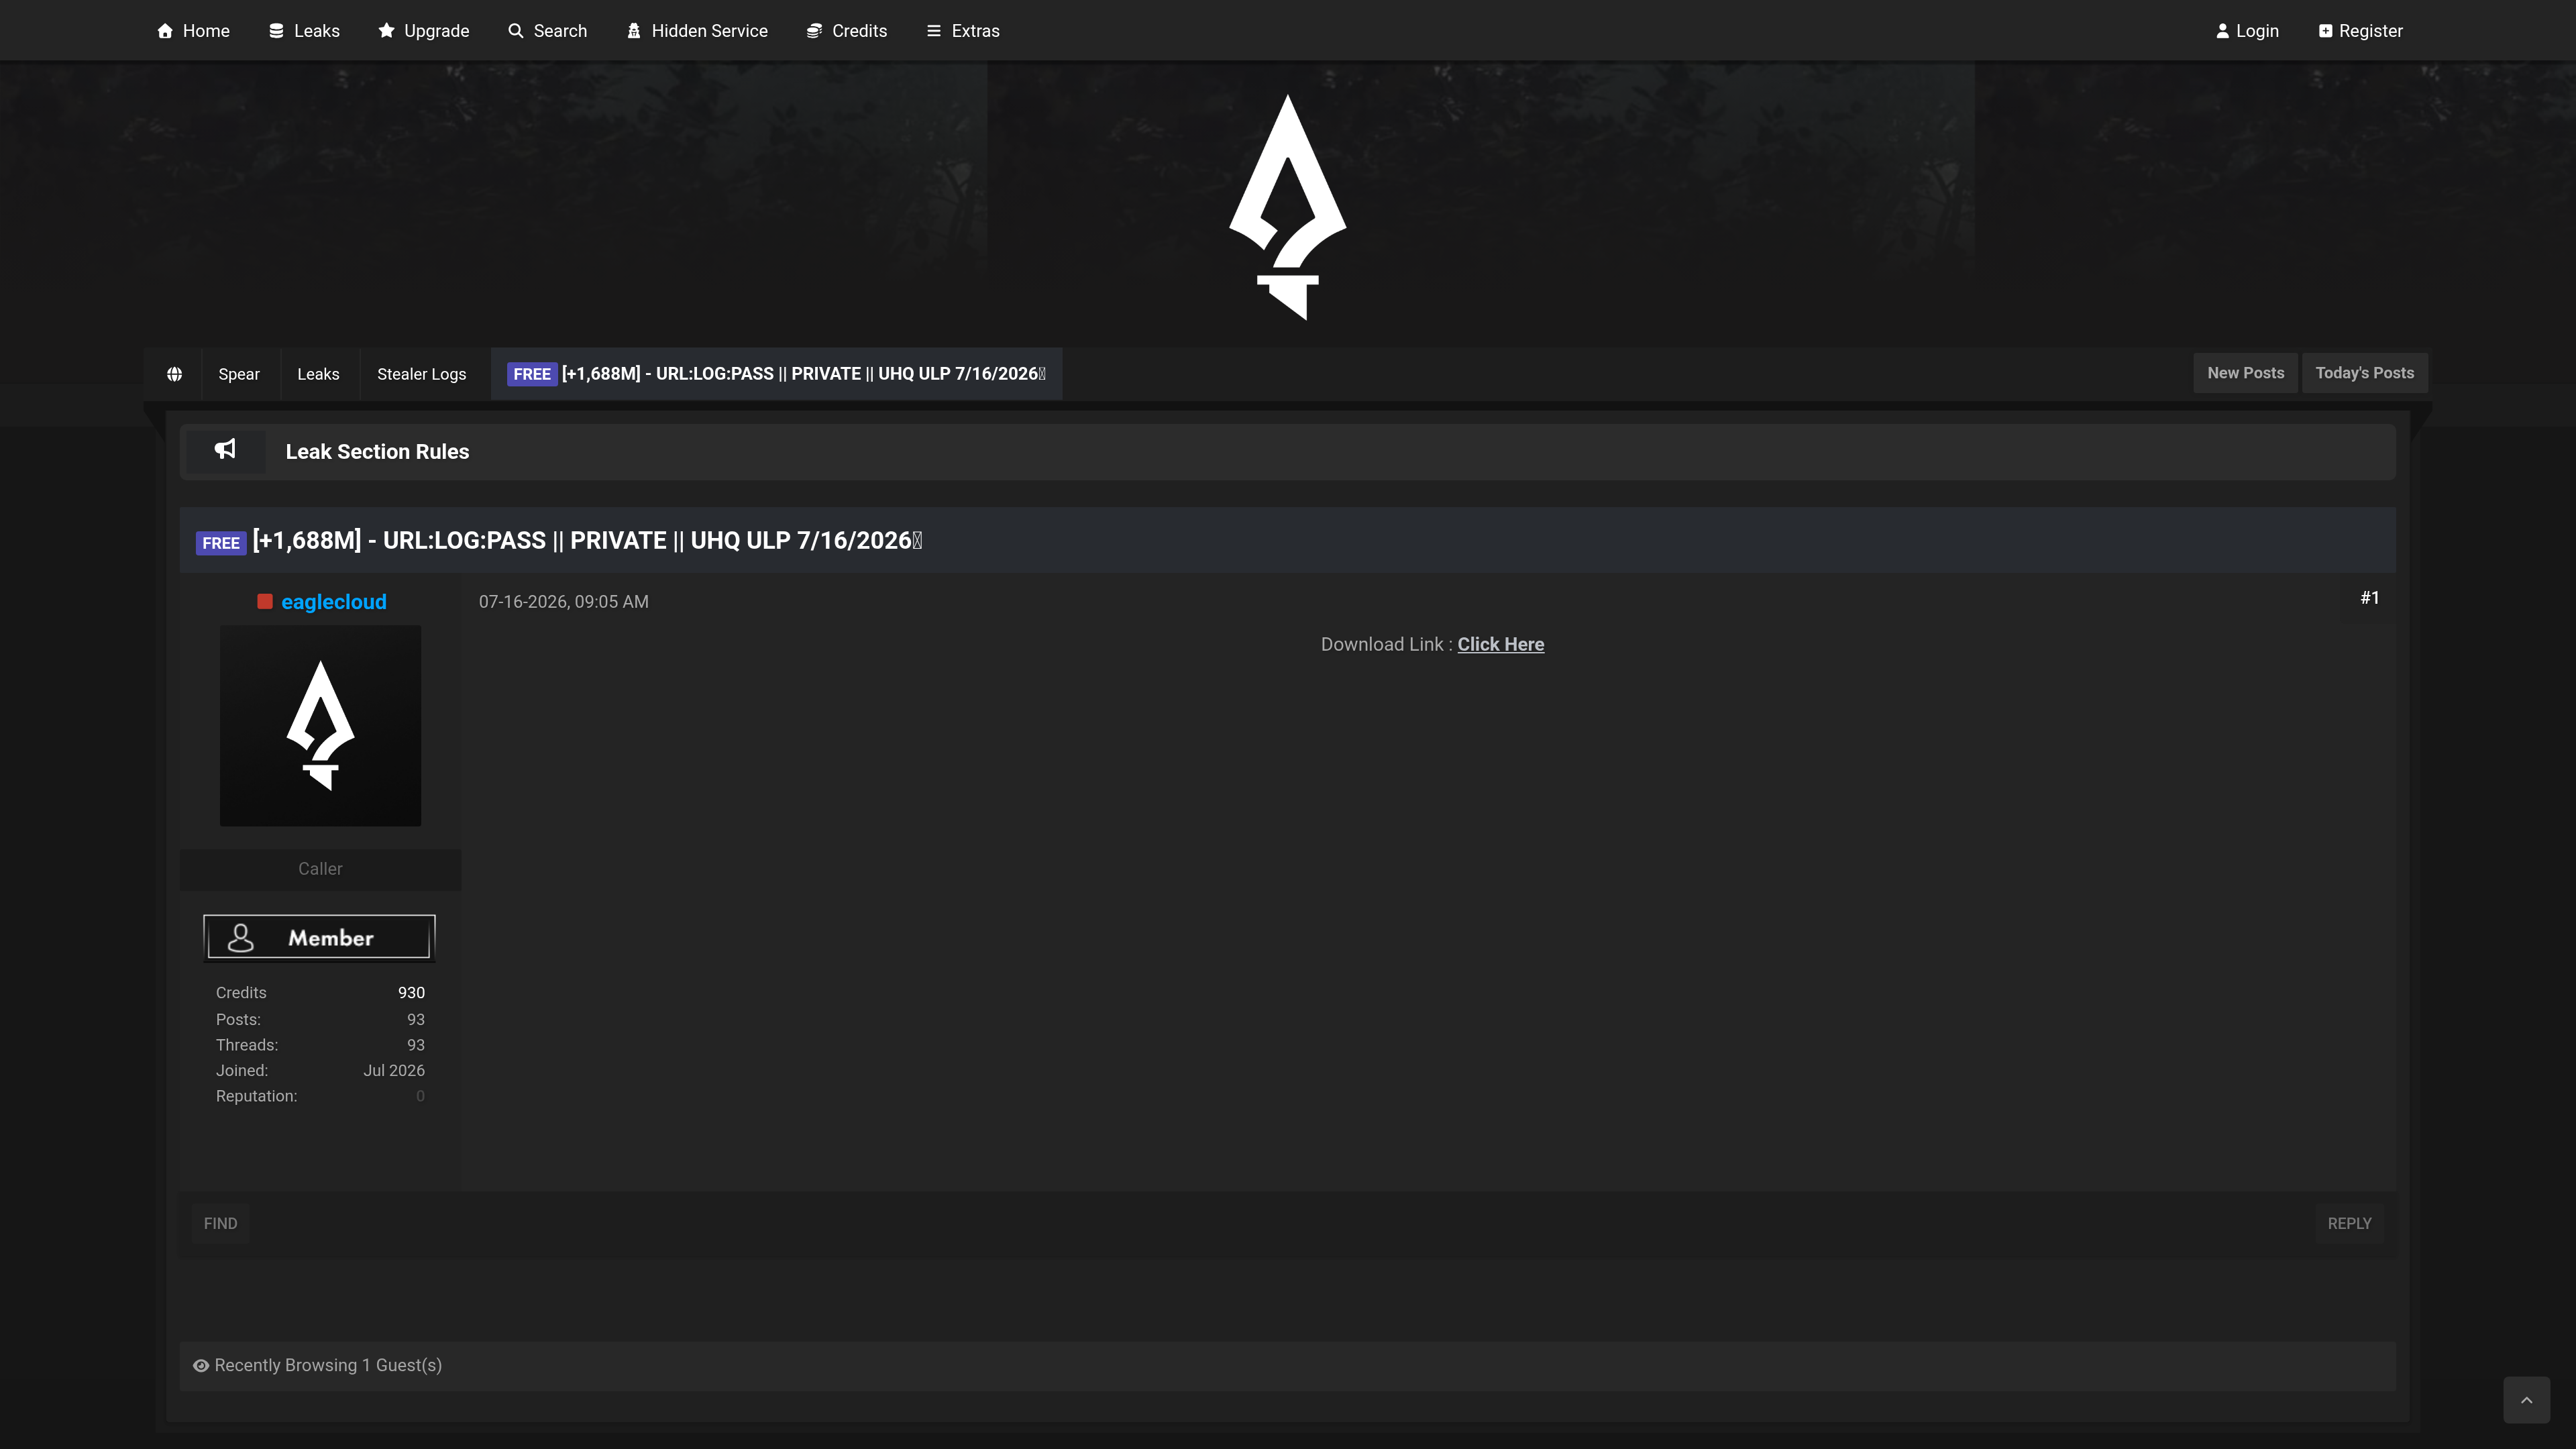
Leak● 48
Filtración masiva de 1.688 millones de credenciales robadasUn foro distribuye una enorme colección de logs de stealer con aproximadamente 1.688 millones de entradas URL:login:password. Aunque está fechada en julio de 2026, sigue siendo un corpus masivo de credenciales que alimenta credential stuffing y toma de cuentas a gran escala. Las organizaciones deben exigir MFA y vigilar contraseñas reutilizadas.Leak● 55
Base de datos de clientes VIP de Pathao a la ventaUn actor de amenazas vende registros detallados de clientes VIP de Pathao, una importante plataforma bengalí de transporte y delivery. Estos datos suelen incluir nombres, teléfonos, direcciones e historial de pedidos, lo que facilita phishing y fraude. Conviene vigilar riesgos de credential stuffing y suplantación para los usuarios afectados.Leak● 58
Datos de pacientes del East Avenue Medical Center a la ventaUn vendedor ofrece datos de pacientes supuestamente sustraídos del East Avenue Medical Center, un hospital público de Quezon City, Filipinas. La exposición de historiales médicos facilita phishing dirigido, fraude de seguros y robo de identidad contra los pacientes. Defensores del sector salud deben tratarlo como una fuga activa y vigilar la reutilización de credenciales.Leak● 30
Combolist de 90.000 credenciales de correo de MéxicoEl 14 de octubre se publicó como 'fresco' un combolist de unos 90.000 pares email:contraseña etiquetado como México. Alimenta credential stuffing y toma de cuentas contra buzones mexicanos y servicios vinculados. Es un conjunto genérico regional y no un compromiso de infraestructura crítica, pero los defensores en México deberían forzar restablecimientos y vigilar anomalías de autenticación.