BRIEFLeakhighP52
Leak de 12,9 millones de credenciales URL:LOG:PASS en DarkForums
Detectado30 octubre 2026 · 02:24 UTC
El usuario Kovnonos publicó el 19 de octubre de 2026 en DarkForums un corpus de 12,9 millones de líneas con formato URL:LOG:PASS, presentado como privado y de alta calidad. El formato corresponde a registros tipo stealer-log que asocian la URL de acceso con credenciales en texto plano, insumo directo para credential stuffing y acceso inicial a portales web. Al tratarse de un conjunto mixto de múltiples sitios, cualquier organización con portales de login públicos debería verificar si sus dominios aparecen en la filtración.
CategoríaLeak
Severidadhigh
Priority score52
Detectado30 octubre 2026 · 02:24 UTC
Leak● 54
Base de datos de 555.000 propietarios franceses a la ventaUn vendedor de PwsForums (Dedale) ofrece un conjunto de 555.000 registros descrito como datos de propietarios de vivienda franceses, con el hilo reactivado en las últimas horas. El volumen y el enfoque en propietarios apuntan a datos personales como nombres, direcciones y contactos más que a credenciales, probablemente agregados de fuentes inmobiliarias o registros públicos. Estas listas facilitan phishing de alta calidad, suplantación y riesgos físicos sobre residentes franceses, y deben seguirse aunque no se nombre una organización concreta.Leak● 62
Base de datos de ETFdb/VettaFi con 60 millones de registros a la ventaUn vendedor en PwsForums anuncia una base de datos atribuida a ETFdb.com/VettaFi con 60 millones de registros y unos 270.000 usuarios, ofrecida en la sección de marketplace. VettaFi es un proveedor estadounidense de datos financieros y de índices que sirve a gestores de activos y asesores, por lo que los datos podrían incluir contactos profesionales, datos de suscripción y credenciales hasheadas de usuarios del sector financiero. Las filtraciones masivas de datos financieros son valiosas para BEC, credential stuffing contra plataformas de inversión y ingeniería social sobre asesores.Leak● 48
Base de datos del DHS de EE.UU. ofrecida para descargaUn hilo del foro Spear ofrece para descarga una base de datos atribuida al Departamento de Seguridad Nacional de EE.UU.; el contenido está restringido a usuarios registrados, por lo que escala y autenticidad no están verificadas. Este tipo de anuncios suele ser reciclado o falso, pero un conjunto real vinculado al DHS afectaría operaciones federales de seguridad y datos de contratistas. Debe seguirse como un anuncio de filtración de alto valor no confirmado, a la espera de validación.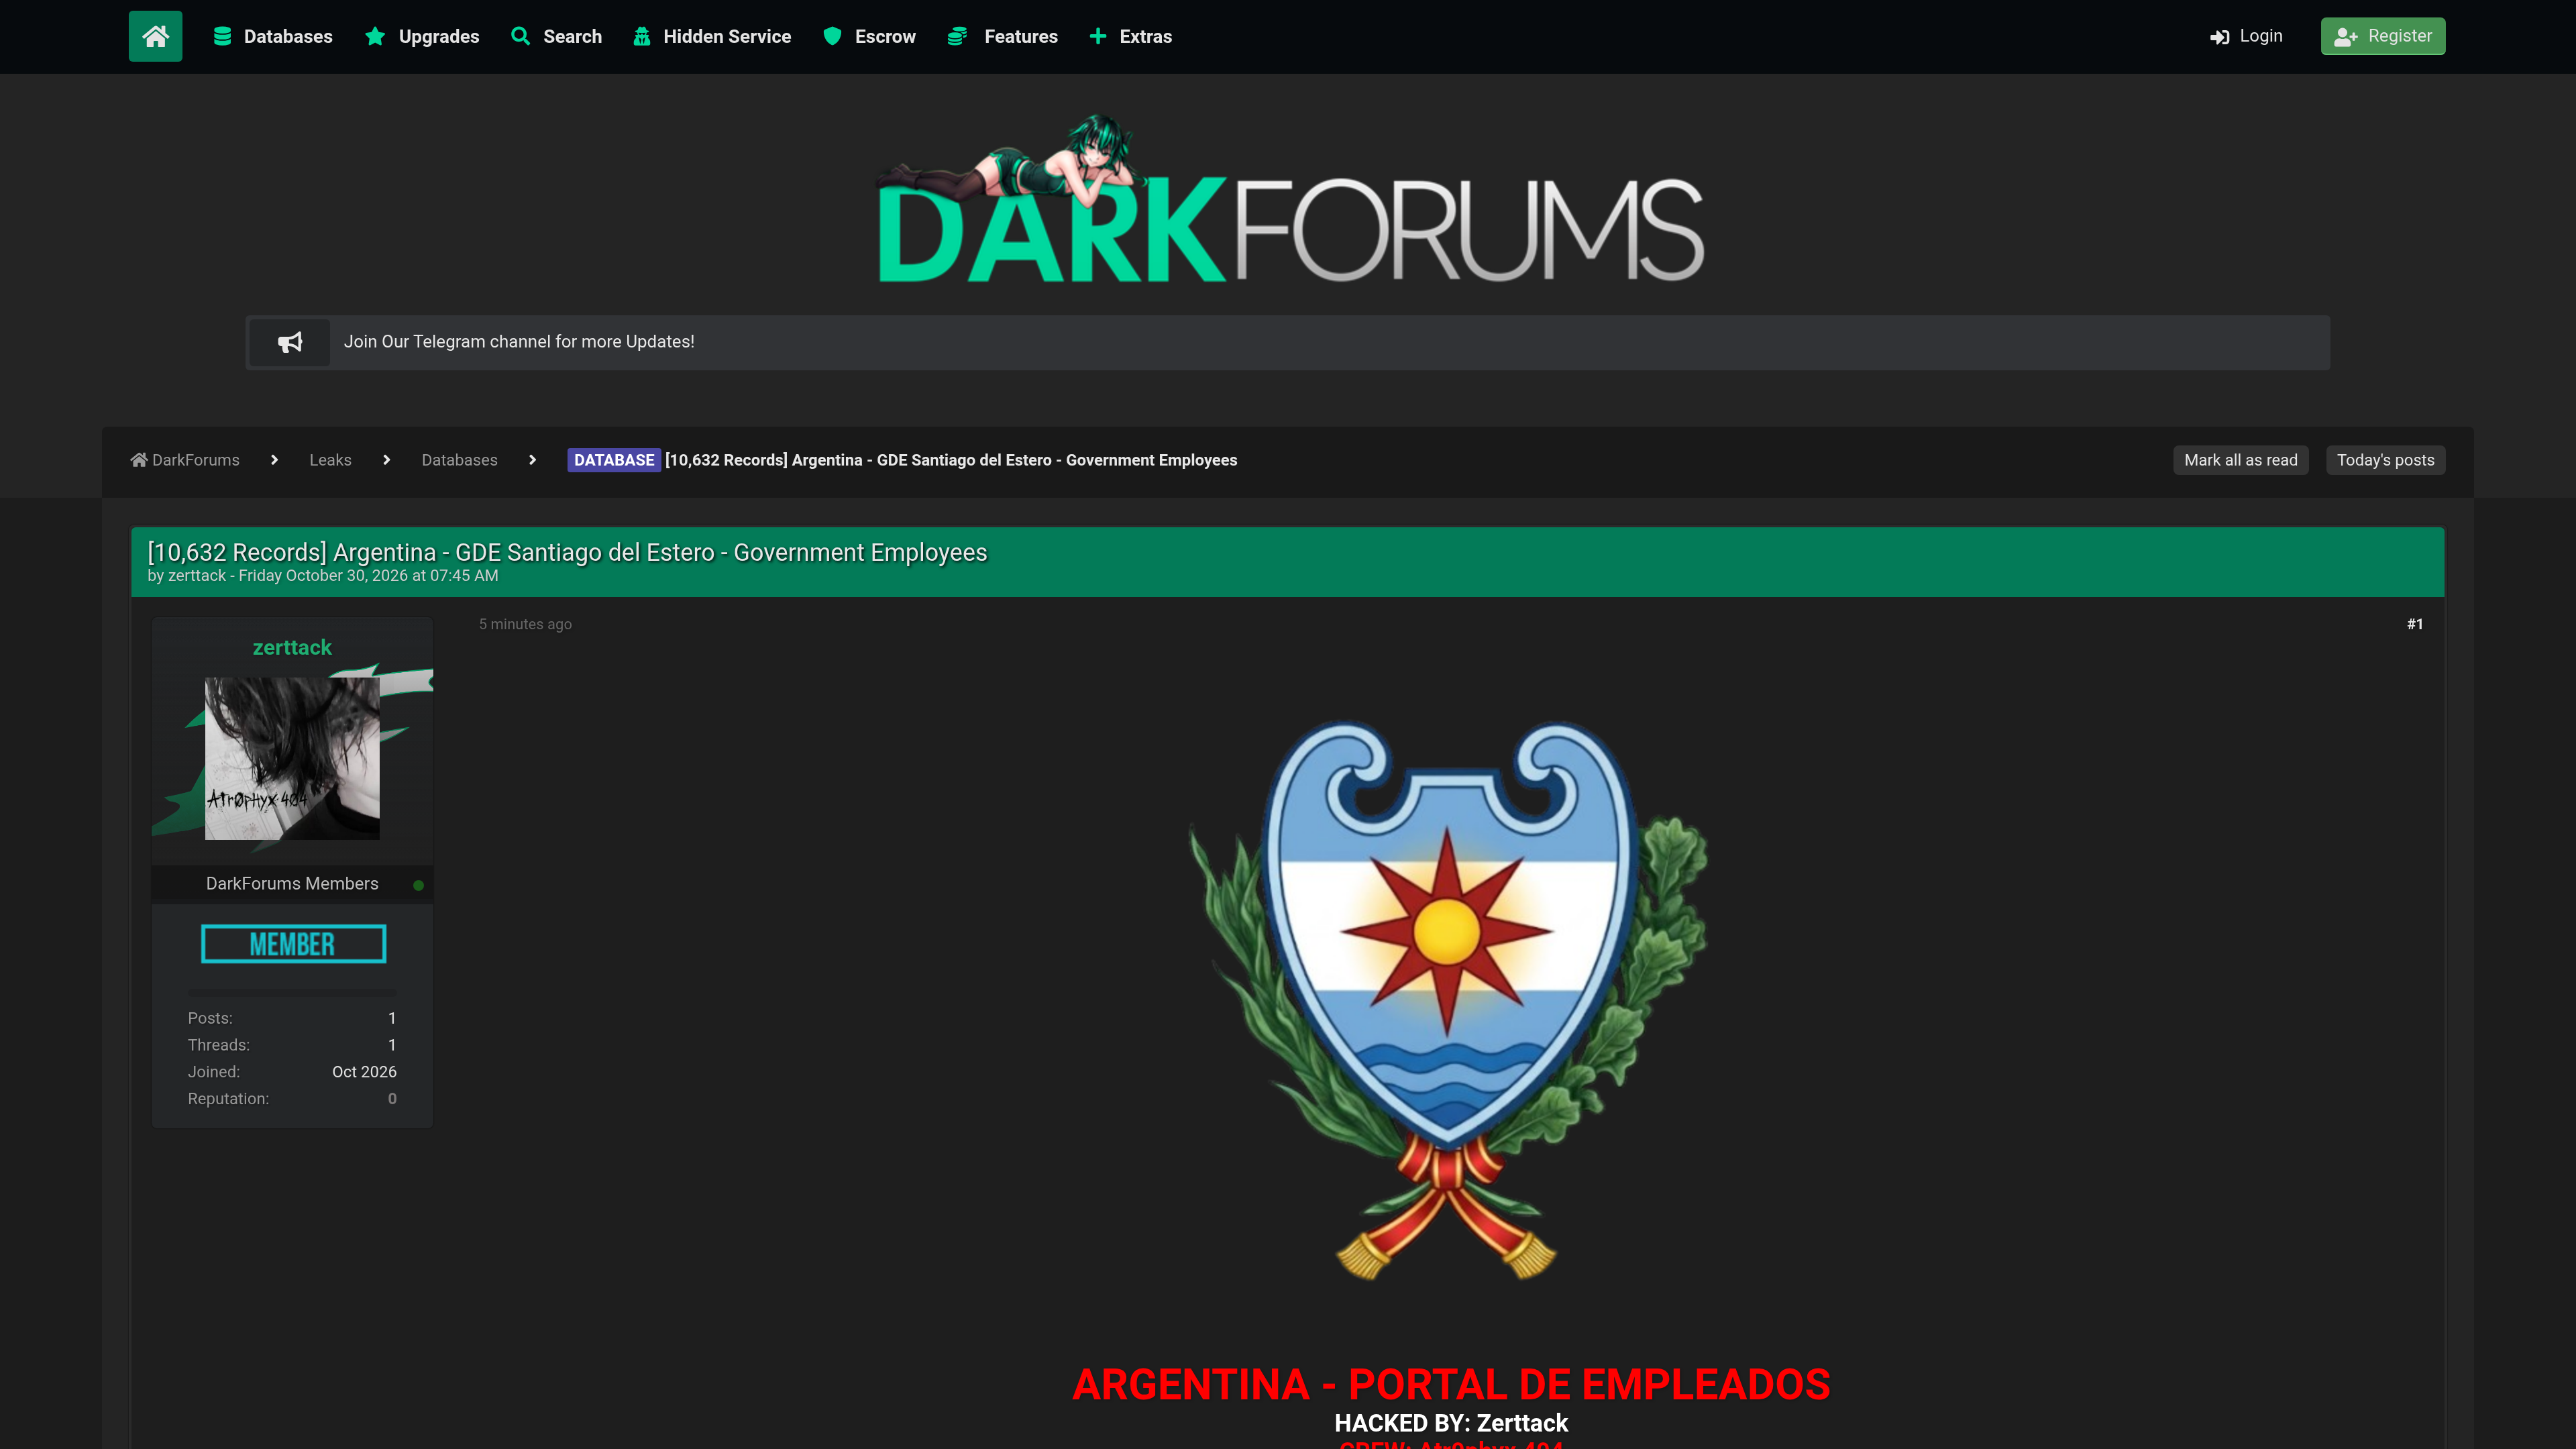
Leak● 91
Filtración de datos de 10.632 empleados públicos de Santiago del EsteroUn usuario de DarkForums distribuye una base de 10.632 registros etiquetada como usuarios del GDE (Gestión Documental Electrónica) de la provincia de Santiago del Estero. El GDE es la plataforma nacional de gestión documental usada en toda la administración pública argentina, por lo que el volcado expondría nombres, DNI, correos laborales y posibles identificadores de cuenta reutilizables para credential stuffing o phishing dirigido. La exposición de datos de identidad del sector público argentino es un precursor directo de fraude y de acceso lateral a sistemas provinciales.Leak● 50
Base de datos de 1 millón de registros de la telemedicina MedixbdUna publicación en un foro de la darkweb ofrece una base de datos de Medixbd, plataforma de telemedicina, con un volumen declarado de un millón de registros. Si es auténtica, el volcado incluiría identidades de pacientes, datos de contacto y probablemente metadatos de citas o clínicos, información personal y de salud sensible. El cuerpo del hilo está tras un muro de registro, por lo que la muestra y el precio no están verificados y la fecha de publicación es desconocida.Leak● 56
Filtración de datos de Crunchbase publicada en DarkForumsUn usuario (Ulznidar) publicó en DarkForums una descarga que afirma provenir de Crunchbase, la plataforma de inteligencia de negocios y datos de empresas. El volumen exacto no se ve en la vista previa, pero Crunchbase almacena datos de contacto corporativos, financiación y empleados usados para campañas B2B. Si es auténtico, cabe esperar phishing y toma de cuentas contra directivos y startups listadas.