Underground · lo que importa hoy
Los items del underground que dejaron señal esta ventana. Gov/mil, venta de accesos, ransomware, leaks, stealers. Screenshots y contexto en cada uno.
Distribución por categoría · ventana
- Gobierno / Militar52
- Venta de accesos27
- Ransomware17
- Leak381
- Stealer0
- Otro4
Ventana
Categoría
Severidad
Filtración de base de datos de ADT con 30.000 registros y SSN
ADT
Circula una base de datos etiquetada como ADT con 30.461 filas, 15.326 correos y 30.236 SSN. ADT es una empresa relevante de servicios de seguridad, por lo que los SSN y correos expuestos implican riesgo real de robo de identidad y phishing para sus clientes. Hay que vigilar fraude derivado y suplantación de marca.
Filtración de 2 TB de datos de Israel liberada gratis
Se libera gratis un conjunto de 2 TB de datos supuestamente originados en Israel, lo que indica una brecha muy grande de alcance y contenido desconocidos. Las filtraciones grandes y gratuitas se propagan rápido y alimentan credential stuffing y extorsión. Aunque no es regional, su tamaño justifica seguimiento por si incluye datos gubernamentales o de telecomunicaciones.
Filtración de datos de First Citizens Bank con 12.760 SSN
First Citizens Bank
Circula una base de datos atribuida a First Citizens Bank con 13.076 filas, 12.760 SSN y 1.099 correos. Una entidad financiera que filtra SSN y correos de clientes afronta riesgo de robo de cuentas y suplantación. El banco debe verificar la exposición, notificar a clientes y vigilar phishing y credential stuffing.
Venta de 4,8 millones de registros de estudiantes de Florida
Florida Department of Education (FLDOE)
Un vendedor ofrece 4,8 millones de registros de estudiantes del Departamento de Educación de Florida (FLDOE), con números de Seguro Social, fechas de nacimiento y nombres completos. La escala y la presencia de SSN y datos de menores suponen un grave riesgo de robo de identidad y fraude. Los defensores del sector educativo de EE. UU. deben vigilar el credential stuffing y la suplantación.
Bases de datos de usuarios de Binance de varios países a la venta
Binance
Un vendedor anuncia bases de datos de clientes de Binance de Reino Unido, Nueva Zelanda, Dinamarca y Australia, publicadas en abril de 2026. Si son auténticas, los registros filtrados del exchange facilitan toma de cuentas, phishing y fraude de KYC. Tiene meses de antigüedad, así que no es una alerta reciente.
Base de datos atribuida a Trezor/SatoshiLabs a la venta
SatoshiLabs (Trezor)
Un hilo recién publicado anuncia una base de datos estadounidense atribuida a Trezor/SatoshiLabs, el fabricante de carteras hardware. Una base de clientes real permitiría phishing dirigido e ingeniería social para recuperar semillas contra tenedores de cripto. La fecha es incierta, pero apunta a un objetivo real de alto valor.
Base de 837.000 leads de Binance a la venta
Binance
Un vendedor ofrece 837.000 leads 'frescos' relacionados con Binance, fechados en junio de 2026, en un foro de la dark web. Estas listas alimentan campañas de phishing dirigido, SIM-swap y toma de cuentas contra usuarios de criptomonedas. Tiene unos cuatro meses, así que es contexto más que una alerta activa.
Filtración de base de datos de empleados de STMicroelectronics
STMicroelectronics
Un hilo comparte la estructura de campos de una base de datos de empleados de STMicroelectronics fechada en 2025, lo que sugiere una brecha en la empresa de semiconductores. Los datos de empleados facilitan phishing dirigido e ingeniería social contra un proveedor tecnológico estratégico. El post es antiguo, así que es contexto y no una alerta activa.
Base de datos de 2,2 millones de Bank of America a la venta
Bank of America
Un anuncio en un foro afirma que se vende una base de 2,2 millones de registros vinculada a bankofamerica.com. Si es real, expone datos personales de clientes útiles para phishing, toma de cuentas y fraude con tarjetas en una gran entidad financiera. El post es de abril de 2026 aproximadamente, así que no es una alerta reciente, pero conviene verificar la exposición.
Base de datos de la agencia de viajes brasileña Hurb filtrada y disponible
Hurb
La base de datos de Hurb, una importante agencia de viajes online latinoamericana (antes Hotel Urbano), se está compartiendo para descarga en BreachForums. Un volcado de esta magnitud expone grandes volúmenes de datos personales de clientes, lo que facilita fraude y phishing dirigido. Aunque ya se había reportado una brecha de Hurb, esta publicación pública la reactiva para los usuarios afectados.
Filtración de base de datos de Akademia Knauf Brasil (13.000 registros)
Akademia-knauf.com.br
Una base de datos de Akademia-knauf.com.br, el portal brasileño vinculado al gigante de materiales de construcción Knauf, fue filtrada en unas 13.000 líneas. Expone datos de cuentas de usuarios de una entidad corporativa latinoamericana, lo que facilita phishing y credential stuffing contra empleados y socios. Las organizaciones brasileñas y de la región deberían tratar esto como una filtración activa en la región.
Nuevo volcado de registros de stealer White Cloud (9,7 GB)
Se ha publicado una colección de 9,7 GB de registros de stealer recientes fechados el 8 de octubre de 2026, que agrupa credenciales y datos de sesión recolectados por infostealers de numerosas víctimas. Estos registros alimentan directamente el robo de cuentas y operaciones de acceso inicial contra muchas organizaciones. Los defensores deberían comprobar si las credenciales de sus usuarios aparecen en este volcado.
Venta de datos del gobierno francés (gouv.fr) en foro de brechas
Gobierno de Francia (gouv.fr)
Un vendedor en BreachForums anuncia datos presuntamente ligados a dominios del gobierno francés (gouv.fr). Los conjuntos de datos gubernamentales suelen contener directorios internos, credenciales de personal o registros de ciudadanos que permiten intrusiones y phishing posteriores contra instituciones públicas. El alcance no está confirmado y la publicación no tiene fecha reciente clara, pero toda exposición de dominios .gov debe verificarse y monitorearse.
Filtración de la base de datos del comercio brasileño Moobrio
Moobrio (moobrio.com.br)
Se comparte en DarkForums una base de datos que pertenecería al comercio brasileño moobrio.com.br. El hilo data de diciembre de 2024, por lo que es antiguo y no un incidente fresco. Si contiene PII de clientes podría facilitar fraude y phishing contra consumidores brasileños, aunque la urgencia es baja.
Filtración de 2.870 millones de usuarios de Twitter/X en un dataset de 450GB
Twitter/X (X Corp)
Un dataset depurado de unos 2.870 millones de registros de usuarios de Twitter/X (~450GB) circula en BreachForums. Parece un reempaquetado del viejo scrape de Twitter de 2023 más que una brecha nueva, por lo que su valor de alerta es limitado. Aun así alimenta la enumeración de correos/teléfonos y el phishing dirigido contra usuarios de X.
Filtración de la base de datos del sitio social BookCrossing
BookCrossing
Una base de datos del sitio social e intercambio de libros BookCrossing se ofrece en la sección de filtraciones de DarkForums en un hilo recién publicado. Si es auténtica, expondría datos de cuentas y perfiles de miembros, facilitando credential stuffing y phishing. La escala no está clara, pero su reciente publicación merece una revisión rápida.
Filtración de base de datos de la firma fiscal Tobin & Company
Tobin & Company
Se anuncia en DarkForums una base de datos atribuida a la firma estadounidense Tobin & Company (impuestos, auditoría y consultoría). Las firmas fiscales y contables manejan PII sensible y registros financieros de clientes, lo que hace valiosa la filtración para fraude y BEC. Está fuera de la región AR-LATAM, pero conviene seguirla por los clientes afectados.
Filtración de 20 millones de credenciales URL:login:contraseña
Un volcado de 20 millones de credenciales (URL:login:contraseña) se distribuye gratis en un foro en ruso, con fecha 10 de octubre de 2026. Filtraciones de este tamaño alimentan ataques de credential stuffing y robo de cuentas contra cualquier organización cuyos usuarios reutilicen contraseñas. Se recomienda restablecer credenciales expuestas y vigilar inicios de sesión anómalos.
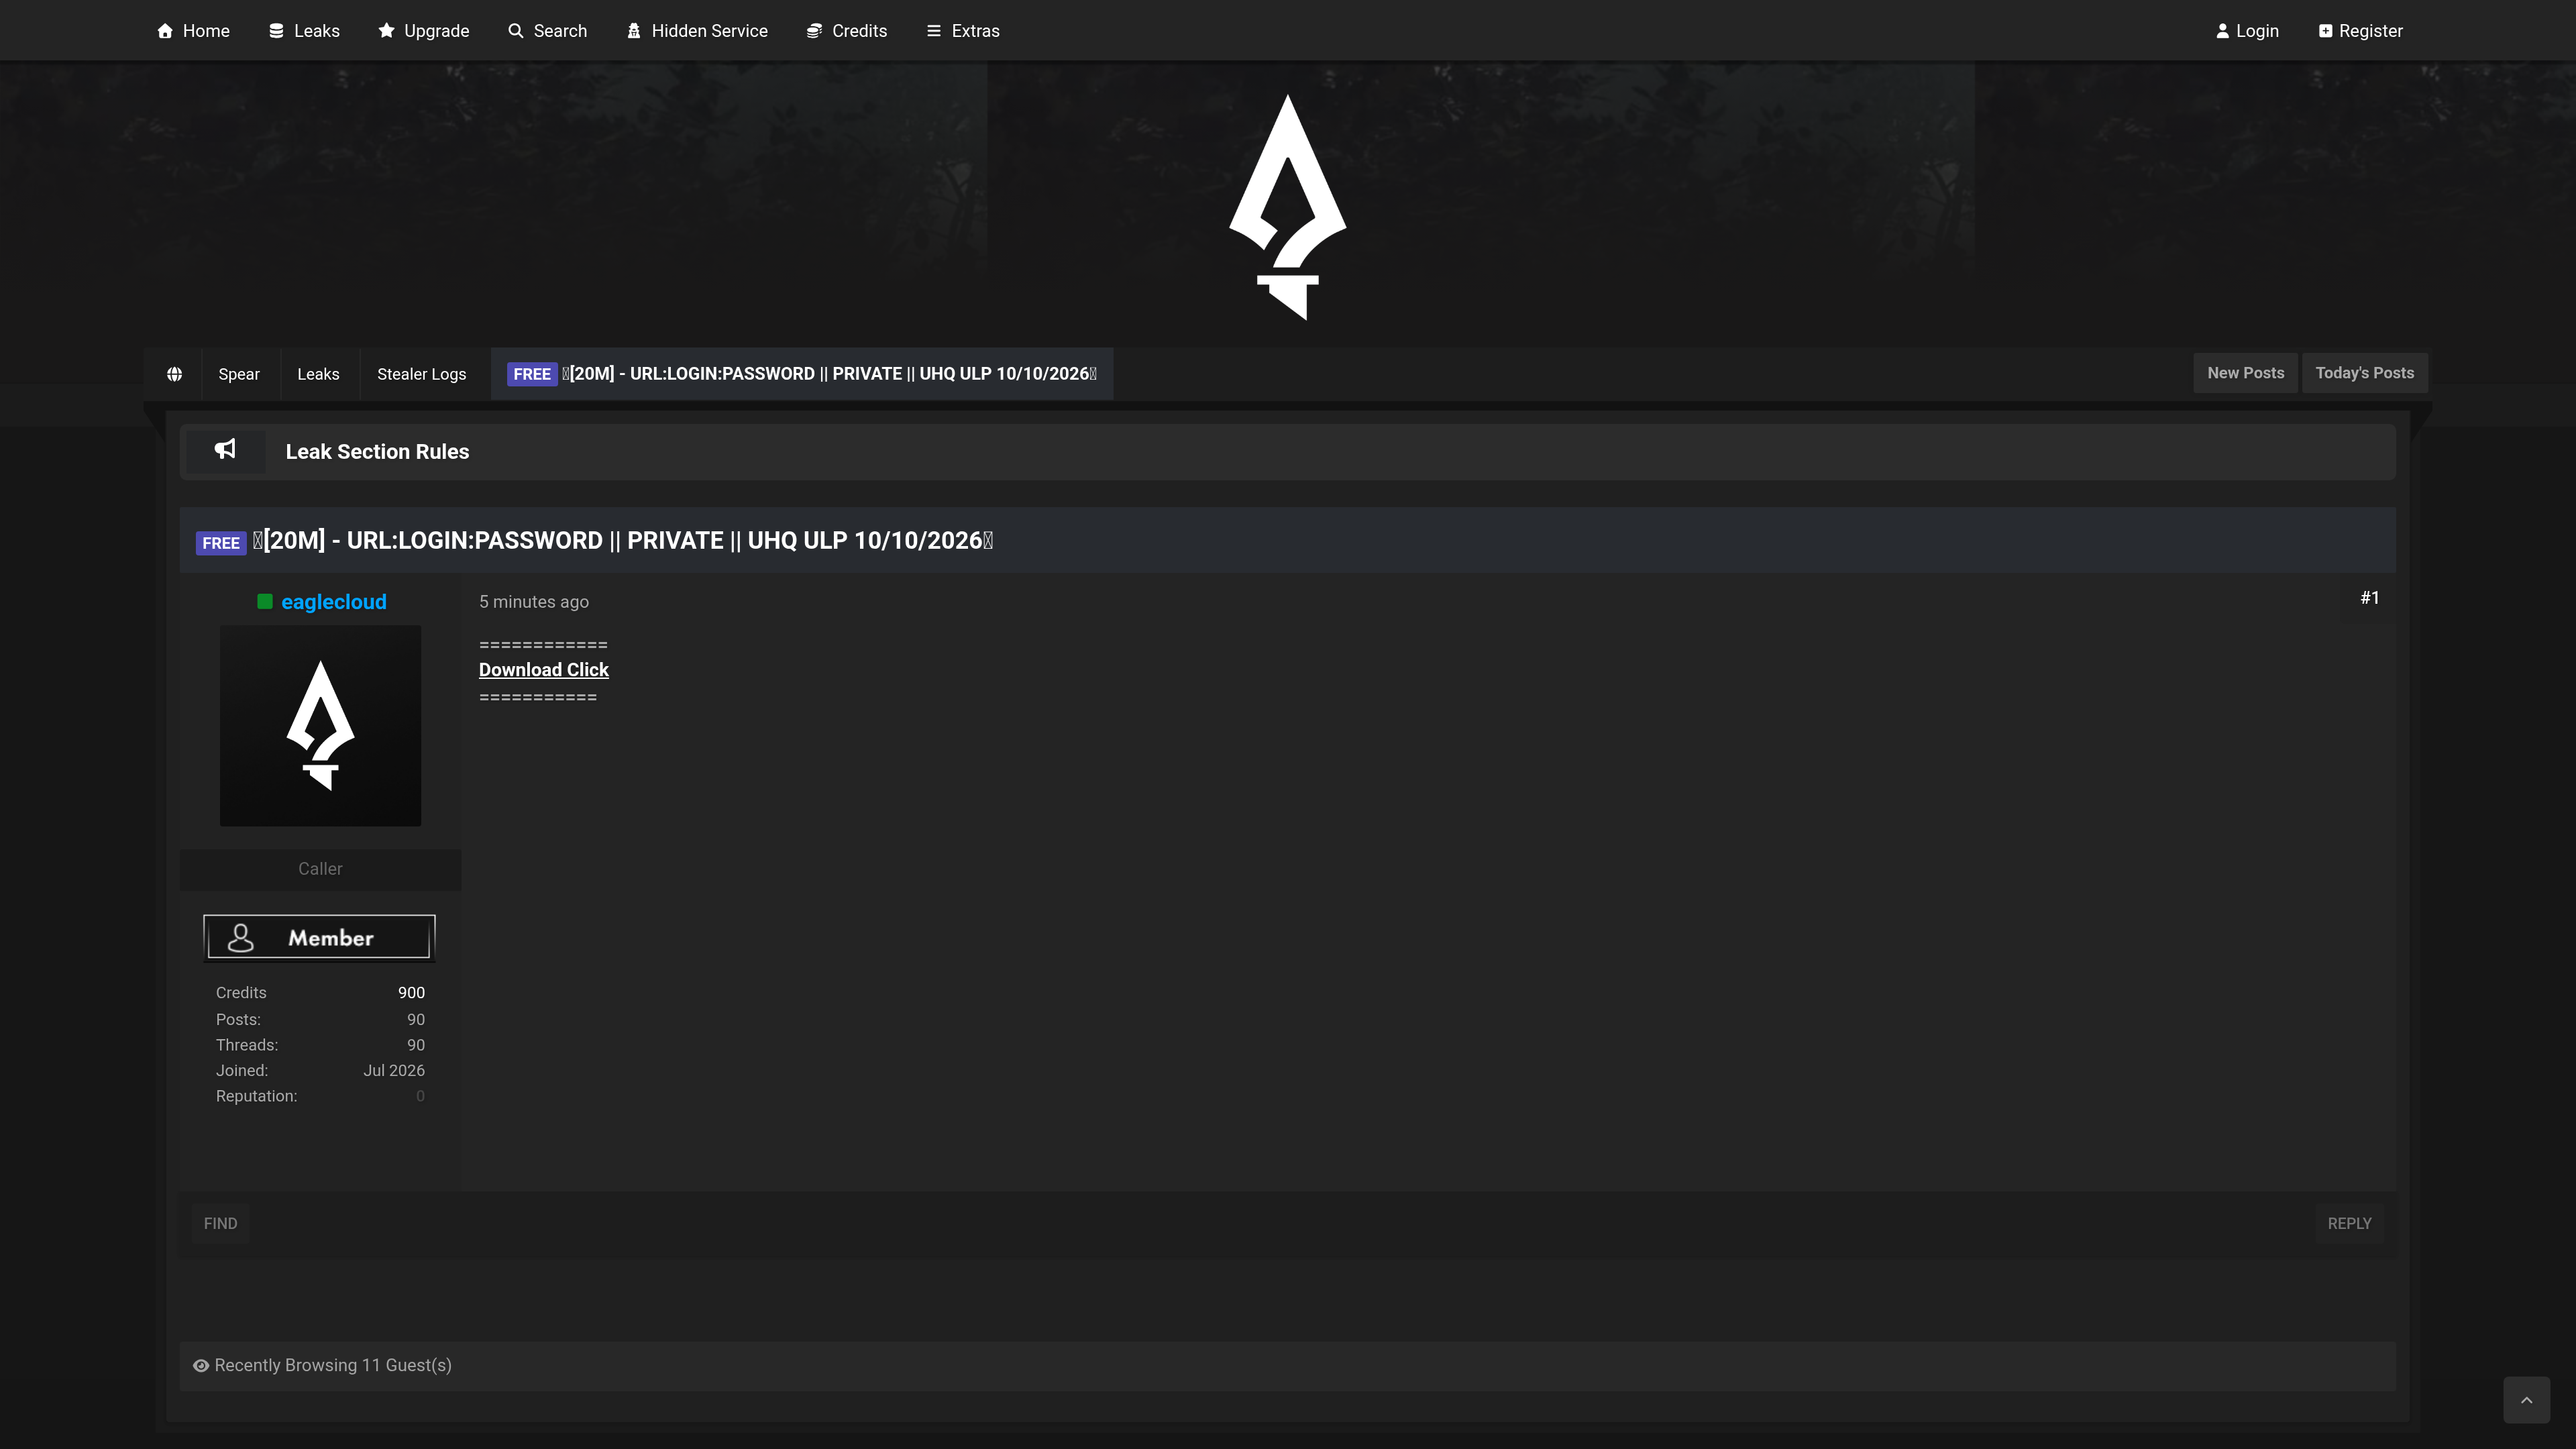
Filtración de 20 millones de credenciales URL:login:contraseña
Un volcado recién publicado ofrece 20 millones de entradas URL:login:contraseña procedentes de registros de stealer, fechadas el 10/10/2026. Conjuntos de credenciales de este tamaño alimentan ataques de credential stuffing e intentos de acceso inicial contra numerosas organizaciones, y pueden incluir logins corporativos de SSO o portales. Los defensores deberían vigilar la reutilización de credenciales filtradas contra servicios expuestos a Internet.
Filtración de base de datos de Winamax con 563.659 clientes
Winamax.fr
Un actor de amenazas está filtrando una base de datos con 563.659 clientes de la casa de apuestas francesa Winamax.fr. El conjunto expone datos personales de usuarios, lo que facilita phishing, robo de cuentas y exposición regulatoria para el operador. Las cuentas de apuestas suelen vincularse a datos de pago e identidad, lo que agrava el riesgo de fraude.
Base de datos de consumidores de EE. UU. con 106.000 registros a la venta
Una base de datos de consumidores de EE. UU. con 106.000 registros se comparte en el foro xReactor, exponiendo datos personales y de contacto de individuos estadounidenses. El volumen es moderado y el objetivo está fuera de Latinoamérica, por lo que el impacto regional es limitado. No se ve fecha, lo que sugiere una republicación más que un evento reciente.
Filtración de datos de 555.000 propietarios de viviendas de Francia
Un conjunto de 555.000 registros descrito como datos de propietarios de viviendas de Francia se comercia en RaidForums, probablemente con nombres, direcciones y datos de contacto. Es una filtración de datos personales considerable, útil para phishing y fraude de identidad, aunque las víctimas están fuera de Latinoamérica. No se muestra una fecha clara, por lo que la actualidad no está verificada.
Base de datos de 365 GB de la firma neozelandesa Tas NZ Bay a la venta
Tas NZ Bay Limited (tasnz.co.nz)
RaidForums publica una base de datos de 365 GB que presuntamente pertenece a Tas NZ Bay Limited, una empresa neozelandesa (tasnz.co.nz). Un conjunto de ese tamaño puede contener registros corporativos, datos personales y documentos internos que facilitan nuevas intrusiones, fraude o extorsión. La oferta pública de los datos completos de una empresa real merece seguimiento aunque esté fuera de LATAM.
Combolist de 52.179 credenciales de Chile publicado en foro
Se publicó un combolist nuevo con unos 52.179 pares correo/contraseña atribuidos a Chile. El volumen es modesto, pero el conjunto puede alimentar credential stuffing y toma de cuentas contra servicios y portales públicos chilenos. Los defensores deben revisar la reutilización de contraseñas y forzar reseteos en las cuentas afectadas.