Underground · lo que importa hoy
Los items del underground que dejaron señal esta ventana. Gov/mil, venta de accesos, ransomware, leaks, stealers. Screenshots y contexto en cada uno.
Distribución por categoría · ventana
- Gobierno / Militar52
- Venta de accesos27
- Ransomware17
- Leak376
- Stealer0
- Otro4
Ventana
Categoría
Severidad
Venta de brecha de datos de Health Time (España): 2,2 millones
Health Time (España)
Un vendedor ofrece una brecha de 2,2 millones de registros del proveedor sanitario español Health Time, exponiendo datos de pacientes. Los historiales médicos son sensibles y pueden alimentar fraude y extorsión en España. No obstante, la publicación es de mayo de 2026, por lo que no es una alerta fresca pero sigue siendo relevante para los afectados.
Venta de brecha del Centro Médico Especializado OSI de Perú
Centro Médico Especializado OSI (Perú)
Un actor vende datos del Centro Médico Especializado OSI, proveedor de salud peruano, exponiendo información de pacientes y datos clínicos. Las brechas en el sector salud de LATAM facilitan fraude médico y extorsión dirigida, y esta afecta a un proveedor de servicios críticos de la región. Confirmar el alcance y la fecha para evaluar la urgencia.
Venta de brecha de Meducar, telemedicina y gestión de pacientes (3,1 M)
Meducar
Un vendedor ofrece 3,1 millones de registros de Meducar, plataforma de telemedicina y gestión de pacientes, lo que indica una gran exposición de datos clínicos y personales. Los registros de salud son muy valiosos para fraude y extorsión, y la brecha afecta a un proveedor de la región. Verificar la autenticidad del conjunto y si hay pacientes locales afectados.
Venta de 1,73 TB del sistema de telemedicina ConsultorioMovil
ConsultorioMovil
Un actor vende 1,73 TB de ConsultorioMovil, un sistema de telemedicina y gestión de salud usado en Latinoamérica, que probablemente incluye historias clínicas y datos de pacientes. Es un conjunto de datos sanitarios grande y sensible que facilita suplantación de identidad y fraude dirigido. Se debe verificar si los datos de la organización están incluidos y preparar notificaciones.
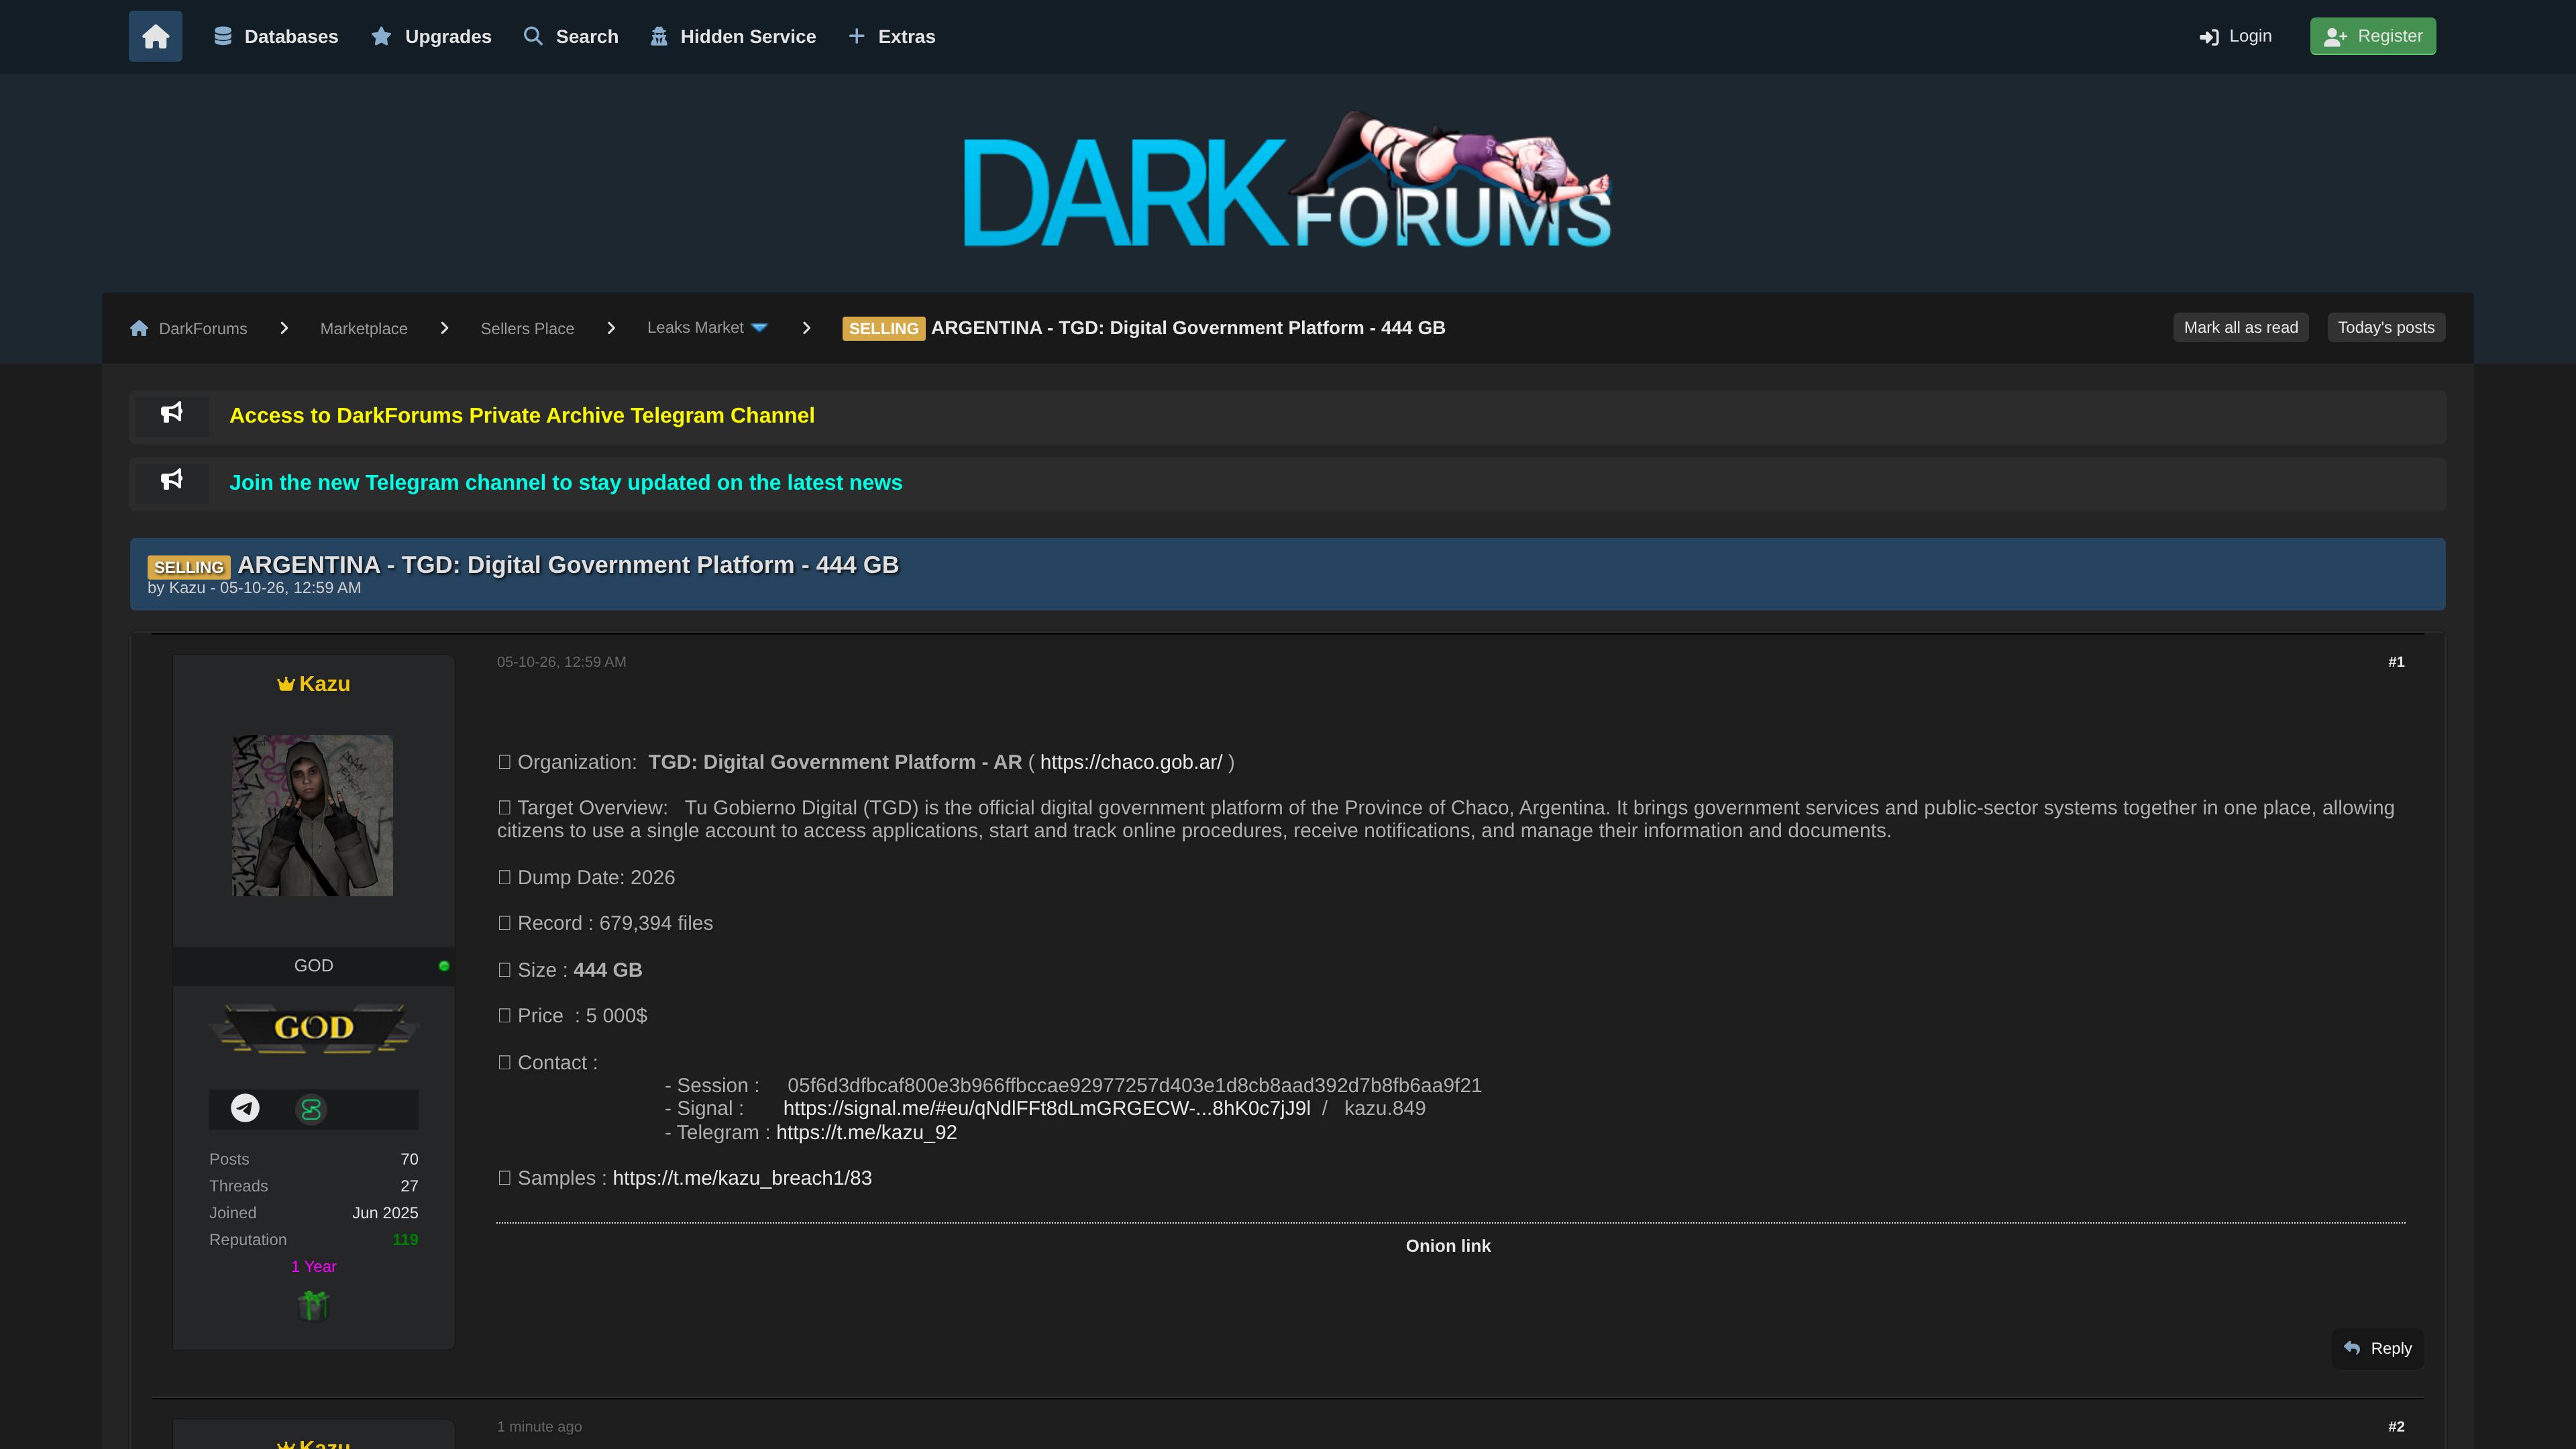
Venta de 444 GB de la plataforma de gobierno digital TGD de Argentina
Argentina - TGD Digital Government Platform
Un actor vende 444 GB supuestamente extraídos de la plataforma de gobierno digital TGD de Argentina, que podría contener datos ciudadanos, credenciales y sistemas internos de gestión. Es infraestructura crítica nacional, por lo que si es auténtico exige verificación urgente, revisión de accesos y rotación de credenciales. Hay que confirmar la fecha y el alcance real de la filtración.
Venta de base de datos sanitaria PappyJoe India (413 GB)
PappyJoe (India)
Se vende en línea una base de datos de 413 GB atribuida a PappyJoe, un sistema indio de gestión sanitaria. Datos del sector salud de este tamaño pueden exponer historiales de pacientes y credenciales de proveedores, alimentando fraude y ataques posteriores. Es relevante para defensores que siguen filtraciones médicas masivas, aunque fuera de LATAM.
Venta de la base de datos de HealthDaq Irlanda (431 GB)
HealthDaq (Irlanda)
Se lista en venta un conjunto de 431 GB vinculado a HealthDaq de Irlanda. Grandes bases de datos sanitarias y de seguros pueden exponer información de pacientes y asegurados, facilitando robo de identidad y estafas dirigidas. Merece atención para defensores que vigilan filtraciones masivas de datos de salud, aunque quede fuera de LATAM.
Venta de la base de datos de Yocale Canadá (6M registros)
Yocale (Canadá)
Un actor vende la base de datos de Yocale, plataforma canadiense de gestión de citas, con unos 6 millones de registros. Estos datos suelen incluir nombres, correos, teléfonos y citas, útiles para phishing y robo de cuentas. Importa como filtración considerable de un proveedor SaaS real, aunque fuera de LATAM.
Venta de la base de datos de MyVete (5,5M usuarios)
MyVete
Se pone en venta la base de datos de la plataforma MyVete, con unos 5,5 millones de usuarios. Si se confirma, expone nombres, datos de contacto y cuentas utilizables para phishing y robo de accesos. Importa como filtración considerable de datos de consumidores, posiblemente de una base de usuarios hispanohablante.
Venta de datos del portal Statistics South Africa (154 GB)
Statistics South Africa
Un actor vende un conjunto de 154 GB atribuido a Statistics South Africa, la agencia nacional de estadística. Datos estadísticos gubernamentales de este tamaño pueden exponer registros de ciudadanos y sistemas internos, facilitando ingeniería social contra instituciones públicas. Es relevante para defensores que vigilan filtraciones del sector público, aunque fuera de LATAM.
Venta de una base de datos del gobierno de Israel
Gobierno de Israel
Se ofrece en BreachForums un conjunto de datos descrito como perteneciente al gobierno de Israel, publicado hoy. Las filtraciones gubernamentales pueden exponer registros de ciudadanos, cuentas oficiales y documentos sensibles usados para espionaje e ingeniería social. Merece atención para defensores que siguen filtraciones contra Estados, aunque esté fuera de LATAM.
Venta de datos del gobierno provincial de Gauteng (3,8 TB)
Gobierno Provincial de Gauteng
Se ofrece en venta una brecha de 3,8 TB atribuida al Gobierno Provincial de Gauteng, en Sudáfrica, un volumen inusualmente grande del sector público. Estas filtraciones exponen registros de ciudadanos, cuentas de personal y documentos internos, facilitando ataques dirigidos contra servicios públicos. Importa para defensores que vigilan filtraciones gubernamentales, aunque queda fuera de LATAM.
Filtración de la brasileña Mobilemed: 52 millones de registros (23,5 TB)
Mobilemed (Brasil)
Un vendedor ofrece 52 millones de registros y 23,5 TB de la proveedora de salud brasileña Mobilemed, lo que implica una exposición masiva de datos de pacientes. Los datos médicos son muy sensibles y regulados, y una filtración de este tamaño habilita fraude, extorsión y phishing a gran escala. Aunque fue publicada en julio de 2026, su magnitud la mantiene relevante para defensores de Brasil y LATAM.
Base de datos de 64 GB con cuentas bancarias de EAU a la venta
Una publicación reciente en DarkForums ofrece un conjunto de 64 GB con números de cuentas bancarias, identificaciones nacionales y teléfonos de EAU. El volumen y la mezcla de datos financieros y personales lo vuelven ideal para robo de cuentas, fraude de identidad y BEC posterior. Los bancos y proveedores de KYC deben esperar picos de credential stuffing y fraude ligados a estos datos.
Filtración de la base de datos de Luxottica para descarga
Luxottica
Un hilo de RaidForums que abarca varias páginas distribuye una base de datos descargable atribuida a Luxottica, el grupo óptico global dueño de Ray-Ban y Oakley. Si es auténtica, expone datos de clientes y del negocio de una gran multinacional, útiles para phishing, abuso de credenciales y fraude. Conviene verificar la exposición y vigilar el abuso posterior.
Base de datos francesa UNSS con más de 7 millones filtrada
UNSS (French school sports union)
Se comparte una base de datos etiquetada 'UNSS' con más de 7 millones de registros, probablemente ligada al deporte escolar/universitario francés. Millones de registros pueden incluir nombres, direcciones, fechas de nacimiento y contactos de alumnos y personal. Su escala la vuelve un activo valioso para fraude de identidad y phishing aunque se publicara hace meses.
Colección de filtraciones de federaciones deportivas francesas
French sports federations
Se publicó para descarga una colección de bases de datos filtradas de varias federaciones deportivas oficiales francesas. Estas entidades almacenan datos de miembros, licencias, información médica y personal, por lo que la agregación amplifica la exposición de varias organizaciones a la vez. Es relevante para seguir una campaña coordinada de filtraciones contra organismos deportivos franceses.
Base de datos del bufete Prater & Ridley filtrada
Prater & Ridley Attorneys At Law
Una base de datos del bufete estadounidense Prater & Ridley Attorneys at Law fue publicada para descarga en un espejo de RaidForums. Los datos de bufetes suelen contener identidades de clientes, detalles de casos y contactos, exponiendo información legal sensible. Es relevante para defensores que rastrean ataques a despachos, un precursor habitual de ransomware y fraude BEC.
Filtración de datos KYC del casino LeoVegas (2025)
LeoVegas
Un actor comparte más de 1.300 archivos de LeoVegas con documentos KYC, saldos de cuentas, correos y código fuente. Los datos KYC y de saldos son muy sensibles y alimentan el robo de identidad y la toma de cuentas contra un operador de juego regulado. Fechado en 2025, es una filtración antigua para alertar, pero sigue siendo útil como contexto sobre la exposición del operador.
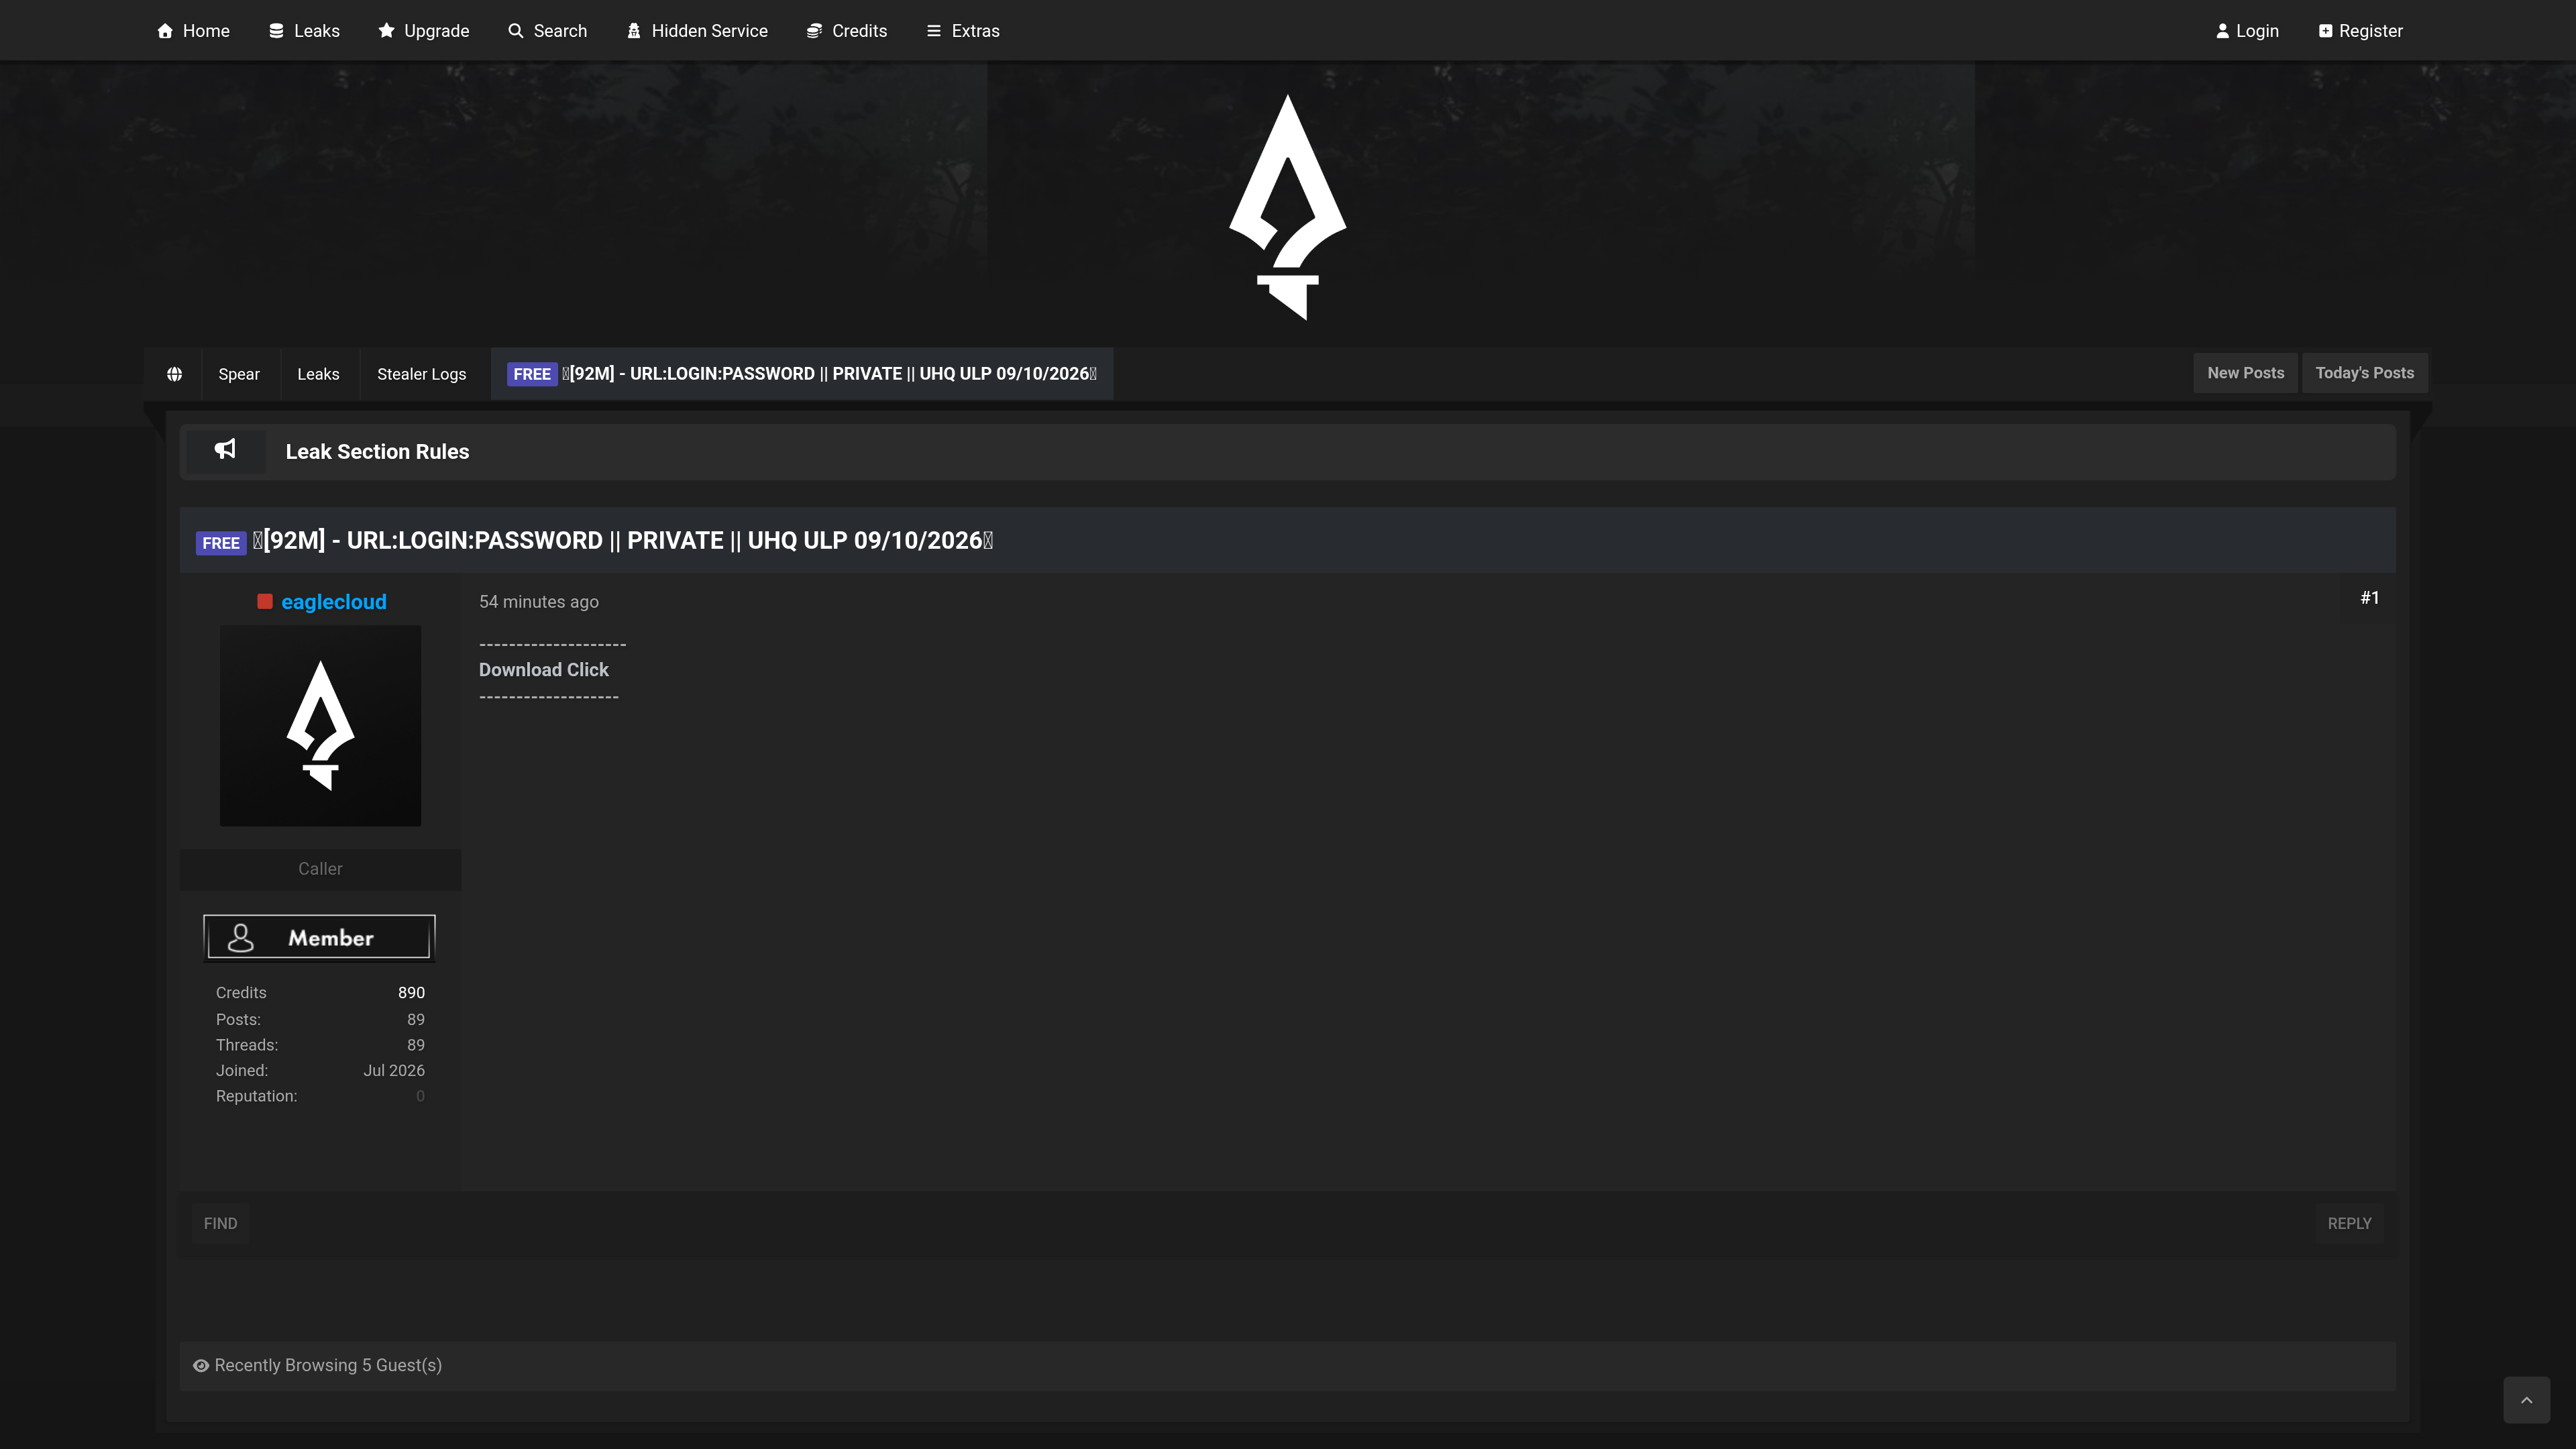
Filtración de 92 millones de credenciales URL:login:password
Se publicó un volcado reciente de aproximadamente 92 millones de registros URL:login:password (ULP), recolectados de logs de infostealers y marcados como de alta calidad. Un conjunto tan grande y reciente alimenta ataques de credential stuffing, toma de cuentas y secuestro de sesiones en servicios web de todo el mundo. Los defensores deben buscar reutilización de estas credenciales y forzar el reseteo de cuentas corporativas expuestas.
Filtración de base de datos de Vodafone 2026
Vodafone
Un hilo de foro ofrece una filtración de base de datos de Vodafone fechada a mediados de 2026, un gran operador de telecomunicaciones global. Aunque el contenido puede ser relevante, el post tiene unos cuatro meses, por lo que no es una alerta reciente. Sigue siendo útil para defensores que rastrean exposición de datos de suscriptores.
Brecha de datos sanitarios de la empresa Woundtech
Woundtech
Un hilo en foro anuncia una brecha reciente de datos sanitarios en Woundtech, proveedor estadounidense de cuidado de heridas. Los datos de salud son de los más sensibles, con identidades de pacientes y posiblemente historiales médicos. Las filtraciones médicas recientes facilitan el robo de identidad sanitaria y la extorsión dirigida, por lo que exige triaje urgente.
Base de datos de Phone House con más de 13 millones de registros
Phone House
Un post publicado hoy en un foro ofrece una base de datos de Phone House con más de 13 millones de registros. Phone House es un gran minorista europeo de telefonía presente en España y otros países, por lo que la filtración probablemente expone nombres, datos de contacto y compras de clientes. Ese volumen es muy valioso para fraude, credential stuffing y phishing dirigido.
Filtración de datos de 7,5 millones de clientes de Momentum Telecom
Momentum Telecom
Una filtración en foro afirma contener PII de 7,5 millones de clientes de Momentum Telecom, un importante proveedor de ISP empresarial y voz de EE. UU. El dato parece reciente (publicado el día anterior) e incluye nombres, direcciones y contactos. Las filtraciones de datos de suscriptores de telecomunicaciones alimentan SIM-swap, phishing y toma de cuentas, por lo que es relevante para defensores del sector.