Underground · lo que importa hoy
Los items del underground que dejaron señal esta ventana. Gov/mil, venta de accesos, ransomware, leaks, stealers. Screenshots y contexto en cada uno.
Distribución por categoría · ventana
- Gobierno / Militar51
- Venta de accesos28
- Ransomware17
- Leak382
- Stealer0
- Otro4
Ventana
Categoría
Severidad
Base de datos del FCI Bank filtrada en foro
FCI Bank
Una publicación reciente en DarkForums anuncia una base de datos filtrada del FCI Bank, lo que implica la exposición de registros financieros de clientes. Los datasets bancarios facilitan fraude, robo de identidad y ataques de credenciales contra la entidad y sus clientes. La región y la entidad exacta no están claras, por lo que se marca para verificación pero sigue siendo una fuga financiera identificada.
Filtración de datos internos de Uber (uberhub, 20 M)
Uber (uberinternal.com)
Un hilo anuncia datos vinculados a uberhub.uberinternal.com con una escala declarada de más de 20 millones de registros. Datos de infraestructura interna de este tamaño pueden exponer cuentas de empleados, MDM y herramientas internas, favoreciendo el movimiento lateral. Merece atención para el monitoreo de accesos y fugas aunque Uber no sea una entidad de América Latina.
Filtración de datos de Air Miles España (travelclub.es)
Air Miles España S.A (travelclub.es)
Se ofrece en un hilo de filtraciones de DarkForums una base de datos de Air Miles España (travelclub.es), un programa español de fidelización y viajes. Estos conjuntos suelen contener datos personales y credenciales de muchos socios, facilitando fraude, phishing y abuso de puntos. Es relevante para las víctimas hispanohablantes y para rastrear una filtración corporativa identificada.
Filtración completa de la operadora Odido (Países Bajos)
Odido (Países Bajos)
Una publicación afirma una filtración completa de Odido, una importante operadora de telecomunicaciones neerlandesa, un sector de infraestructura crítica donde la exposición de datos es especialmente dañina. Las brechas de telecomunicaciones exponen datos de suscriptores y controles de cuenta y SIM, facilitando fraude y ataques de SIM-swap. Aunque está fuera de América Latina, es directamente relevante para el monitoreo de accesos y fugas.
Filtración de base de datos de la brasileña Privalia
Privalia (Brasil)
Se comparte en DarkForums un conjunto de aproximadamente 1,8 millones de credenciales (URL y contraseña) de Privalia Brasil, lo que indica una filtración importante de una base de datos minorista en América Latina. Privalia es una marca de e-commerce de moda relevante en Brasil, por lo que las credenciales expuestas permiten toma de cuentas, fraude y reutilización en otros servicios. Los defensores de la región deberían forzar reseteos y vigilar credential-stuffing y phishing que usen este dataset.
Filtración de datos de Santander México: 7 millones
Santander México
Un actor de amenazas está redistribuyendo una base de datos que presuntamente contiene 7 millones de registros de clientes de Santander México, con un nuevo enlace de descarga publicado recientemente. Santander es uno de los mayores bancos de México y parte de la infraestructura crítica financiera, por lo que la exposición de datos de clientes y financieros facilita fraude, toma de cuentas y phishing dirigido. Los defensores deberían tratarlo como una redistribución activa y vigilar el credential-stuffing contra servicios bancarios.
Filtración de base de datos del sitio español airedefiesta.es
airedefiesta.es
Se ofrece una base de datos del sitio español airedefiesta.es. Es un sitio de servicios pequeño, por lo que el impacto es limitado, pero los datos de víctimas en español mantienen relevancia regional. Debe verificarse y, si se confirma, reportarse para seguimiento de protección de datos.
Volcado masivo de 384 bases de datos SQL (31GB)
Se publica un paquete de 31GB con 384 volcados de bases de datos SQL. Volcados agregados de este tamaño suelen alimentar oleadas de credential stuffing y robo de cuentas. Los objetivos no están atribuidos, así que el valor está en vigilar si aparecen entidades regionales entre los volcados.
Base de datos de Canva publicada a la venta
Canva
Se publica a la venta o filtración una 'base de datos de Canva.com'. Canva es una plataforma de diseño global con cientos de millones de usuarios, por lo que datos auténticos facilitarían phishing y reutilización de credenciales. La publicación parece un repost de material antiguo, así que trátese como obsoleta hasta confirmar su vigencia.
Base de datos de clientes de la marca Under Armour a la venta
Under Armour (underarmour.com)
Se ofrece a la venta una base de datos de clientes vinculada a la marca estadounidense underarmour.com. Los registros de clientes minoristas facilitan credential stuffing, phishing y robo de cuentas. La escala no está confirmada, pero el tamaño de la marca justifica el monitoreo por fraude derivado.
Filtración de cédulas de identidad de Trinidad y Tobago
Trinidad and Tobago citizens
Se ofrece una filtración de cédulas y escaneos de identidad de ciudadanos de Trinidad y Tobago. Documentos de identidad emitidos por el Estado facilitan robo de identidad, fraude de identidad sintética y elusión de controles KYC. Aunque fuera de Latinoamérica hispanohablante, es una brecha de identidad soberana que los socios regionales deben monitorear.
Filtración de 20 millones de registros de clientes del ISP Free.fr
Free.fr (Iliad)
Un conjunto de 43,5GB con unos 20 millones de registros de clientes de Free.fr (Iliad) se redistribuye gratuitamente. Datos de clientes de telecomunicaciones a esta escala alimentan fraude de SIM-swap, credential stuffing y phishing dirigido contra suscriptores. Al ser infraestructura crítica de telecomunicaciones, exige validación inmediata y plan de notificación.
Filtración de base de datos del Instituto Nacional de Deportes de Chile
Instituto Nacional de Deportes de Chile (IND)
Un actor está distribuyendo una base de datos de 1,72 millones de registros del Instituto Nacional de Deportes de Chile (IND, ind.cl), organismo público dependiente del Ministerio del Deporte. La filtración expondría datos personales y de contacto de ciudadanos, generando riesgo de phishing, suplantación y credential stuffing. Los defensores del sector público chileno deberían verificar la exposición, notificar a los afectados y buscar credenciales internas filtradas.
Datos de 18.000 usuarios de Coinbase en foro de hacking
Coinbase
Unos 18.000 registros supuestamente vinculados a Coinbase se comparten en DarkForums como archivo filtrado. El volumen es pequeño frente a grandes volcados, pero el contexto de exchange cripto eleva el riesgo de credential stuffing y toma de cuentas para los usuarios afectados. Prioridad marginal; solo relevante para monitoreo de protección al usuario.
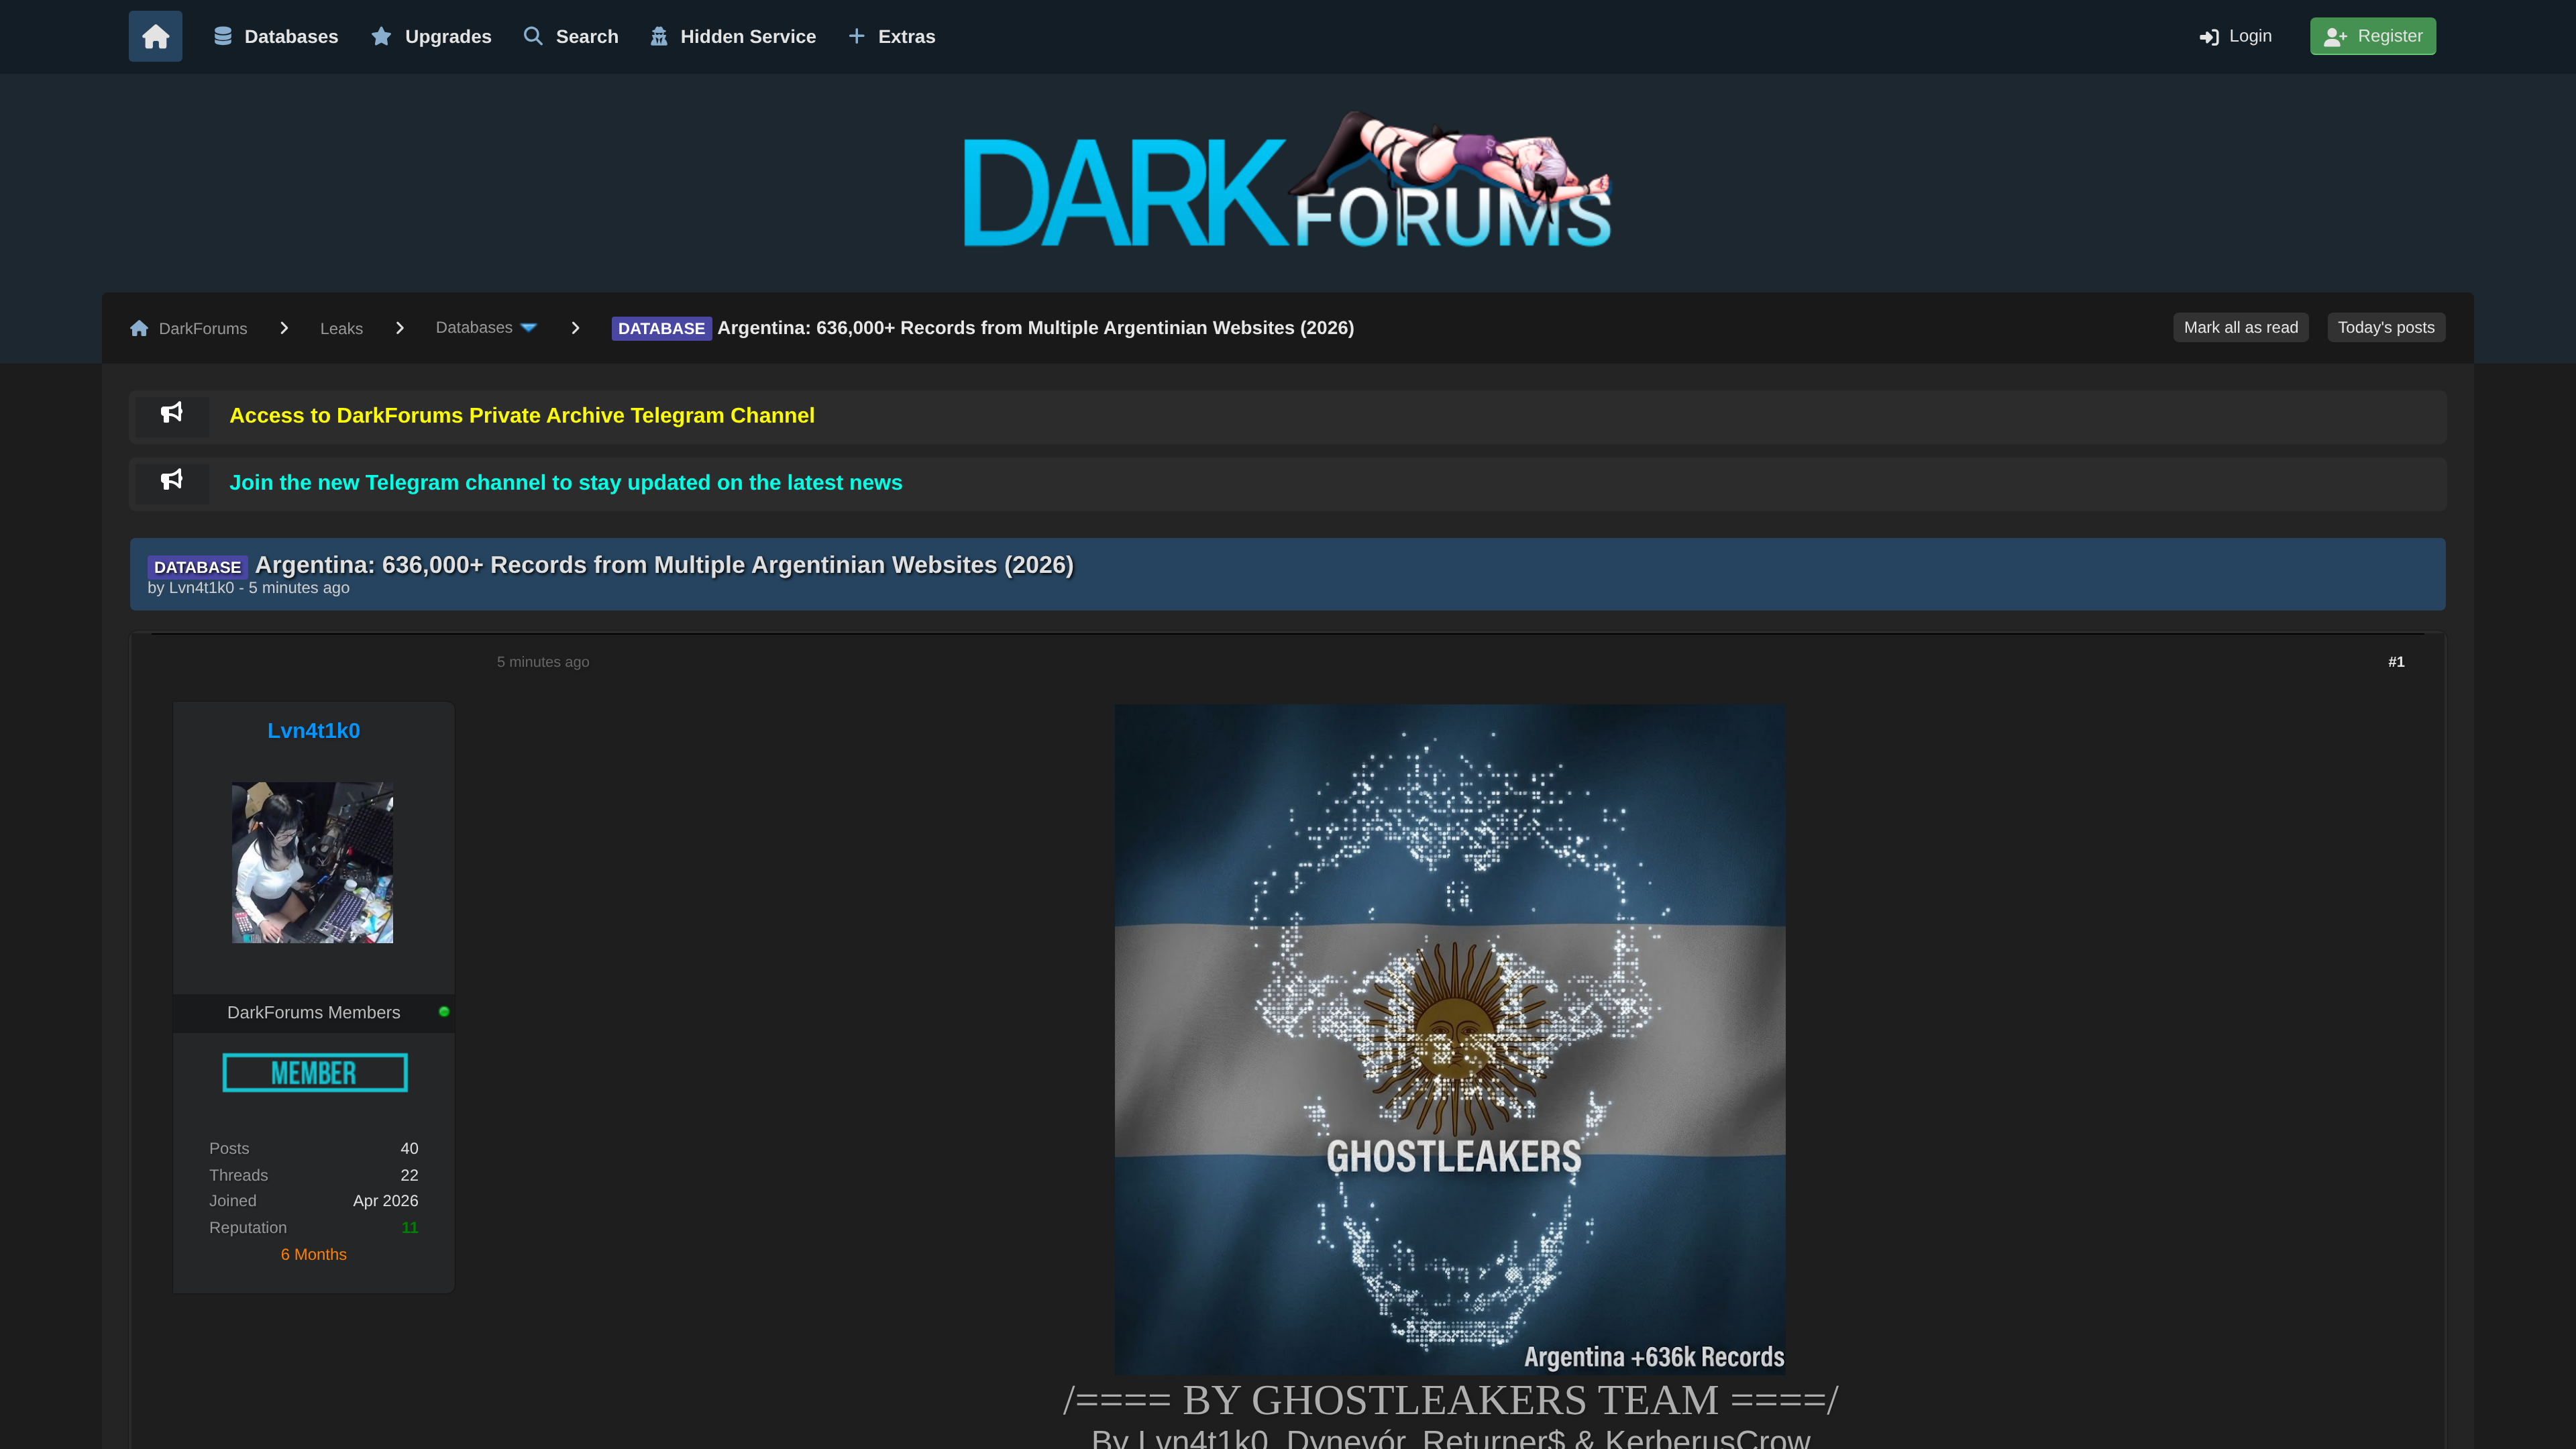
Filtración de 636.000 registros de sitios web argentinos
Múltiples sitios web de Argentina
Una base de datos de más de 636.000 registros supuestamente agregada de varios sitios argentinos se comparte en DarkForums, fechada en 2026. Su escala y origen múltiple sugieren credenciales y datos personales de usuarios locales y posiblemente portales del sector público, siendo el ítem más relevante del lote. Los defensores argentinos deben tratarla como filtración reciente, cruzar con sus bases de usuarios y forzar el reseteo de credenciales.
Base de datos de la plataforma de reservas rolzo.com filtrada
rolzo.com
Una base de datos recién publicada de rolzo.com, descrita como plataforma premium de reservas, apareció en DarkForums hace minutos, subida por el vendedor 'hundov'. Probablemente incluye cuentas, correos y datos personales/reservas de los usuarios del servicio. Si esas credenciales se reutilizan, amplían la superficie de ataque para secuestro de cuentas y fraude derivado.
Filtración del código fuente privado de McDonald's
McDonald's
Un actor de amenazas comparte en un foro de filtraciones lo que afirma es el código fuente privado de McDonald's. El código propietario puede revelar lógica interna, vulnerabilidades y posibles secretos o credenciales embebidas, facilitando ataques posteriores. La empresa debe evaluar si se expusieron claves o credenciales.
Base de datos de lindyproperty.com (EE. UU.) a la venta
lindyproperty.com
Un vendedor en Spear Forums ofrece una base de 92.000 registros de la inmobiliaria estadounidense lindyproperty.com. Aunque la víctima está fuera de Latinoamérica, son datos reales de clientes de una organización puestos a la venta, útiles para seguir la actividad de brokers y phishing B2B cruzado. Prioridad menor para defensores de AR-LATAM, pero relevante si comparten proveedores de datos.
Filtración de la base de datos de Salesfloor.net
Salesfloor.net
Un volcado completo de la base de datos de Salesfloor.net, plataforma estadounidense de gestión de personal minorista, se publicó en un foro de filtraciones. Expone datos de clientes y empleados de una empresa real, facilitando phishing y abuso de credenciales contra sus usuarios. Los defensores deben vigilar la reutilización de identidades filtradas en intentos de robo de cuentas.
Filtración de base de datos de colaborador de Iberdrola (zirconite.es)
zirconite.es / Iberdrola
Se comparte en Spear Forums una base de 153.000 registros de zirconite.es, presentada como colaborador oficial de Iberdrola, la mayor eléctrica de España. El conjunto expone usuarios, correos y probablemente datos de clientes o contratos de un proveedor de infraestructura energética crítica. Es un riesgo de cadena de suministro que puede alimentar phishing o robo de credenciales contra el ecosistema de Iberdrola.
Brecha en LexisNexis expone datos de agencias gubernamentales de EE.UU. y despachos legales
LexisNexis
Un actor de amenazas afirma haber vulnerado LexisNexis, exponiendo datos de inteligencia legal vinculados a agencias gubernamentales de EE.UU. y despachos de abogados. Es material de alto valor que facilita ingeniería social dirigida, doxxing y abuso de credenciales contra objetivos legales y del sector público. Las organizaciones que usan LexisNexis deben vigilar el phishing derivado y verificar la integridad de sus cuentas.
Combolist de 1 millón de credenciales mexicanas
México (credenciales email:pass)
Un combolist publicado recientemente contiene cerca de un millón de pares correo:contraseña vinculados a México. Aunque los combolists genéricos son habituales, un conjunto de este tamaño centrado en un país alimenta ataques de credential stuffing y toma de cuentas contra usuarios y organizaciones mexicanas. Los defensores deben reforzar la higiene de credenciales y bloquear contraseñas reutilizadas.
Venta de datos de DNI y correos de ciudadanos argentinos
Argentina (DNI y correos)
Una oferta recién publicada anuncia datos de contactos argentinos que combinan números de DNI con direcciones de correo. El DNI es un identificador nacional clave, por lo que este conjunto es muy útil para robo de identidad, phishing y toma de cuentas contra residentes y servicios argentinos. Los defensores deben monitorear el abuso de credenciales y alertar a los afectados.
Filtración de 1,55 millones de datos de clientes de KFC Venezuela
KFC Venezuela
Una publicación reciente ofrece aproximadamente 1,55 millones de registros de información confidencial vinculados a KFC Venezuela, operador relevante de servicios de comida en el país. El volumen y la actualidad sugieren una brecha reciente que expone datos de clientes y posiblemente información de pago o identidad. Los defensores de la región y la empresa deben tratarlo como una filtración activa y vigilar el reuso de los datos en fraudes.