BRIEFGobierno / MilitarhighP65
Filtración de diseño y datos técnicos del misil SAAW de India
DRDO / Smart Anti-Airfield Weapon (SAAW), India
Detectado18 octubre 2026 · 01:26 UTC
Un post de foro anuncia la filtración de documentación técnica y de diseño confidencial del Smart Anti-Airfield Weapon (SAAW) de India, una munición guiada de precisión. La exposición de datos de diseño de armamento es un riesgo de inteligencia de defensa que podría ayudar a adversarios a comprender y contrarrestar el sistema. Relevante para CTI militar y control de exportaciones aunque el objetivo esté fuera de América Latina.
CategoríaGobierno / Militar
Severidadhigh
Priority score65
Detectado18 octubre 2026 · 01:26 UTC
Gobierno / Militar● 90
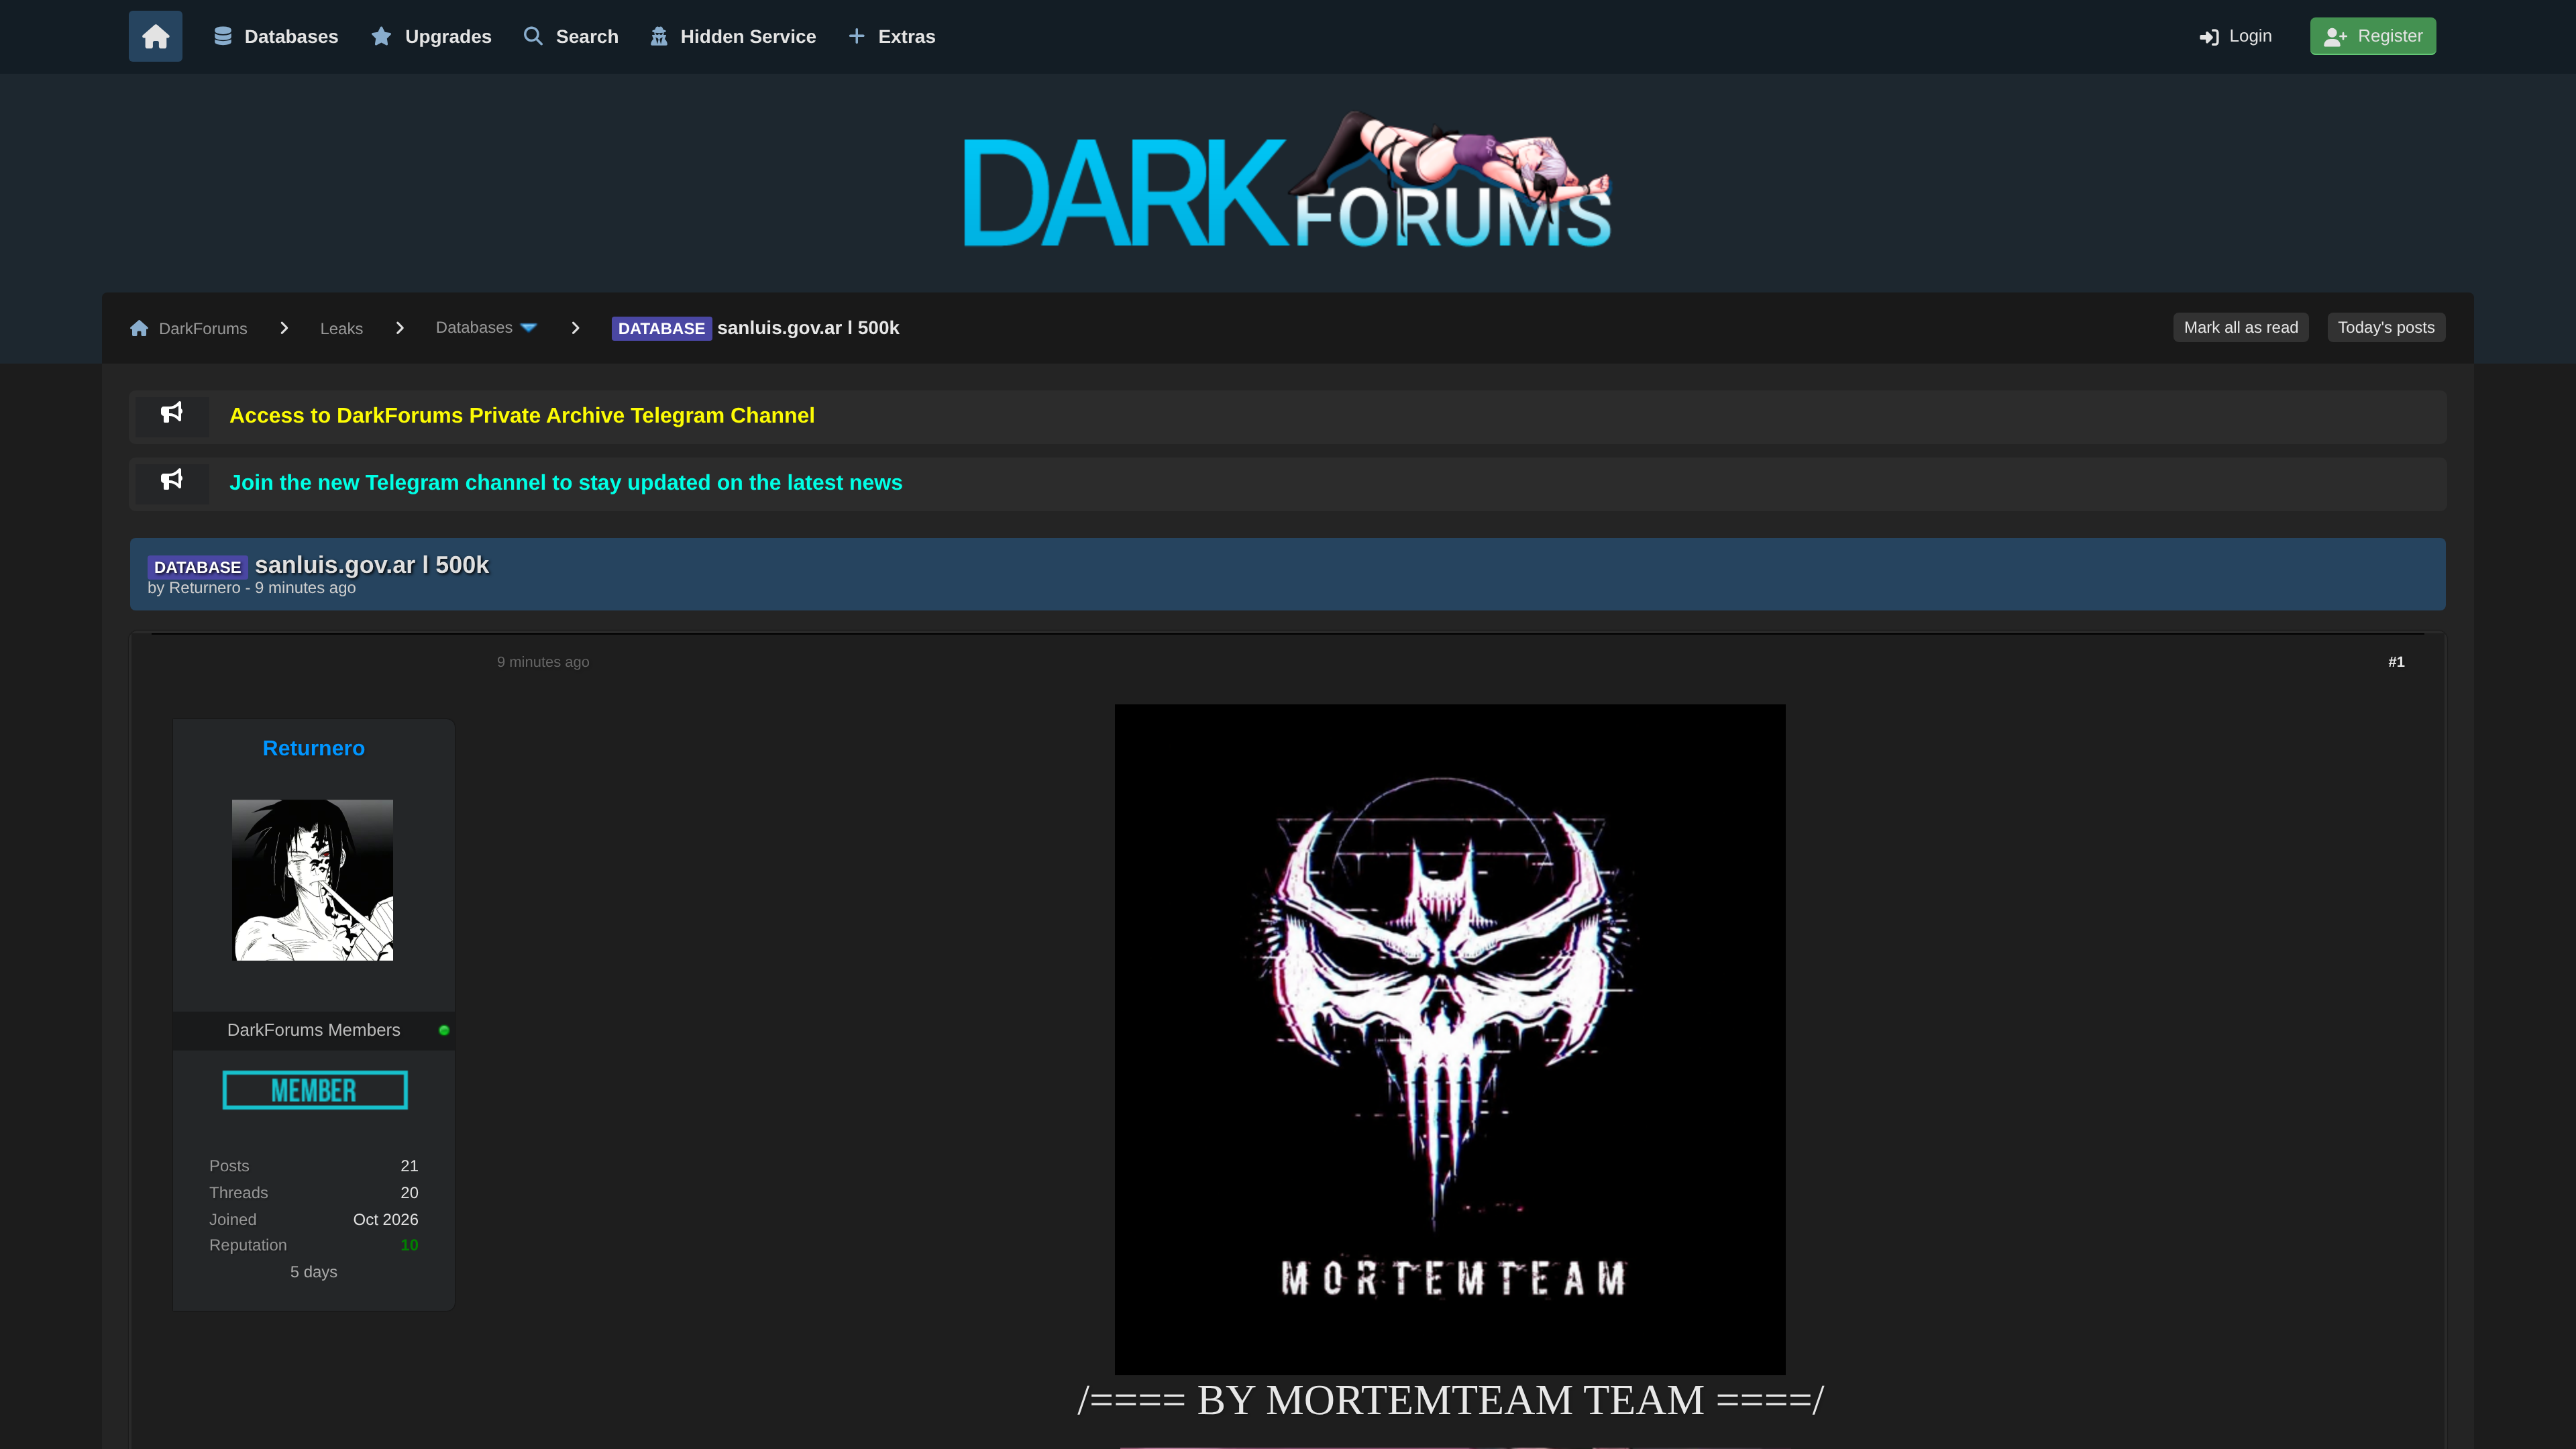
Base de datos del Gobierno de San Luis (sanluis.gov.ar) filtrada (500k)Una base de datos de 500.000 registros vinculada al gobierno provincial de San Luis, Argentina (sanluis.gov.ar), se publicó en DarkForums hace minutos. El volcado probablemente contiene datos de ciudadanos y administrativos, lo que facilita phishing, fraude de identidad y reconocimiento contra sistemas provinciales. Los datos personales y credenciales filtradas permiten a los atacantes pivotar hacia la infraestructura gubernamental.Gobierno / Militar● 90
Filtración de base de datos del Ministerio de Salud del ChacoUna base de datos completa del Ministerio de Salud del Chaco, Argentina, de unos 2,53 millones de registros, se está publicando en DarkForums, al parecer con datos de vacunación COVID de 2020 a 2025. Expone identidades de ciudadanos vinculadas a registros de salud, PII altamente sensible bajo la ley argentina de protección de datos. Para un defensor esto confirma una brecha en el sector salud provincial y anticipa una ola de phishing y fraude de identidad contra residentes del Chaco.Gobierno / Militar● 93
Filtración de 1,9 GB de datos del Poder Judicial de Lima Norte (Perú)Un archivo de 1,9 GB atribuido a la Corte Superior de Justicia de Lima Norte fue publicado en DarkForums, un órgano judicial peruano que tramita causas penales y civiles en el área metropolitana de Lima. Estos volcados suelen incluir expedientes, datos personales de litigantes y personal, correspondencia interna y posibles credenciales aprovechables para una intrusión posterior. Como la publicación tiene apenas un día y nombra a una institución pública, debe tratarse como incidente activo: evaluar la exposición de datos de jueces y empleados y rotar cualquier acceso filtrado.Gobierno / Militar● 80
Venta de cuentas de correo de gobiernos y policía de EspañaUn vendedor ofrece credenciales de cuentas de correo de organismos gubernamentales y policiales de España. Buzones institucionales y policiales de alta confianza permiten phishing, suplantación y movimiento lateral hacia redes del Estado, y su uso para fraude o desinformación. Los defensores de la administración pública española deben forzar el cambio de credenciales y vigilar el credential stuffing y accesos anómalos.Gobierno / Militar● 90
Filtración de base de datos de la Secretaría de Salud de MéxicoUn actor publica una base de datos atribuida a la Secretaría de Salud del Gobierno de México, organismo federal que maneja datos médicos sensibles de la población. Estos registros suelen incluir identificadores personales, datos clínicos y de contacto, lo que genera un riesgo grave de privacidad y fraude. Publicada hace minutos, es una exposición reciente y urgente para el sector público y de salud de México.Gobierno / Militar● 42
Doxeo de un empleado de la NSA publicado en foro clandestinoUn actor publicó en DarkForums el doxeo de un supuesto empleado de la NSA unas siete horas antes del hallazgo. El doxeo de personal gubernamental expone datos personales que facilitan acoso, ingeniería social y focalización física. Es un caso centrado en EE. UU. y no en AR-LATAM, pero relevante para el monitoreo de amenazas gubernamentales y militares.