Underground · lo que importa hoy
Los items del underground que dejaron señal esta ventana. Gov/mil, venta de accesos, ransomware, leaks, stealers. Screenshots y contexto en cada uno.
Distribución por categoría · ventana
- Gobierno / Militar51
- Venta de accesos28
- Ransomware17
- Leak382
- Stealer0
- Otro4
Ventana
Categoría
Severidad
Filtración de base de datos del Gobierno de Tierra del Fuego
Gobierno de Tierra del Fuego (gob.ar)
Una base de datos que pertenecería al Gobierno de la provincia de Tierra del Fuego (tierradelfuego.gob.ar) se ofrece en DarkForums con aproximadamente 200.000 registros. La publicación es reciente (subida hace minutos), lo que sugiere datos gubernamentales argentinos recién exfiltrados. Requiere validación y contención inmediata: puede exponer datos personales de ciudadanos, credenciales internas o registros de trámites reutilizables para intrusiones posteriores.
Base de datos del Ejército de Bangladesh a la venta
Bangladesh Army
Un vendedor publicó en un foro de mercado una base de datos del Ejército de Bangladesh, fechada en abril de 2026, por lo que es una oferta antigua y no una alerta nueva. Si es auténtica, datos de contactos y personal militar podrían facilitar ataques dirigidos o phishing contra personal de defensa. Al ser un post de meses, conviene tratarlo como contexto y no como incidente urgente.
Filtración de correos del Gobierno de Serbia
Serbian Government
Un usuario afirma haber filtrado direcciones de correo del Gobierno de Serbia, publicadas hace pocas horas. Listas de correos gubernamentales permiten phishing dirigido y ataques de credenciales contra funcionarios incluso sin contraseñas. Queda fuera de Latinoamérica, pero ilustra actividad dirigida a gobiernos y debe verificarse para detectar ataques posteriores.
Filtración de datos de la policía de Abu Dabi y Dubái
UAE Abu Dhabi & Dubai Police
Un hilo recién publicado (hace unas 5 horas) afirma tener datos filtrados de las policías de Abu Dabi y Dubái. Los conjuntos de datos policiales suelen contener identidades de agentes, contactos e información operativa que facilita ataques dirigidos e ingeniería social. Aunque está fuera de LATAM, es una brecha gubernamental que vale la pena seguir por TTPs y reutilización de datos.
Filtración de documentos internos del Ejército de EE. UU.
US Army
Un usuario publicó un archivo que afirma contener documentos filtrados del Ejército de EE. UU., aunque el volumen y la sensibilidad no están verificados. Documentos militares internos pueden revelar operaciones, personal o compras útil para espionaje. Conviene obtener la muestra, verificar su autenticidad y evaluar el impacto operativo real.
Filtración de base de datos de la Policía de La Rioja, Argentina
Policía de la Provincia de La Rioja (Argentina)
Una base de datos atribuida a la Policía de la Provincia de La Rioja circula en BreachForums, exponiendo registros de efectivos y personal de una fuerza de seguridad argentina. Los datos personales filtrados permiten phishing dirigido, doxxing y recolección de inteligencia contra un organismo policial. Tratar como exposición de datos viva y alertar a las unidades afectadas.
Filtración de base de datos del gobierno de Pesisir Barat
Gobierno de Pesisir Barat (pesisirbaratkab.go.id)
Se difunde en un foro de brechas un volcado gratuito de la base de datos de pesisirbaratkab.go.id, el gobierno de la regencia de Pesisir Barat en Indonesia. Los datos gubernamentales suelen contener PII de ciudadanos, registros de personal y contactos internos. Esto facilita robo de identidad y phishing dirigido contra empleados públicos y residentes.
Filtración de documentos internos del Gobierno y Ejército de Arabia Saudí
Gobierno y Fuerzas Armadas de Arabia Saudí
Documentos internos del Gobierno y las fuerzas armadas de Arabia Saudí circulan en un foro de brechas a lo largo de varias páginas. El material gubernamental/militar filtrado puede exponer planes operativos, personal y detalles de infraestructura sensible. Aunque no sea de Latinoamérica, es inteligencia estatal de alto valor.
Base de datos de empleados del Ministerio de Salud de Malasia
Ministerio de Salud de Malasia
Un hilo de BreachForums ofrece una base de datos de empleados del Ministerio de Salud de Malasia, exponiendo identidades y contactos del personal de una autoridad sanitaria nacional. Los organismos de salud públicos son objetivos de alto valor para phishing y abuso de credenciales. El post no tiene fecha clara pero parece reciente; la entidad debería verificar el alcance y avisar al personal.
Documentos internos filtrados del Ministerio de Cultura de Marruecos
Morocco Ministry of Culture
Documentos internos del Ministerio de Cultura de Marruecos se han filtrado y están descargables en un foro de la dark web. Los documentos gubernamentales internos pueden exponer personal, contratos y detalles de infraestructura útiles para nuevas intrusiones. Aunque está fuera de América Latina, su carácter gubernamental lo hace relevante para monitoreo.
Filtración de 400K registros de gobiernos de La Rioja y Entre Ríos
Gobiernos provinciales de La Rioja y Entre Ríos (.gob.ar)
Un vendedor publicó un conjunto de 400.000 registros supuestamente extraídos de los dominios gubernamentales argentinos rioja.gob.ar y entrerios.gob.ar. Expone datos ciudadanos y administrativos de dos provincias, habilitando robo de identidad y phishing dirigido. Los organismos argentinos deben verificar la exposición y rotar credenciales con urgencia.
Filtración del Ministerio Coordinador de Economía de Indonesia
Ministerio Coordinador de Asuntos Económicos de Indonesia
Un hilo de filtraciones de DarkForums apunta al Ministerio Coordinador de Asuntos Económicos de Indonesia, un organismo gubernamental, lo que indica exfiltración de datos oficiales. Las filtraciones gubernamentales pueden exponer a funcionarios, comunicaciones internas y documentos de política utilizables para espionaje o ingeniería social. Aunque no es latinoamericano, ejemplifica una filtración gubernamental activa relevante como contexto regional.
Filtración de base de datos de Seguridad de Turquía
Dirección General de Seguridad de Turquía
Una base de datos atribuida a la Dirección General de Seguridad de Turquía se ofrece en DarkForums, publicada hace apenas minutos. Si es auténtica, expondría registros de personal policial, un objetivo de alto valor para fraude, doxxing e ingeniería social. Aunque está fuera de Latinoamérica, señala filtraciones activas del sector gubernamental que conviene monitorear por tendencias regionales.
Actualización de filtración de 207 GB de la Policía Nacional Bolivariana
Policía Nacional Bolivariana (Venezuela)
Una colección de 207,5 GB atribuida a la Policía Nacional Bolivariana (PNB) de Venezuela fue republicada con una actualización de enero de 2026, exponiendo datos policiales. Aunque el material tiene meses de antigüedad y no es reciente, sigue siendo un conjunto gubernamental de alto valor para dirigir ataques contra funcionarios y mapear operativos policiales. Vale la pena registrarlo como contexto, pero no es una alerta urgente.
Filtración de 200.000 registros del gobierno de Quintana Roo
Gobierno de Quintana Roo, México (quintana.gob.mx)
Se publicó hace muy poco un volcado de 200.000 registros atribuido a quintana.gob.mx, dominio oficial del gobierno del estado de Quintana Roo, México. Registros gubernamentales de este volumen pueden exponer datos personales de ciudadanos y cuentas internas, habilitando phishing, robo de identidad e intrusiones posteriores. Los defensores del sector público mexicano deben validar la filtración y buscar credenciales comprometidas.
Filtración de la base de datos de la eléctrica estatal de Ecuador
Corporación Nacional de Electricidad (CNE), Ecuador
Un hilo recién publicado en DarkForums expone una base de datos de la Corporación Nacional de Electricidad de Ecuador, empresa eléctrica estatal considerada infraestructura crítica. La filtración de datos del sector energético nacional puede facilitar ataques dirigidos, abuso de credenciales y fraude contra la operación de la red y sus clientes. Se recomienda verificar de inmediato las credenciales expuestas y vigilar accesos anómalos a los sistemas de la CNE.
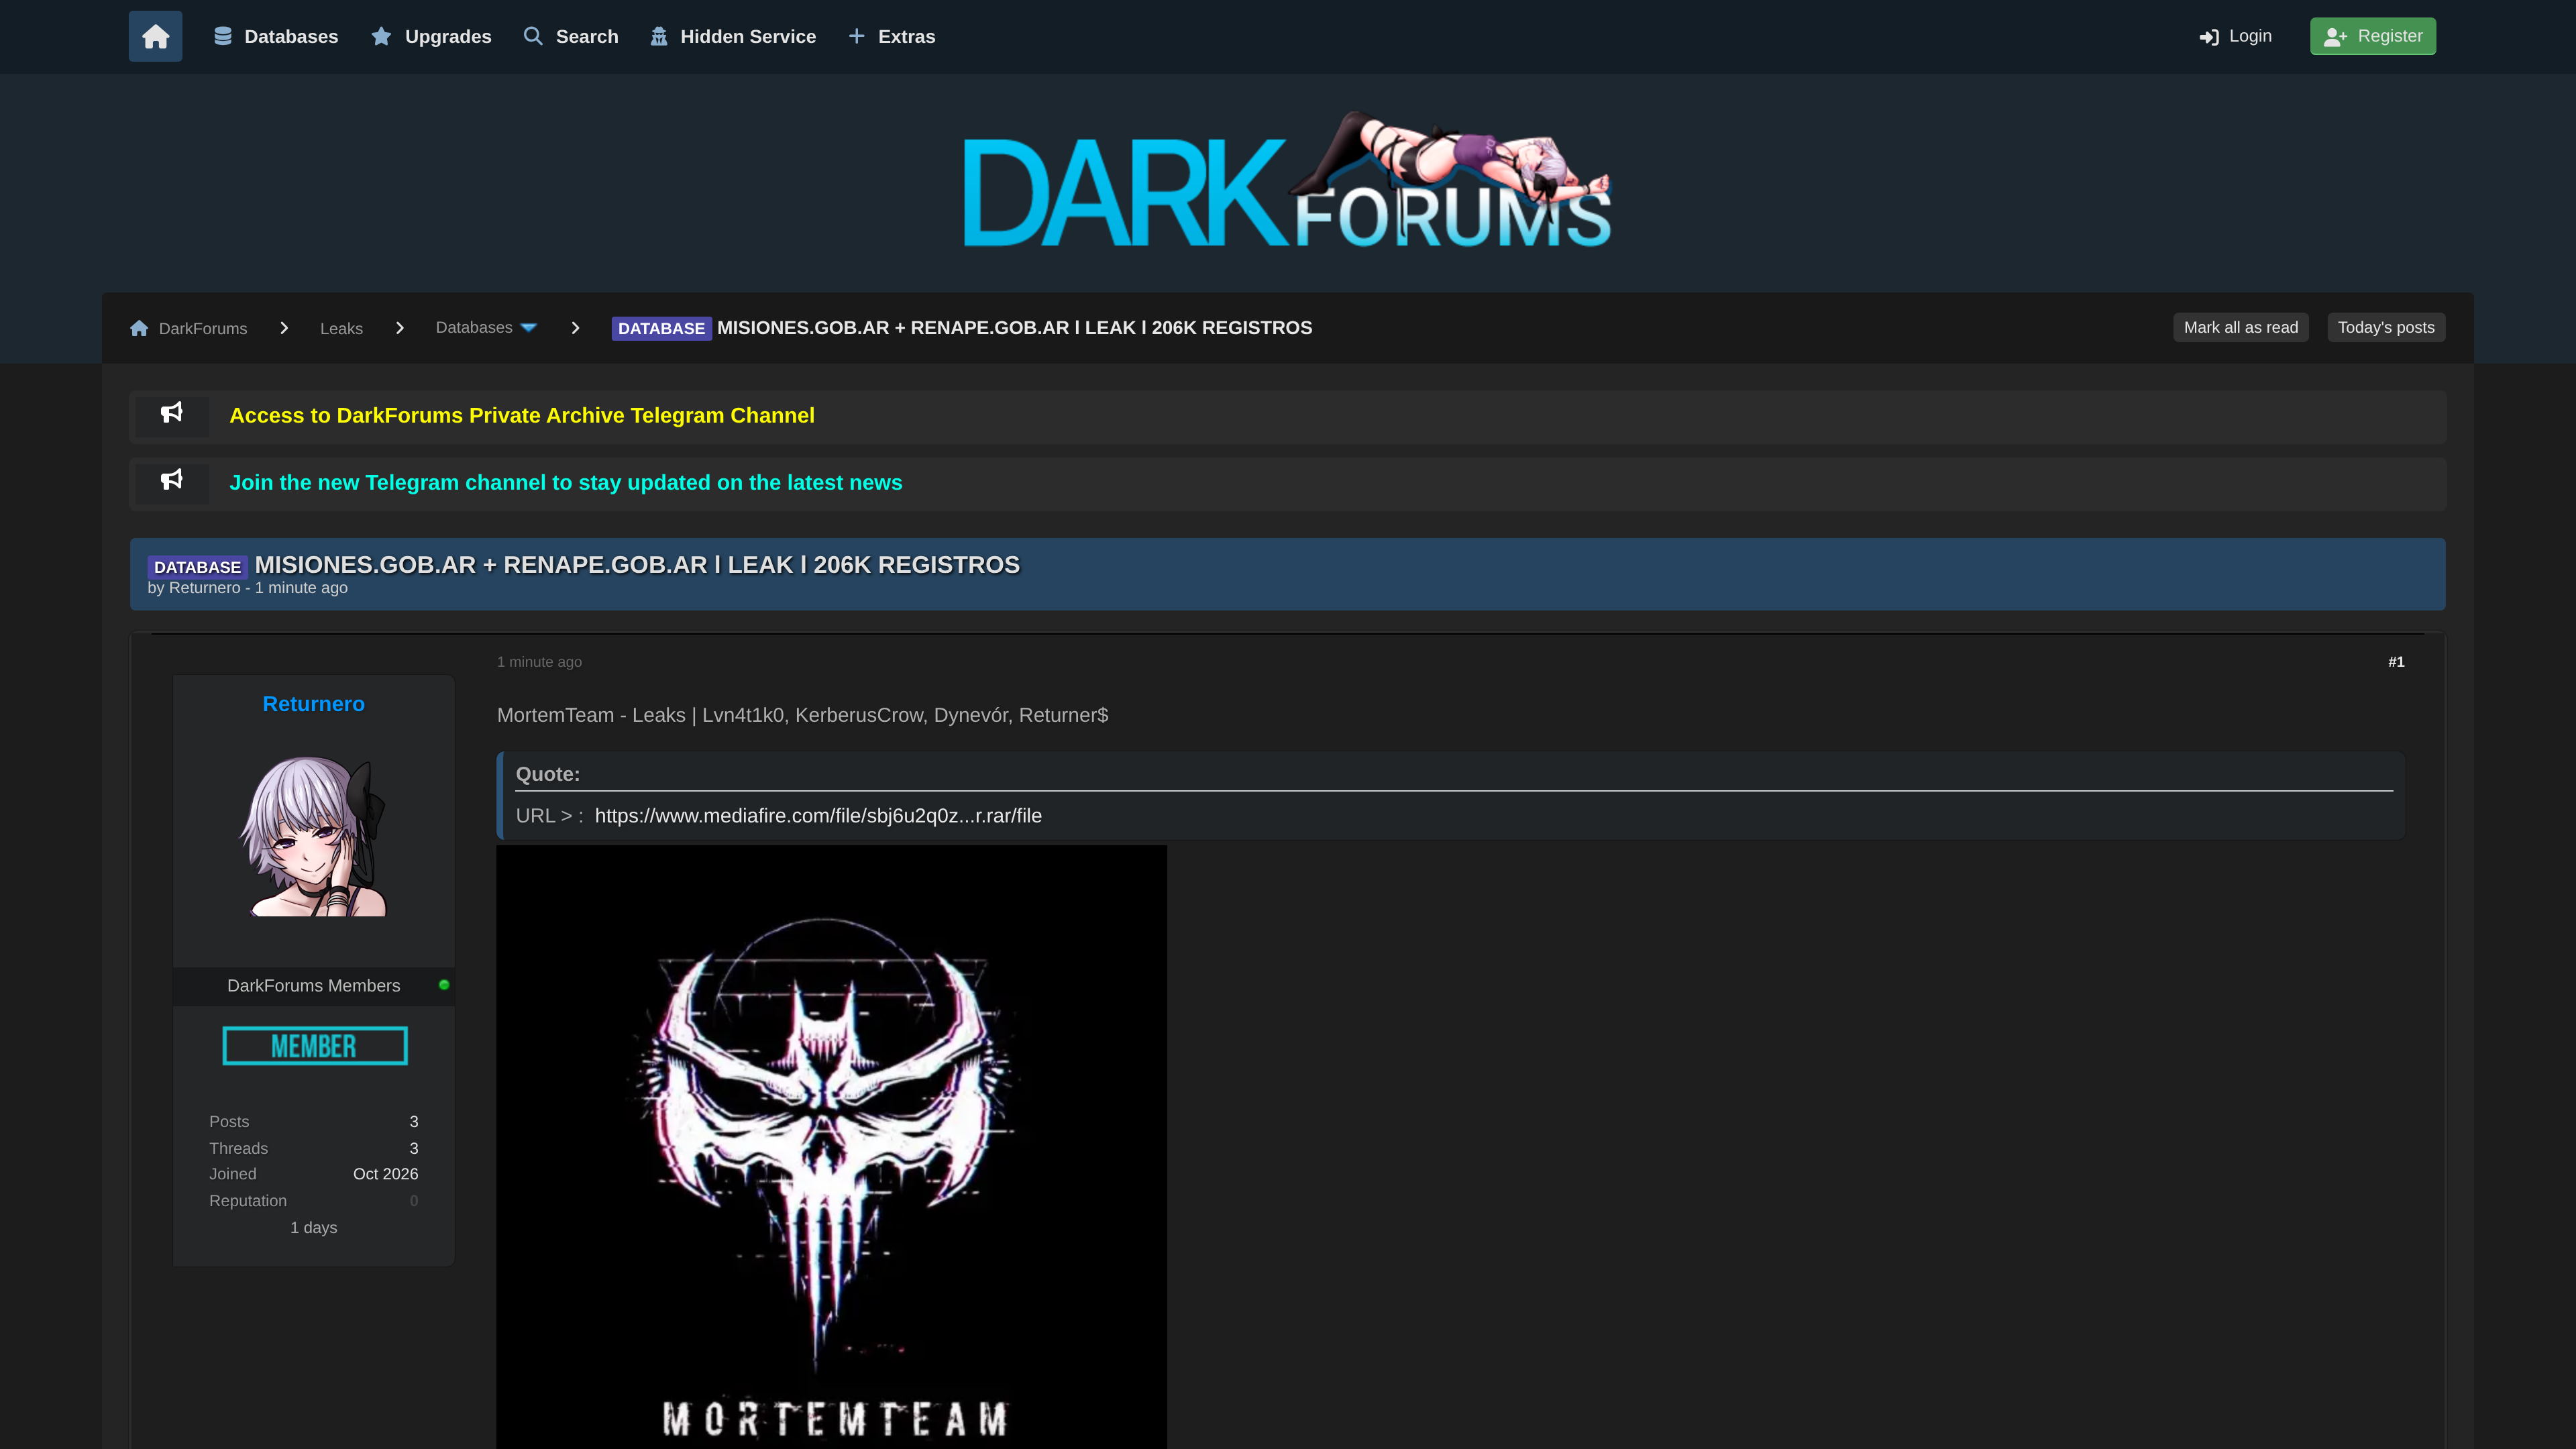
Filtración de base de datos de Misiones.gob.ar y RENAPE.gob.ar
Misiones.gob.ar / RENAPE.gob.ar
Se filtraron dos plataformas gubernamentales argentinas: Misiones.gob.ar (portal provincial) y RENAPE.gob.ar (registro nacional de prestadores de salud), con unos 206.000 registros. Probablemente expone datos de ciudadanos y prestadores ligados a la salud pública y la administración provincial. Los defensores deben esperar phishing, fraude de identidad y ataques posteriores contra sistemas gubernamentales.
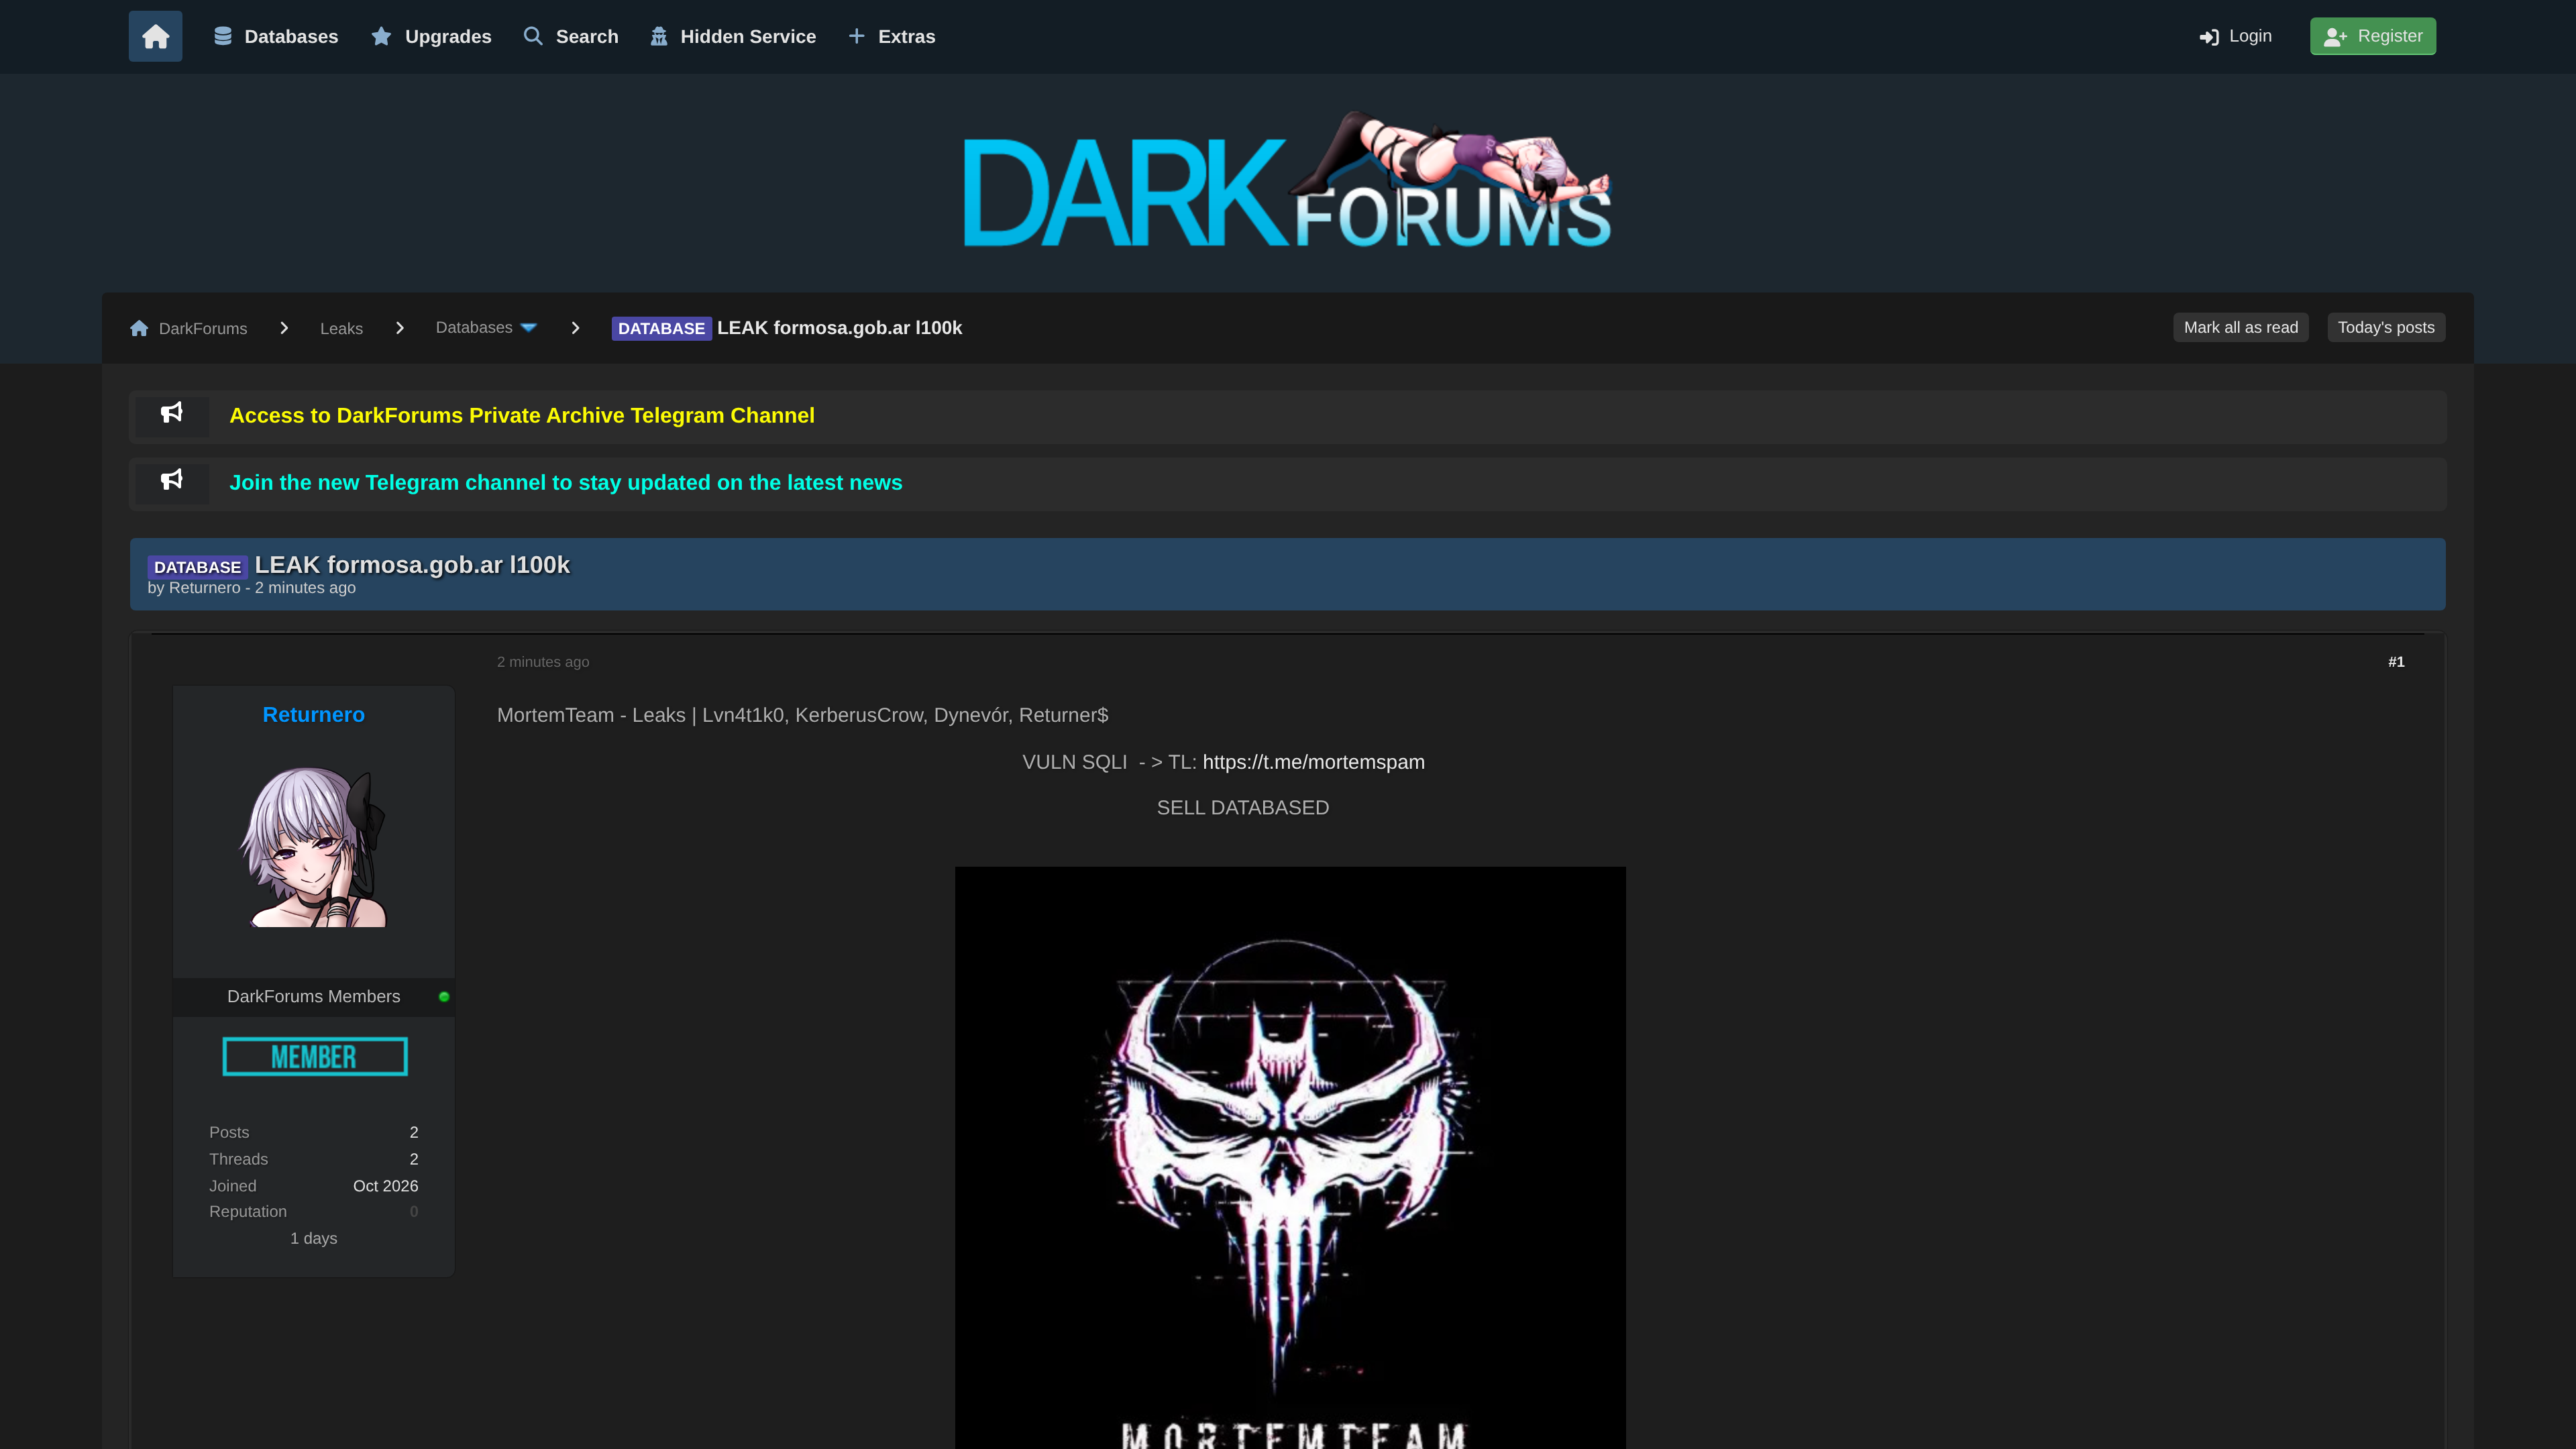
Filtración de base de datos del gobierno de Formosa (formosa.gob.ar)
Gobierno de Formosa (formosa.gob.ar)
Un actor publicó un volcado de base de datos reciente de aproximadamente 100.000 registros presuntamente extraídos del sitio del gobierno provincial formosa.gob.ar. El hilo es de hace minutos, lo que indica un compromiso activo y reciente de una entidad .gob del sector público. Los defensores del sector público argentino deben tratarlo como incidente en curso y verificar reutilización de credenciales y datos de ciudadanos expuestos.
Filtración de datos de estudiantes del Ministerio de Educación de Marruecos
Ministry of Education of Morocco
Un usuario afirma tener datos de estudiantes pertenecientes al Ministerio de Educación de Marruecos, un organismo gubernamental nacional. Los registros educativos filtrados suelen incluir nombres de menores, identificaciones y contactos, elevando el riesgo de privacidad y fraude de identidad. El objetivo gubernamental lo convierte en una exposición relevante del sector estatal aun fuera de la región.
Filtración de datos de la Presidencia del Consejo de Ministros de Italia
Italian Prime Minister's Office
Un usuario afirma haber filtrado datos de la Presidencia del Consejo de Ministros de Italia, un organismo gubernamental de primer nivel. Las filtraciones del poder ejecutivo pueden exponer comunicaciones internas, registros de personal y planificación sensible. Aunque está fuera de Latinoamérica, la jerarquía del objetivo lo hace relevante para vigilar a actores que atacan al Estado.
Base de datos del Departamento de Seguridad Nacional de EE.UU. (DHS) filtrada
US DHS
Se ha publicado para descarga una base de datos atribuida al Departamento de Seguridad Nacional de EE.UU. (DHS). Si fuera auténtica, la exposición de datos del DHS sería un evento grave de seguridad nacional; incluso si está inflada, merece verificación. Conviene rastrear si incluye credenciales y su posible reutilización contra sistemas gubernamentales.
Código fuente del sitio del gobierno de España (PSOE.es) filtrado
PSOE.es
Se ha publicado el código fuente del sitio gubernamental del PSOE (España), lo que podría exponer lógica de la aplicación, secretos embebidos, claves de API y endpoints internos. Un código fuente filtrado permite a los atacantes buscar vulnerabilidades y vías de acceso a una plataforma política y gubernamental activa. Los defensores deben revisarlo en busca de secretos expuestos y parchear las rutas divulgadas.
Filtración completa del webmail del Gobierno de Brasil (gov.br)
Gobierno de Brasil / gov.br
Se ofrece un volcado completo del webmail gubernamental gov.br de Brasil, presuntamente con credenciales de funcionarios de varios ministerios. Si es auténtico, permitiría la toma masiva de cuentas de correo oficial, habilitando espionaje, fraude interno y movimiento lateral hacia sistemas conectados del Estado. Los defensores del sector público brasileño deben tratarlo como compromiso urgente de credenciales y forzar reseteo y MFA.
Hackeo de servidores de la Policía de Sri Lanka
Sri Lanka Police Department
El autor afirma que varios servidores internos del Departamento de Policía de Sri Lanka fueron comprometidos, exponiendo sistemas y datos policiales. Una brecha policial puede revelar registros de ciudadanos, identidades de agentes y sistemas operativos, facilitando intrusiones o extorsión posterior. Reciente y relevante para seguimiento.