Underground · lo que importa hoy
Los items del underground que dejaron señal esta ventana. Gov/mil, venta de accesos, ransomware, leaks, stealers. Screenshots y contexto en cada uno.
Distribución por categoría · ventana
- Gobierno / Militar51
- Venta de accesos28
- Ransomware17
- Leak382
- Stealer0
- Otro4
Ventana
Categoría
Severidad
Filtración de 1,1 millones de registros robados (ULP)
El usuario EvenRoad publicó en DarkForums un paquete reciente de aproximadamente 1,1 millones de registros de credenciales robadas (ULP: URL, usuario, contraseña). Aunque no nombra una víctima concreta, el volumen es relevante para credential stuffing y toma de cuentas. Es un volcado reciente útil para monitoreo de exposición más que una alerta dirigida.
Datos filtrados del Pentágono publicados en un foro
Pentagon / US DoD
Una publicación de DarkForums titulada 'Pentagon Leaked Data' afirma exponer material sensible del Departamento de Defensa de EE.UU. Si es real, sería una gran filtración militar; sin embargo no ofrece muestra, escala ni fecha, por lo que podría ser reciclada o falsa. Conviene verificar la autenticidad antes de actuar, pero el anuncio merece seguimiento.
Registros de 9.000 equipos infectados con RAT a la venta
Un vendedor lista logs de RAT de más de 9.000 PC infectadas, fechados a mediados de enero, exponiendo credenciales y cookies de sesión. El conjunto está desactualizado pero indica infecciones de malware generalizadas. Baja prioridad para alerta fresca, aunque relevante para monitorear exposición de credenciales.
Datos personales de 20.000 estudiantes de Taiwán a la venta
Assota Information
Aproximadamente 20.000 registros de estudiantes vinculados a Assota Information en Taiwán se venden en BreachForums, incluyendo nombres y datos de contacto. Los datos de estudiantes alimentan phishing dirigido y fraude de identidad contra menores e instituciones. La escala es moderada pero la víctima es una entidad real del sector educativo.
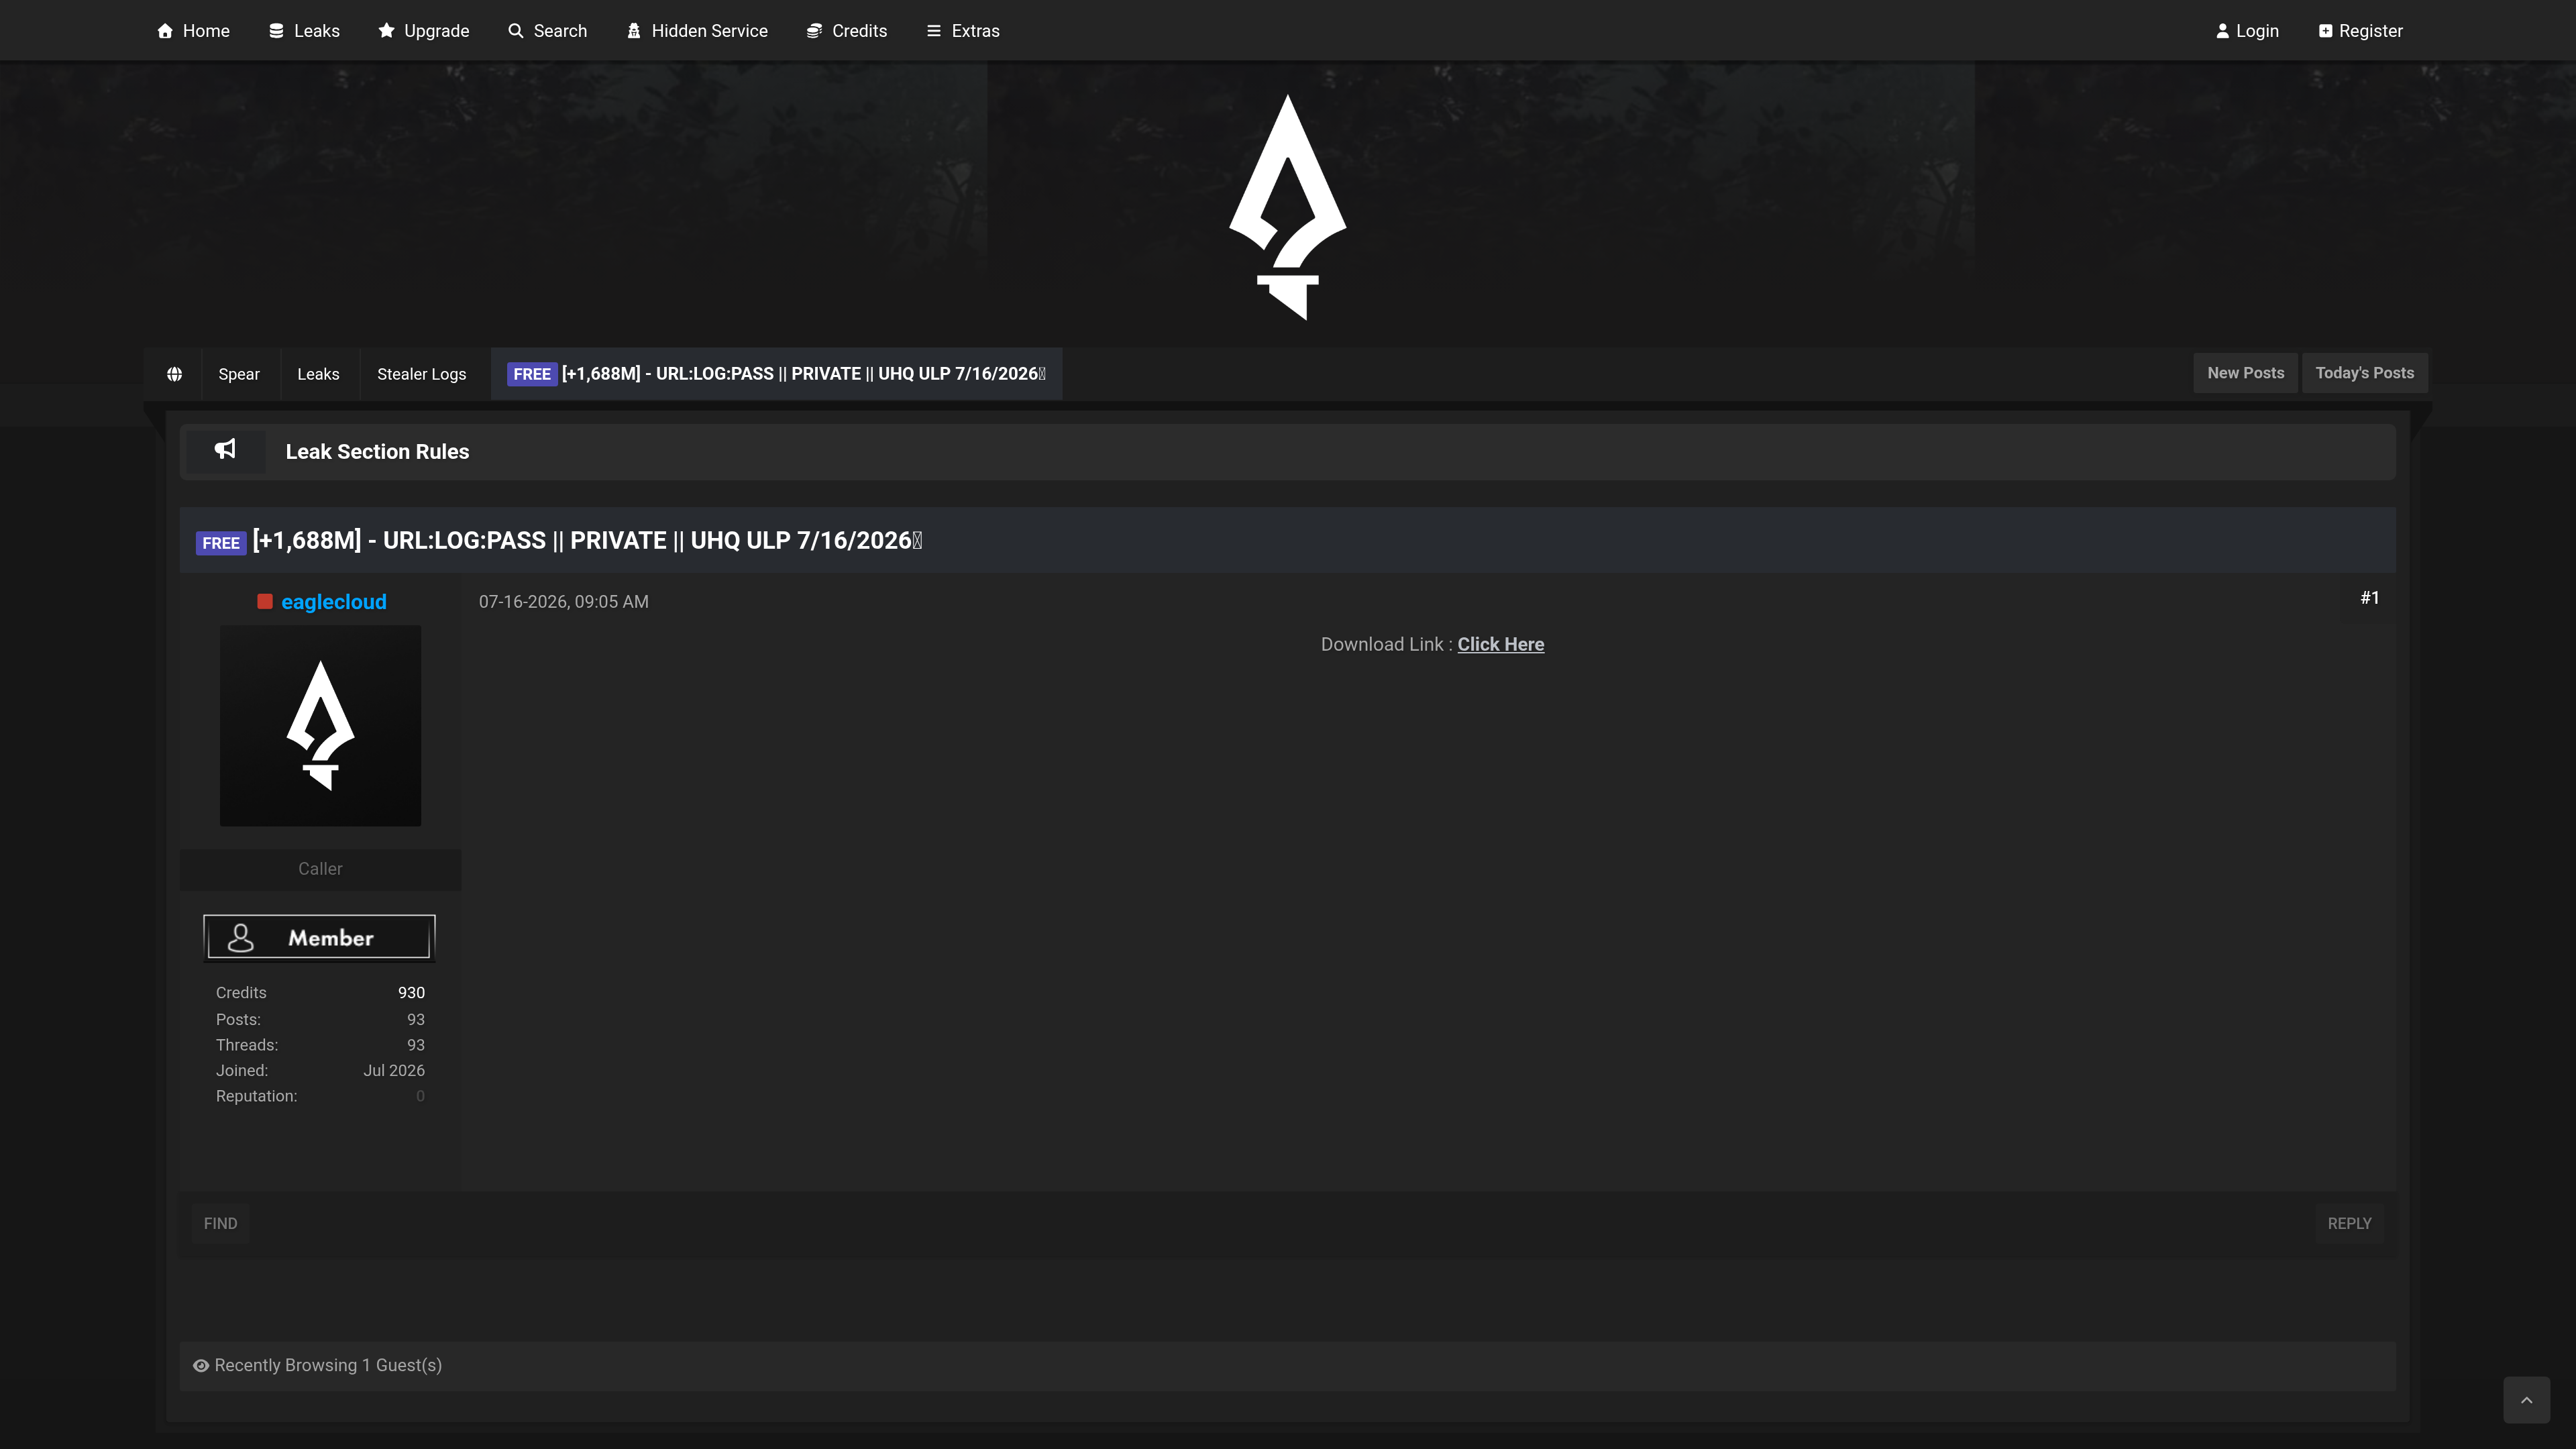
Filtración masiva de 1.688 millones de credenciales robadas
Un foro distribuye una enorme colección de logs de stealer con aproximadamente 1.688 millones de entradas URL:login:password. Aunque está fechada en julio de 2026, sigue siendo un corpus masivo de credenciales que alimenta credential stuffing y toma de cuentas a gran escala. Las organizaciones deben exigir MFA y vigilar contraseñas reutilizadas.
Base de datos de clientes VIP de Pathao a la venta
Pathao
Un actor de amenazas vende registros detallados de clientes VIP de Pathao, una importante plataforma bengalí de transporte y delivery. Estos datos suelen incluir nombres, teléfonos, direcciones e historial de pedidos, lo que facilita phishing y fraude. Conviene vigilar riesgos de credential stuffing y suplantación para los usuarios afectados.
Venta de datos de pacientes del East Avenue Medical Center
East Avenue Medical Center
El actor Blacknet00 anuncia la venta de datos de pacientes robados del East Avenue Medical Center, un hospital público de Filipinas. La venta de historiales médicos expone datos sensibles de salud e identidad y facilita fraude y extorsión. Publicado el 12-10-2026, es reciente; los defensores del sector salud deben tratarlo como una fuga activa.
Combolist de 90.000 credenciales de correo de México
Mexican email accounts
El 14 de octubre se publicó como 'fresco' un combolist de unos 90.000 pares email:contraseña etiquetado como México. Alimenta credential stuffing y toma de cuentas contra buzones mexicanos y servicios vinculados. Es un conjunto genérico regional y no un compromiso de infraestructura crítica, pero los defensores en México deberían forzar restablecimientos y vigilar anomalías de autenticación.
Combolist de 24 millones de credenciales URL:email:pass
Se publicó como 'fresco' un gran volcado de credenciales de unos 24 millones de tríos URL:email:contraseña, aunque ya tiene meses. Este volumen de logs de stealer permite credential stuffing masivo y secuestro de sesiones en muchos servicios. Las organizaciones deberían comprobar sus dominios contra el conjunto y aplicar MFA, pero son datos genéricos y no una brecha dirigida.
Filtración de datos sensibles del DRDO y militares de India
DRDO / Indian military
Un foro de filtraciones afirma que se expusieron datos altamente sensibles del DRDO (organización india de investigación de defensa) y de las fuerzas armadas indias. Este material puede revelar proyectos de defensa, personal y detalles técnicos valiosos para actores estatales y no estatales. Aunque está fuera de América Latina, los equipos de defensa e inteligencia de la región deberían seguirlo como precedente de exposición militar.
Filtración de la base de datos de clientes de Salesfloor
Salesfloor
La base de datos de Salesfloor fue publicada para descarga gratuita en un foro de brechas importante, con una discusión extensa que indica una filtración grande. Salesfloor provee software de clienteling a minoristas, por lo que los datos podrían incluir registros y contactos de clientes de varias marcas. Los minoristas afectados y sus clientes deberían tratar credenciales y datos personales como comprometidos.
Base de datos de inversores bursátiles de EE. UU. a la venta
US brokerage / stock investors
Un vendedor ofrece una supuesta extracción directa de registros de inversores bursátiles de EE. UU. obtenida de sistemas de grandes corredurías. Si es auténtica, expone datos personales y financieros de inversores, útiles para toma de cuentas, robo de identidad y fraude dirigido. Las corredurías deberían verificar la exposición y vigilar intentos de credential stuffing y toma de cuentas.
Base de datos de ciudadanos de Polonia a la venta
Base de datos de ciudadanos de Polonia
Un vendedor ofrece una 'base de datos de ciudadanos de Polonia', un conjunto nacional de alto impacto publicado recientemente. Si es auténtico, expone identificadores personales que facilitan robo de identidad, fraude y toma de cuentas. Por la escala implicada, merece verificación y seguimiento.
Filtración masiva de datos de Taiwán (3,46 GB)
Se publicó ayer un conjunto de 3,46 GB anunciado como una gran filtración de datos de Taiwán, lo que sugiere un compromiso considerable. El contenido exacto no está verificado, pero el volumen implica registros que pueden alimentar fraude y ataques de credenciales. Los analistas deben obtener y validar la muestra antes de actuar.
Base de datos de declaraciones fiscales cripto de Francia en venta
Declaraciones fiscales de cripto (Francia)
Un anuncio ofrece una base de datos de declaraciones fiscales de criptomonedas de Francia, correspondiente a datos fiscales sensibles de contribuyentes. La exposición de identidades y datos financieros facilita fraude, extorsión y phishing. Autoridades y contribuyentes deben tratarlo como una brecha grave.
Base de datos de Zoho CRM con 237 millones de registros en venta
Zoho CRM
Un vendedor ofrece un conjunto de 237 millones de registros de Zoho CRM, un volumen enorme de cuentas y datos de contacto. Si es real, facilita credencial-stuffing, phishing y toma de cuentas a gran escala. Conviene revisar la exposición de credenciales de Zoho y forzar MFA.
Base de datos de hdsoudage.fr (Francia) de 50.000 registros a la venta
hdsoudage.fr
Un vendedor ofrece una base de 50.000 registros del sitio francés hdsoudage.fr. Es pequeña y tiene varios meses, por lo que el impacto es limitado y no es una alerta reciente. Confirma ventas continuas de datos minoristas pero merece solo baja prioridad.
Filtración de pasaportes y facturación de Iraqi Airways
Iraqi Airways
Un vendedor anuncia a la venta datos de pasaportes y facturación de Iraqi Airways, exponiendo documentos de identidad y registros de pago de viajeros. Estos datos facilitan robo de identidad, fraude de viajes y phishing dirigido. La relevancia regional es baja, pero es una filtración real de una aerolínea que vale la pena seguir.
Filtración de documentos de drones militares UAV de Corea del Sur
Fuerzas militares de Corea del Sur
Se publicaron 3,8 GB de documentación de drones militares UAV de Corea del Sur, exponiendo especificaciones técnicas y detalles operativos de un programa de defensa estatal. Los datos filtrados de drones militares son muy sensibles y pueden asistir a adversarios y proliferadores. Está fuera de Latinoamérica pero señala un blanco activo contra programas de drones que las fuerzas armadas de la región también operan.
Base de datos de clientes y banca móvil del BNI de Indonesia a la venta
Bank Negara Indonesia (BNI)
Se ofrece a la venta la base completa de clientes y datos de banca móvil del Bank Negara Indonesia (BNI), un banco estatal de gran tamaño. Los registros expuestos abarcan millones de clientes e incluyen datos bancarios que facilitan fraude y toma de cuentas. Está fuera de Latinoamérica pero evidencia una venta activa de datos bancarios de alto volumen relevante para defensores financieros de la región.
Base de datos de 2 millones de líneas de helity.es España a la venta
helity.es
Un vendedor ofrece una base de 2 millones de registros de la operadora española helity.es, incluyendo números de DNI. Los nombres, DNI y datos de contacto expuestos permiten robo de identidad, phishing y fraude por SIM-swap contra personas reales. Los registros vinculados al DNI son especialmente sensibles en España y Latinoamérica y ameritan retirada y notificación a víctimas.
Filtración del código fuente de Yandex en repositorios Git
Yandex
Un hilo publicado en las últimas horas ofrece lo que se describe como repositorios de código fuente Git de Yandex. Si es auténtico, el código propietario filtrado permite a atacantes buscar secretos embebidos, endpoints internos y fallos sin parchear en servicios de Yandex e integraciones dependientes. La exposición de código fuente de un proveedor tecnológico y de infraestructura relevante es de alto valor para defensores.
Filtración de datos de la policía de Abu Dabi y Dubái
Abu Dhabi & Dubai Police (UAE)
Un usuario de foro publicó el 13 de octubre de 2026 lo que afirma ser datos de las policías de Abu Dabi y Dubái. Registros policiales de este tipo pueden exponer identidades de agentes, contactos internos y detalles operativos que facilitan phishing y suplantación. Es una víctima gubernamental concreta con un volcado reciente, por lo que merece seguimiento aunque esté fuera de la región AR-LATAM.
Filtración masiva de Diia (Ucrania): 20 M ciudadanos
Diia (Ucrania)
Un hilo redistribuye una supuesta megafiltración de 2025 de Diia, la plataforma estatal de identidad digital de Ucrania, que afectaría a más de 20 millones de ciudadanos. Los datos incluyen documentos de identidad nacionales y registros personales, muy sensibles, pero la fuente está fechada en 2025 y se recircula en lugar de ser una brecha nueva. Se cataloga como contexto, no como alerta urgente.