Underground · o que importa hoje
Os itens do underground que deixaram sinal nesta janela. Gov/mil, venda de acessos, ransomware, leaks, stealers. Screenshots e contexto em cada um.
Distribuição por categoria · janela
- Governo / Militar42
- Venda de acessos37
- Ransomware8
- Leak438
- Stealer0
- Outro4
Janela
Categoria
Severidade
Filtración de 3,8 GB de documentos de drones militares de Corea del Sur
South Korean military UAV program
El 30 de octubre se publicó en el foro de filtraciones DarkForums un archivo de 3,8 GB que dice contener documentación completa de los drones militares de Corea del Sur. Este material suele exponer especificaciones de plataformas, conceptos de operación y datos de proveedores de un programa de defensa nacional. Aunque solo sea parcialmente auténtico, es de alto valor para servicios de inteligencia adversarios y eleva el riesgo de contrainteligencia para contratistas de defensa aliados.
Registros de credenciales capturados del operador chileno VTR
VTR (Chile)
El paquete 'Vtr.com-Hagasoo.svb' fue publicado en DarkForums el 30 de octubre con registros de infostealer (URL:usuario:contraseña) asociados al dominio de VTR, uno de los principales operadores de cable, internet y telefonía de Chile. No se indica el volumen, pero este tipo de configuraciones suele incluir credenciales de empleados, portales de clientes y paneles internos. Para la infraestructura crítica de telecomunicaciones en América Latina es un precursor directo de toma de cuentas, fraude de servicios e intrusión lateral.
Datos personales de 129.000 residentes de Quebec filtrados
Un hilo de DarkForums anuncia 129.000 registros personales de residentes de Quebec, Canadá, una filtración regional de tamaño medio con potencial de fraude y abuso de marketing. Los conjuntos de datos provinciales canadienses suelen reutilizarse en phishing en francés y fraude de identidad, e incluyen datos de contacto y de cuentas. El cuerpo del hilo está tras un muro de registro, por lo que la estructura de campos y la vigencia no están confirmadas.
Filtración de documentos internos del Ejército de EE. UU.
US Army
El usuario Lertalox publicó un hilo que anuncia documentos filtrados del Ejército de EE. UU., una categoría que va desde material de entrenamiento antiguo hasta documentación operativa sensible. Los volcados de documentos militares suelen ser recargas de material público previo, pero también se usan para ganar credibilidad en desinformación posterior o reclutamiento de insiderS. El post no aporta volumen ni muestra, por lo que hay que establecer la procedencia antes de tratarlo como incidente real.
Filtración de correos del Gobierno de Serbia
Government of Serbia
Un hilo de DarkForums del usuario Mylrotul anuncia la filtración de direcciones de correo del Gobierno de Serbia, una lista de objetivos para phishing de credenciales contra la administración pública. Las listas de direcciones oficiales permiten a los atacantes crear señuelos creíbles que citan ministerios y agencias, y combinarse con contraseñas filtradas previamente. No se indica volumen ni origen, por lo que hay que validarlas contra dominios gubernamentales conocidos.
Acceso cPanel al sitio saudí saj.org.sa en venta
saj.org.sa
El usuario Phyvuval ofreció credenciales válidas de cPanel para el dominio saudí saj.org.sa, un compromiso del panel de hosting que suele permitir desplegar webshells, interceptar correo y desfigurar el sitio. El acceso al panel es un peldaño hacia infraestructura de phishing en un dominio de confianza y puede exponer las bases de datos del sitio. La venta de un cPanel de un solo sitio tiene menor impacto que un acceso VPN corporativo, pero sigue siendo accionable si el dominio se usa para comunicaciones oficiales.
Datos filtrados de Boeing publicados en DarkForums
Boeing
El usuario Lertalox publicó en DarkForums un hilo que anuncia datos filtrados de Boeing, un contratista principal aeroespacial y de defensa. Estas empresas son objetivo de alto valor para espionaje y reconocimiento de cadena de suministro, por lo que cualquier volcado real de datos de empleados o proyectos merece revisión. El post no indica volumen ni muestra, así que la credibilidad y el alcance no están confirmados.
Base de datos de la Agencia Nacional de Innovación de Tailandia
National Innovation Agency (NIA), Thailand
Un hilo de DarkForums del usuario Marpezal ofrece una base de datos atribuida a la Agencia Nacional de Innovación de Tailandia, organismo público que financia startups y custodia datos de solicitantes de fondos y socios. Los volcados de agencias gubernamentales exponen cuentas de personal, datos personales de postulantes y contactos de proveedores, útiles para phishing posterior y fraude de facturas. El tamaño no se indica en el post, por lo que hay que verificar la muestra.
Base de datos con 3,9 millones de ciudadanos israelíes a la venta
El usuario Tazsusur anunció en DarkForums un conjunto descrito como 3,9 millones de registros de ciudadanos israelíes, una de las ofertas de datos ciudadanos más grandes de la semana. Los volcados nacionales masivos alimentan fraude de identidad, SIM swapping y phishing dirigido, y suelen reutilizarse en campañas posteriores. Las organizaciones con clientes o personal en Israel deben asumir la exposición y vigilar patrones de toma de cuentas.
Venta de leads con DNI y correo de ciudadanos argentinos
Un vendedor de DarkForums (Prapazil) publicó un conjunto de leads que combina números de DNI argentinos con direcciones de correo, ofrecido para contacto masivo y fraude. Si es auténtico, esos pares de identificadores facilitan suplantación de identidad, phishing y credential stuffing contra residentes argentinos, y pueden cruzarse con padrones de contacto del sector público y bancario. Las organizaciones argentinas deben tratar el par DNI+correo como dato comprometido y vigilar intentos de ingeniería social dirigida.
Acceso al sistema de nóminas de las Fuerzas Armadas de Malasia
Malaysian Armed Forces
Un post en DarkForums del usuario Ixtenor anuncia acceso al sistema de nóminas de las Fuerzas Armadas de Malasia, una de las plataformas de RR. HH. y finanzas más sensibles de un ejército nacional. Estos sistemas concentran números de servicio, cuentas bancarias y salarios del personal militar, lo que habilita fraude, ataques internos y espionaje. Aunque no esté verificado, conviene contrastarlo con credenciales o portales de proveedores del sector defensa expuestos en registros de stealer recientes.
Filtración masiva del servicio ucraniano Diia (20 M de ciudadanos, 2025)
Diia (Ukraine government services)
Una publicación en DarkForums anuncia una supuesta megafiltración de la plataforma de servicios gubernamentales Diia de Ucrania, con más de 20 millones de ciudadanos. Diia contiene datos de identidad, pasaporte y servicios sociales, por lo que el impacto, de ser cierto, es grave. Sin embargo, el hilo fecha la filtración en 2025, por lo que es una republicación antigua y no una alerta nueva.
Filtración de datos de empleados de Bangkok Airways
Bangkok Airways
El actor 'Braxvizor' en DarkForums publicó una filtración titulada 'Bangkok Airways Employee & More', que sugiere registros de personal de la aerolínea y datos adicionales exfiltrados. Los datos de empleados de aerolíneas son valiosos para phishing dirigido, fraude de viajes y acceso a sistemas internos. El 'y más' insinúa que la filtración podría ir más allá de datos de RR. HH.
Ransomware 'pear' publica a la joyería Five Star Jewelers (EE. UU.)
Five Star Jewelers
El grupo de ransomware 'pear' publicó a Five Star Jewelers, una joyería minorista en Miami, Florida, en su sitio de filtraciones. Como víctima recién publicada, señala una intrusión activa con posibles datos de clientes y del negocio robados. Aunque es un minorista pequeño, es un evento de extorsión actual que vale la pena seguir por tendencias del sector.
Filtración de servidores del Centro Nacional de Desarrollo Industrial de Arabia Saudita
National Industrial Development Center (NIDC), Saudi Arabia
Un actor de DarkForums afirma haber obtenido servidores y código fuente del Centro Nacional de Desarrollo Industrial de Arabia Saudita, un organismo gubernamental. El compromiso de código e infraestructura expone sistemas internos y posibles credenciales y secretos de configuración. Es una brecha del sector gubernamental fuera de la región pero relevante para adversarios de industrias críticas.
Filtración de 416 millones de registros de People Data Labs
People Data Labs
El actor 'Texxavor' en DarkForums publicó un volcado de 416 millones de registros atribuido al bróker de datos People Data Labs. Aunque agrega datos en lugar de representar a una sola organización, su escala lo convierte en un gran reservorio de identificadores personales y profesionales. Alimenta credential stuffing, fraude de KYC e ingeniería social dirigida en múltiples sectores.
Base de datos vehicular del gobierno de Sindh, Pakistán (10,6 M) a la venta
Sindh Government vehicle registry (Pakistan)
El actor 'Mekpazal' en DarkForums anuncia una base de 10,6 millones de registros atribuida a la autoridad provincial de registro vehicular de Sindh. Esto implica datos masivos de identidad, vehículos y registro vinculados a un servicio gubernamental. Esa información facilita robo de identidad, fraude y ataques a propietarios y personal gubernamental.
Filtración de base de datos del portal de justicia francés (justice.fr)
Ministère de la Justice (justice.fr)
El actor 'Xevmitol' en DarkForums publicó un volcado CSV que afirma ser datos personales de justice.fr, el portal público del Ministerio de Justicia francés. Los registros judiciales son muy sensibles, con litigantes, partes y personal. Incluso una filtración parcial facilita fraude de identidad y phishing dirigido a ciudadanos que tratan con los tribunales.
Base de datos del Instituto Electoral de Chihuahua (México) a la venta
Instituto Estatal Electoral de Chihuahua
Un actor de DarkForums anuncia una base de datos del Instituto Estatal Electoral de Chihuahua, autoridad electoral subnacional mexicana a cargo del padrón y datos de comicios. El contenido está tras login, por lo que el volumen y los campos no se confirman, pero las bases electorales contienen datos personales sensibles de votantes e implicaciones de integridad. Es un impacto directo a infraestructura gubernamental latinoamericana y requiere validación inmediata.
Filtración de 900.000 registros de la eléctrica australiana Synergy
Synergy (eléctrica estatal de Australia Occidental)
Un vendedor del Marketplace de DarkForums anuncia una base de datos descrita como 900.000 registros de Synergy, la comercializadora eléctrica estatal de Australia Occidental. Si es auténtica, el conjunto expone nombres, datos de contacto y posiblemente información de facturación o identidad de clientes de un operador de infraestructura crítica, lo que facilita phishing dirigido y toma de cuentas. La publicación no muestra fecha visible, por lo que su vigencia no está confirmada.
Base de datos del Partido Radical de Izquierda francés
Parti Radical de Gauche (PRG), Francia
Un hilo tras muro de registro en un foro de filtraciones en Tor anuncia una base de datos del Parti Radical de Gauche (PRG) francés, sin muestra, fecha ni cantidad de registros visible. Los datos de partidos políticos pueden incluir padrones de afiliados, contactos y comunicaciones internas que facilitan phishing a dirigentes y operaciones de influencia. La afirmación no está verificada y es de baja confianza hasta que aparezca una muestra, pero conviene monitorearla.
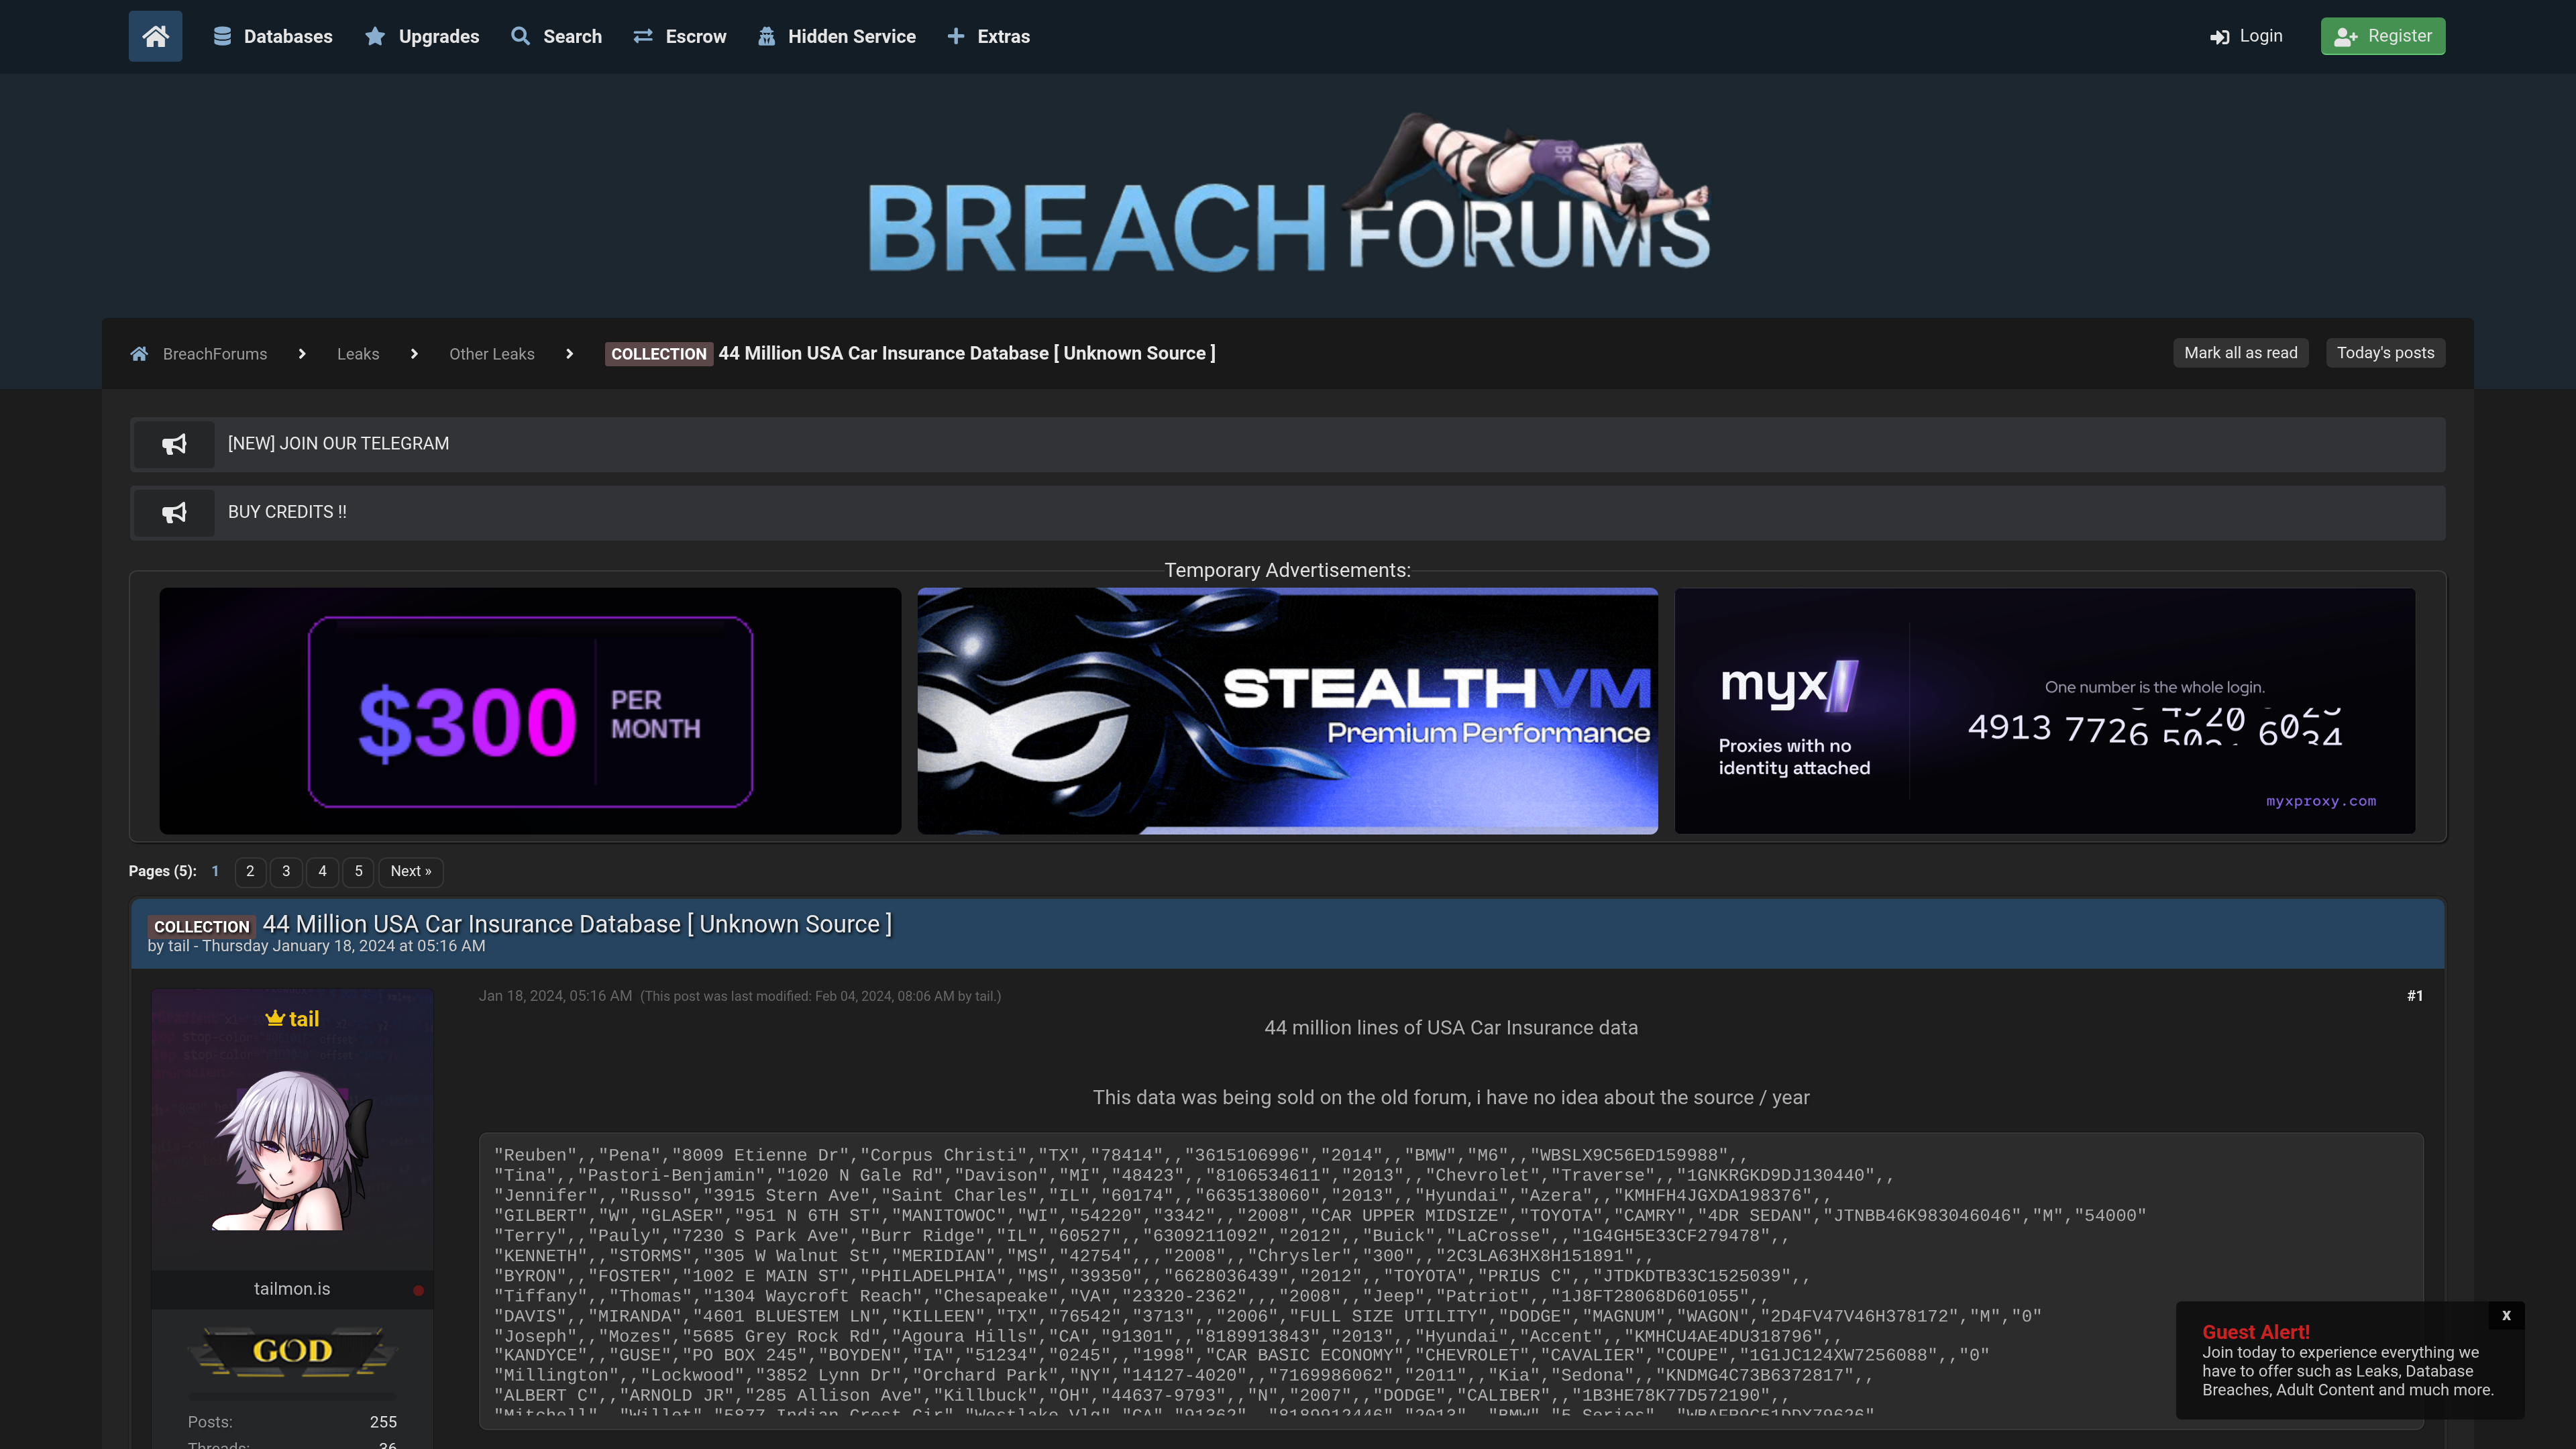
Base de datos de 44 millones de seguros de auto de EE.UU.
Aseguradoras de automóviles de EE.UU. (fuente desconocida)
Un hilo de BreachForums aloja una colección de 44 millones de registros supuestamente de una fuente de seguros de auto de EE.UU. de origen desconocido, aún activo en la página cinco. Estos datos suelen incluir nombres, direcciones, vehículos y pólizas útiles para fraude de identidad, manipulación de siniestros y suplantación de asegurados. La fuente y la antigüedad no están claras, por lo que debe tratarse como posible filtración y no como brecha reciente confirmada.
Base de datos del exchange Gemini a la venta
Gemini (exchange de criptomonedas)
Un usuario de DarkNetArmy (imdbtech) anuncia en un hilo iniciado hoy una base de datos de 'alta calidad' supuestamente extraída de Gemini, exchange de criptomonedas regulado en EE.UU. Si es real, datos como correos, KYC y saldos alimentan phishing dirigido, toma de cuentas y extorsión a clientes. La afirmación no está verificada, pero cualquier dato de un exchange regulado conlleva alto riesgo de fraude posterior.
Venta de acceso a correo .gov de Argentina
Gobierno de Argentina (.gov / .gob.ar)
El vendedor que usa el alias karsovx publicó en la sección Sellers Place de DarkForums la venta de acceso a cuentas de correo .gov de Argentina, con fecha 29 de octubre de 2026, un día antes de esta alerta. El acceso a buzones oficiales permite restablecer contraseñas de otros servicios estatales, lanzar phishing interno desde dominios confiables y suplantar a funcionarios. Por el alcance .gov.ar, cualquier acceso confirmado debe tratarse como una posible intrusión a la administración pública argentina.