Underground · lo que importa hoy
Los items del underground que dejaron señal esta ventana. Gov/mil, venta de accesos, ransomware, leaks, stealers. Screenshots y contexto en cada uno.
Distribución por categoría · ventana
- Gobierno / Militar51
- Venta de accesos27
- Ransomware17
- Leak382
- Stealer0
- Otro4
Ventana
Categoría
Severidad
Base de datos de Brasil publicada en BreachForums
Brasil (organización no identificada)
Un usuario publicó el 10 de octubre de 2026 un hilo titulado "Brazil DB" en BreachForums, aparentemente ofreciendo una base de datos brasileña a la venta. No se especifica la organización, el sector ni el número de registros, por lo que el alcance es desconocido. Dado que Brasil es un objetivo prioritario en LATAM, una filtración reciente como esta podría exponer datos de ciudadanos o empresas relevantes para defensores de la región.
Ciberataque reivindicado contra la autoridad portuaria y marítima de Irán (PGSA)
Ports and Maritime Organization of Iran (PGSA)
Un actor en DarkForums (publicado recién, 'hace 1 minuto') afirma haber hackeado la Organización de Puertos y Navegación de Irán, un organismo gubernamental que gestiona puertos y navegación. Si es real, podría exponer sistemas marítimos/operativos y datos gubernamentales, pero la afirmación no está verificada y queda fuera del ámbito AR-LATAM. Solo vale la pena monitorearlo para corroboración, no como alerta regional.
Filtración de base de datos de Bombordo Group, Brasil
Bombordo Group (Brasil)
Una base de datos de la consultora y escuela náutica brasileña Bombordo Group fue publicada en DarkForums por el usuario P4R4ZYT3. La entidad afectada es una pequeña empresa privada, por lo que el impacto estratégico es limitado pese a ser un objetivo latinoamericano. Vale la pena señalarlo sobre todo por cobertura regional y posible reutilización de credenciales.
Venta de acceso de administrador al sitio whatsva.id (Indonesia)
whatsva.id (Indonesia)
El usuario OnlineSh0p3 de DarkForums ofrece acceso administrativo al sitio indonesio whatsva.id. El objetivo es un sitio pequeño y no una organización estratégica, por lo que el impacto es limitado y queda fuera de la región de interés. Se incluye solo como un dato de venta de acceso de baja prioridad.
Filtración de base de datos de SNCF Rémi Val-de-Loire, Francia
SNCF Rémi Val-de-Loire (Francia)
Una base de datos vinculada al servicio ferroviario regional francés SNCF Rémi Val-de-Loire fue publicada por el usuario l0cked en DarkForums. Afecta a un operador de transporte público, por lo que los datos operativos o de clientes expuestos podrían facilitar fraude y acceso lateral. Está fuera de la región AR-LATAM, por lo que queda por debajo de las alertas regionales, pero sigue siendo una filtración real de una organización.
Filtración de base de datos del Sanatorio San Gerónimo, Argentina
Sanatorio San Gerónimo (Argentina)
Una base de datos del sanatorio argentino San Gerónimo fue publicada en DarkForums por el usuario Synq1xxss y parece reciente (de minutos). La filtración expone datos de pacientes y administrativos de un hospital regional, un objetivo del sector crítico en Argentina. Los defensores deben tratarlo como una brecha activa y validar la exposición y la reutilización de credenciales.
Ransomware publica a la empresa GOLDUNITED de Brunéi
GOLDUNITED SDN BHD (Brunéi)
Un post de foro señala a GOLDUNITED SDN BHD, empresa con sede en Brunéi, como víctima de ransomware, indicando una filtración de extorsión publicada. Es una divulgación de víctima reciente pero fuera de Argentina y LATAM, por lo que su relevancia directa para defensores regionales es limitada. Seguimiento solo por contexto de cadena de suministro o rastreo de afiliados.
Filtración de datos del gobierno de Angra dos Reis (RJ), Brasil
Angra.rj.gov.br
Una filtración de datos atribuida al dominio del gobierno municipal brasileño angra.rj.gov.br fue publicada en DarkForums por el usuario Ziehadblackhat. Afecta a un organismo del sector público en América Latina, lo cual es relevante, pero la publicación está fechada en mayo de 2024 y por tanto es antigua. Debe rastrearse como exposición histórica, no como una alerta reciente.
Venta de brecha de datos de Health Time (España): 2,2 millones
Health Time (España)
Un vendedor ofrece una brecha de 2,2 millones de registros del proveedor sanitario español Health Time, exponiendo datos de pacientes. Los historiales médicos son sensibles y pueden alimentar fraude y extorsión en España. No obstante, la publicación es de mayo de 2026, por lo que no es una alerta fresca pero sigue siendo relevante para los afectados.
Venta de brecha del Centro Médico Especializado OSI de Perú
Centro Médico Especializado OSI (Perú)
Un actor vende datos del Centro Médico Especializado OSI, proveedor de salud peruano, exponiendo información de pacientes y datos clínicos. Las brechas en el sector salud de LATAM facilitan fraude médico y extorsión dirigida, y esta afecta a un proveedor de servicios críticos de la región. Confirmar el alcance y la fecha para evaluar la urgencia.
Venta de brecha de Meducar, telemedicina y gestión de pacientes (3,1 M)
Meducar
Un vendedor ofrece 3,1 millones de registros de Meducar, plataforma de telemedicina y gestión de pacientes, lo que indica una gran exposición de datos clínicos y personales. Los registros de salud son muy valiosos para fraude y extorsión, y la brecha afecta a un proveedor de la región. Verificar la autenticidad del conjunto y si hay pacientes locales afectados.
Venta de 1,73 TB del sistema de telemedicina ConsultorioMovil
ConsultorioMovil
Un actor vende 1,73 TB de ConsultorioMovil, un sistema de telemedicina y gestión de salud usado en Latinoamérica, que probablemente incluye historias clínicas y datos de pacientes. Es un conjunto de datos sanitarios grande y sensible que facilita suplantación de identidad y fraude dirigido. Se debe verificar si los datos de la organización están incluidos y preparar notificaciones.
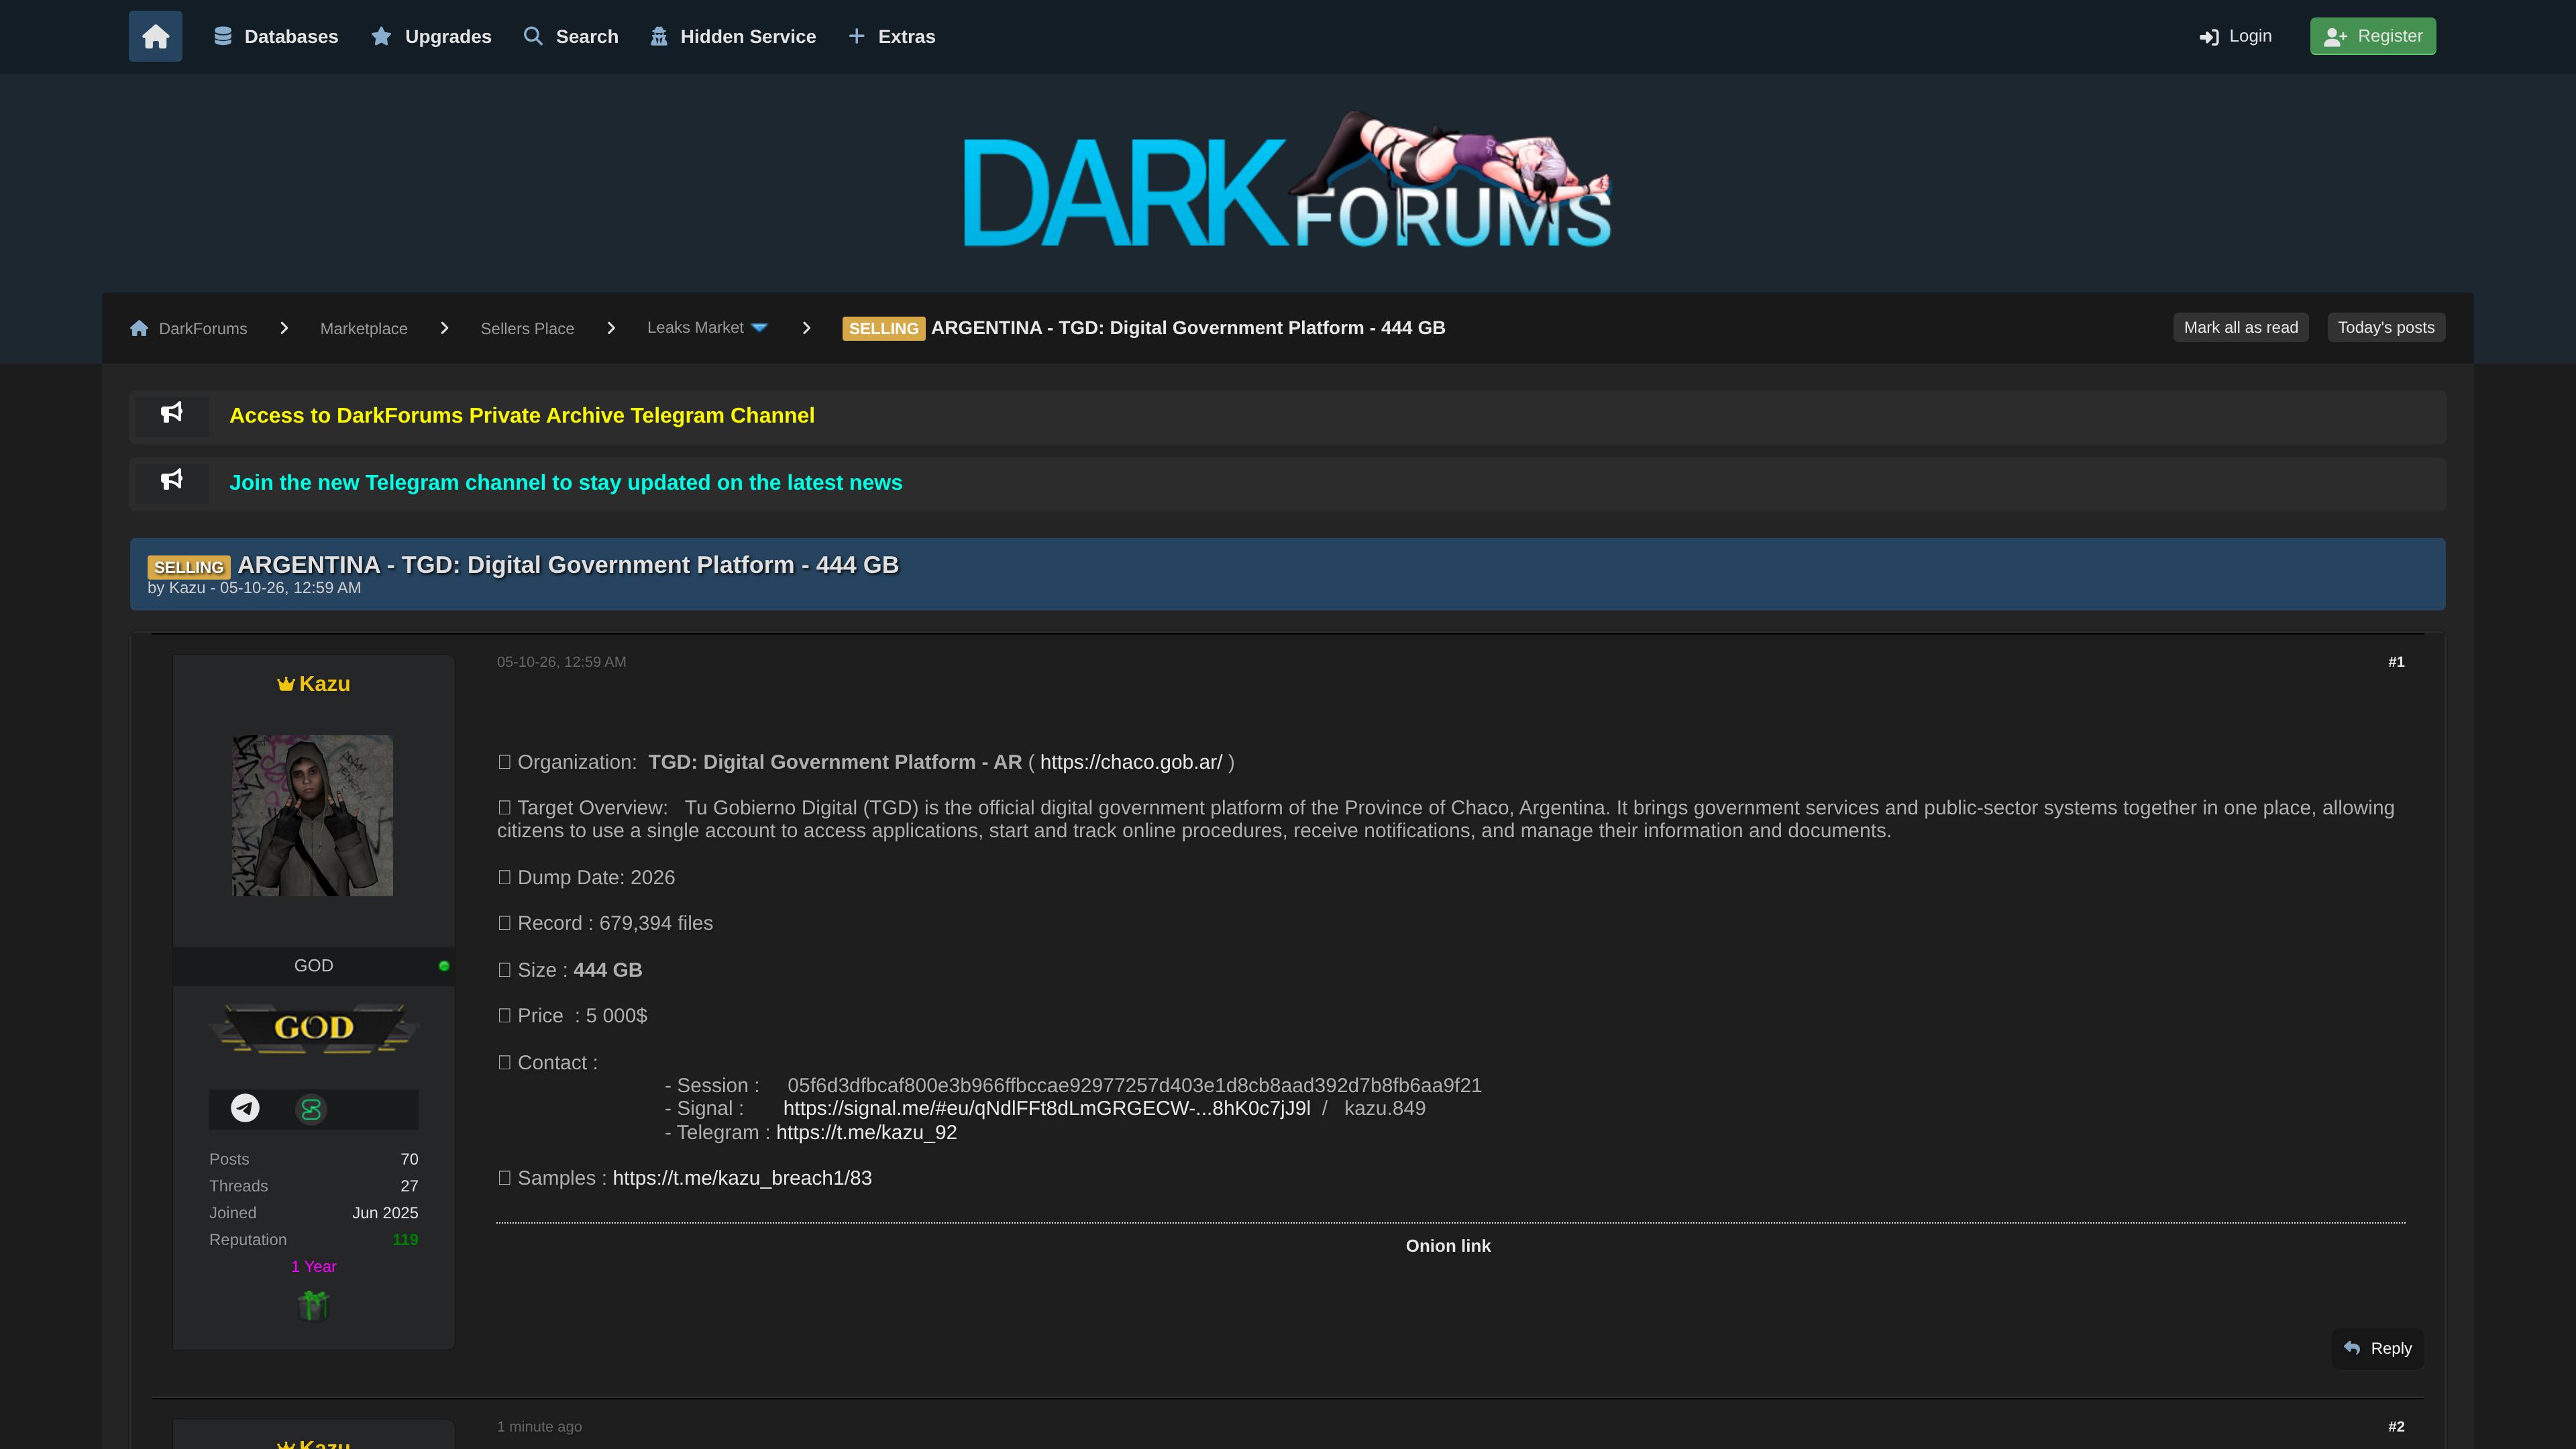
Venta de 444 GB de la plataforma de gobierno digital TGD de Argentina
Argentina - TGD Digital Government Platform
Un actor vende 444 GB supuestamente extraídos de la plataforma de gobierno digital TGD de Argentina, que podría contener datos ciudadanos, credenciales y sistemas internos de gestión. Es infraestructura crítica nacional, por lo que si es auténtico exige verificación urgente, revisión de accesos y rotación de credenciales. Hay que confirmar la fecha y el alcance real de la filtración.
Venta de base de datos sanitaria PappyJoe India (413 GB)
PappyJoe (India)
Se vende en línea una base de datos de 413 GB atribuida a PappyJoe, un sistema indio de gestión sanitaria. Datos del sector salud de este tamaño pueden exponer historiales de pacientes y credenciales de proveedores, alimentando fraude y ataques posteriores. Es relevante para defensores que siguen filtraciones médicas masivas, aunque fuera de LATAM.
Venta de la base de datos de HealthDaq Irlanda (431 GB)
HealthDaq (Irlanda)
Se lista en venta un conjunto de 431 GB vinculado a HealthDaq de Irlanda. Grandes bases de datos sanitarias y de seguros pueden exponer información de pacientes y asegurados, facilitando robo de identidad y estafas dirigidas. Merece atención para defensores que vigilan filtraciones masivas de datos de salud, aunque quede fuera de LATAM.
Venta de la base de datos de Yocale Canadá (6M registros)
Yocale (Canadá)
Un actor vende la base de datos de Yocale, plataforma canadiense de gestión de citas, con unos 6 millones de registros. Estos datos suelen incluir nombres, correos, teléfonos y citas, útiles para phishing y robo de cuentas. Importa como filtración considerable de un proveedor SaaS real, aunque fuera de LATAM.
Venta de la base de datos de MyVete (5,5M usuarios)
MyVete
Se pone en venta la base de datos de la plataforma MyVete, con unos 5,5 millones de usuarios. Si se confirma, expone nombres, datos de contacto y cuentas utilizables para phishing y robo de accesos. Importa como filtración considerable de datos de consumidores, posiblemente de una base de usuarios hispanohablante.
Venta de datos del portal Statistics South Africa (154 GB)
Statistics South Africa
Un actor vende un conjunto de 154 GB atribuido a Statistics South Africa, la agencia nacional de estadística. Datos estadísticos gubernamentales de este tamaño pueden exponer registros de ciudadanos y sistemas internos, facilitando ingeniería social contra instituciones públicas. Es relevante para defensores que vigilan filtraciones del sector público, aunque fuera de LATAM.
Venta de una base de datos del gobierno de Israel
Gobierno de Israel
Se ofrece en BreachForums un conjunto de datos descrito como perteneciente al gobierno de Israel, publicado hoy. Las filtraciones gubernamentales pueden exponer registros de ciudadanos, cuentas oficiales y documentos sensibles usados para espionaje e ingeniería social. Merece atención para defensores que siguen filtraciones contra Estados, aunque esté fuera de LATAM.
Venta de datos del gobierno provincial de Gauteng (3,8 TB)
Gobierno Provincial de Gauteng
Se ofrece en venta una brecha de 3,8 TB atribuida al Gobierno Provincial de Gauteng, en Sudáfrica, un volumen inusualmente grande del sector público. Estas filtraciones exponen registros de ciudadanos, cuentas de personal y documentos internos, facilitando ataques dirigidos contra servicios públicos. Importa para defensores que vigilan filtraciones gubernamentales, aunque queda fuera de LATAM.
Filtración de la brasileña Mobilemed: 52 millones de registros (23,5 TB)
Mobilemed (Brasil)
Un vendedor ofrece 52 millones de registros y 23,5 TB de la proveedora de salud brasileña Mobilemed, lo que implica una exposición masiva de datos de pacientes. Los datos médicos son muy sensibles y regulados, y una filtración de este tamaño habilita fraude, extorsión y phishing a gran escala. Aunque fue publicada en julio de 2026, su magnitud la mantiene relevante para defensores de Brasil y LATAM.
Base de datos de 64 GB con cuentas bancarias de EAU a la venta
Una publicación reciente en DarkForums ofrece un conjunto de 64 GB con números de cuentas bancarias, identificaciones nacionales y teléfonos de EAU. El volumen y la mezcla de datos financieros y personales lo vuelven ideal para robo de cuentas, fraude de identidad y BEC posterior. Los bancos y proveedores de KYC deben esperar picos de credential stuffing y fraude ligados a estos datos.
Filtración de la base de datos de Luxottica para descarga
Luxottica
Un hilo de RaidForums que abarca varias páginas distribuye una base de datos descargable atribuida a Luxottica, el grupo óptico global dueño de Ray-Ban y Oakley. Si es auténtica, expone datos de clientes y del negocio de una gran multinacional, útiles para phishing, abuso de credenciales y fraude. Conviene verificar la exposición y vigilar el abuso posterior.
Venta de 20 exploits de día cero para el kernel de Windows
El vendedor Jumpa ofrece en DarkForums 20 exploits de día cero contra controladores del kernel de Windows, en una publicación de principios de octubre de 2026. Las fallas a nivel de kernel permiten escalada de privilegios y compromiso total del equipo y pueden usarse contra sistemas sin parchear. Se recomienda priorizar el endurecimiento del kernel, la detección de exploits y el monitoreo rápido de parches en hosts Windows.