Underground · lo que importa hoy
Los items del underground que dejaron señal esta ventana. Gov/mil, venta de accesos, ransomware, leaks, stealers. Screenshots y contexto en cada uno.
Distribución por categoría · ventana
- Gobierno / Militar51
- Venta de accesos28
- Ransomware17
- Leak382
- Stealer0
- Otro4
Ventana
Categoría
Severidad
Base de datos francesa UNSS con más de 7 millones filtrada
UNSS (French school sports union)
Se comparte una base de datos etiquetada 'UNSS' con más de 7 millones de registros, probablemente ligada al deporte escolar/universitario francés. Millones de registros pueden incluir nombres, direcciones, fechas de nacimiento y contactos de alumnos y personal. Su escala la vuelve un activo valioso para fraude de identidad y phishing aunque se publicara hace meses.
Filtración de datos del Ministerio de Exteriores de Nepal
Nepal Ministry of Foreign Affairs
Un actor publica datos atribuidos al Ministerio de Asuntos Exteriores de Nepal, un organismo gubernamental, con fecha del 9 de octubre. Los registros gubernamentales expuestos pueden revelar contactos internos, credenciales y detalles operativos útiles para una intrusión posterior o espionaje. Aunque esté fuera de América Latina, una filtración ministerial reciente merece seguimiento y vigilancia de credenciales.
Colección de filtraciones de federaciones deportivas francesas
French sports federations
Se publicó para descarga una colección de bases de datos filtradas de varias federaciones deportivas oficiales francesas. Estas entidades almacenan datos de miembros, licencias, información médica y personal, por lo que la agregación amplifica la exposición de varias organizaciones a la vez. Es relevante para seguir una campaña coordinada de filtraciones contra organismos deportivos franceses.
Base de datos del bufete Prater & Ridley filtrada
Prater & Ridley Attorneys At Law
Una base de datos del bufete estadounidense Prater & Ridley Attorneys at Law fue publicada para descarga en un espejo de RaidForums. Los datos de bufetes suelen contener identidades de clientes, detalles de casos y contactos, exponiendo información legal sensible. Es relevante para defensores que rastrean ataques a despachos, un precursor habitual de ransomware y fraude BEC.
Filtración de datos KYC del casino LeoVegas (2025)
LeoVegas
Un actor comparte más de 1.300 archivos de LeoVegas con documentos KYC, saldos de cuentas, correos y código fuente. Los datos KYC y de saldos son muy sensibles y alimentan el robo de identidad y la toma de cuentas contra un operador de juego regulado. Fechado en 2025, es una filtración antigua para alertar, pero sigue siendo útil como contexto sobre la exposición del operador.
Filtración de 1,9 GB de datos de la Corte Superior de Justicia de Lima Norte (Perú)
Corte Superior de Justicia de Lima Norte
Se publicó para descarga un archivo de 1,9 GB atribuido a la Corte Superior de Justicia de Lima Norte de Perú, exponiendo datos judiciales y gubernamentales. Una filtración de un órgano judicial nacional puede revelar expedientes, datos personales de las partes y documentos internos, con consecuencias legales y de privacidad. No obstante, la publicación es de octubre de 2025, por lo que es una exposición antigua y no una alerta reciente.
Venta de acceso interno con webshells y credenciales a entidades gubernamentales
Un vendedor en DarkForums anuncia paquetes de acceso interno con webshells, credenciales y bases de datos, mencionando explícitamente objetivos gubernamentales. Este tipo de acceso da al atacante un punto de apoyo para moverse lateralmente y exfiltrar datos sensibles. La publicación tiene unos dos meses y no nombra una víctima ni región concreta, por lo que su urgencia actual es baja.
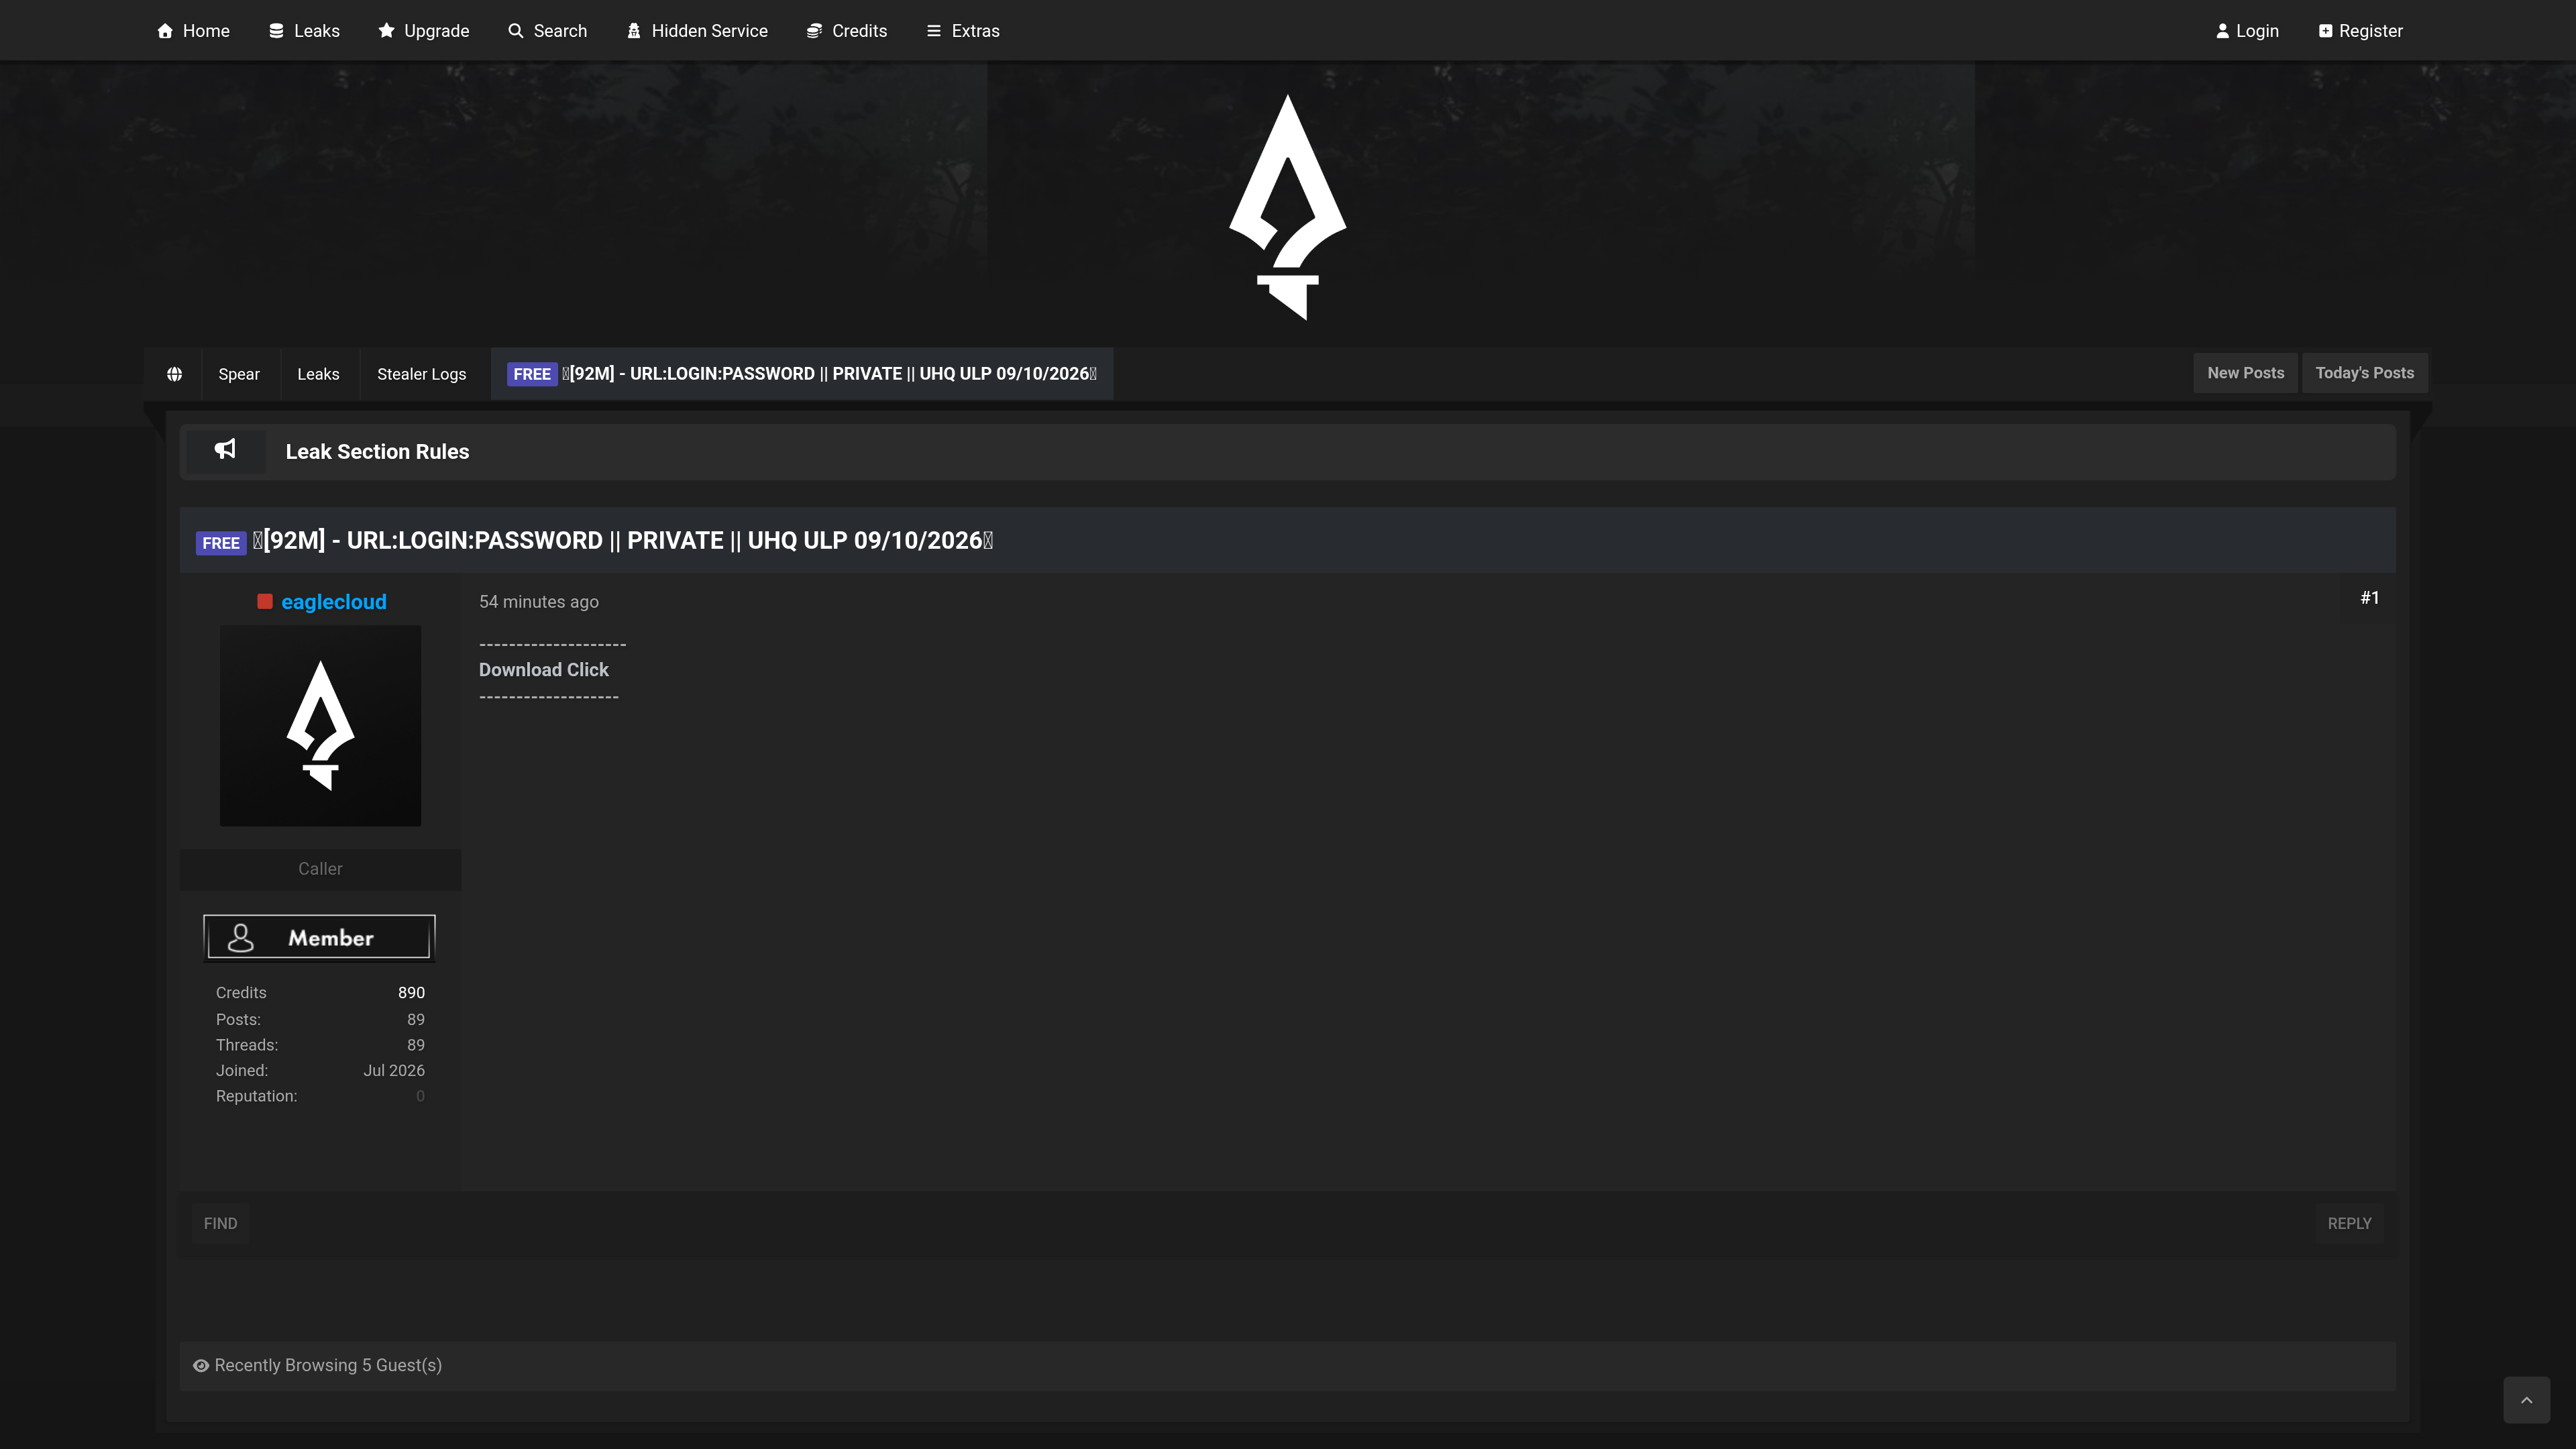
Filtración de 92 millones de credenciales URL:login:password
Se publicó un volcado reciente de aproximadamente 92 millones de registros URL:login:password (ULP), recolectados de logs de infostealers y marcados como de alta calidad. Un conjunto tan grande y reciente alimenta ataques de credential stuffing, toma de cuentas y secuestro de sesiones en servicios web de todo el mundo. Los defensores deben buscar reutilización de estas credenciales y forzar el reseteo de cuentas corporativas expuestas.
Filtración de base de datos de Vodafone 2026
Vodafone
Un hilo de foro ofrece una filtración de base de datos de Vodafone fechada a mediados de 2026, un gran operador de telecomunicaciones global. Aunque el contenido puede ser relevante, el post tiene unos cuatro meses, por lo que no es una alerta reciente. Sigue siendo útil para defensores que rastrean exposición de datos de suscriptores.
Brecha de datos sanitarios de la empresa Woundtech
Woundtech
Un hilo en foro anuncia una brecha reciente de datos sanitarios en Woundtech, proveedor estadounidense de cuidado de heridas. Los datos de salud son de los más sensibles, con identidades de pacientes y posiblemente historiales médicos. Las filtraciones médicas recientes facilitan el robo de identidad sanitaria y la extorsión dirigida, por lo que exige triaje urgente.
Base de datos de Phone House con más de 13 millones de registros
Phone House
Un post publicado hoy en un foro ofrece una base de datos de Phone House con más de 13 millones de registros. Phone House es un gran minorista europeo de telefonía presente en España y otros países, por lo que la filtración probablemente expone nombres, datos de contacto y compras de clientes. Ese volumen es muy valioso para fraude, credential stuffing y phishing dirigido.
Filtración de datos de 7,5 millones de clientes de Momentum Telecom
Momentum Telecom
Una filtración en foro afirma contener PII de 7,5 millones de clientes de Momentum Telecom, un importante proveedor de ISP empresarial y voz de EE. UU. El dato parece reciente (publicado el día anterior) e incluye nombres, direcciones y contactos. Las filtraciones de datos de suscriptores de telecomunicaciones alimentan SIM-swap, phishing y toma de cuentas, por lo que es relevante para defensores del sector.
Filtración de historiales de pacientes del grupo portugués CUF
www.cuf.pt
Se ofrece un conjunto de ~263.000 registros de pacientes del grupo sanitario portugués cuf.pt, con datos de contacto y demográficos. Los datos de salud son de las categorías más sensibles y facilitan fraude dirigido y extorsión. Es una filtración confirmada de una organización de salud identificada que merece difusión.
Base de datos de clientes de Optum a la venta
Optum.com
Se ofrece en el foro una base de datos de clientes atribuida a Optum.com, lo que indica una filtración en una importante empresa estadounidense de servicios de salud. Los datos de clientes de salud son muy sensibles y alimentan fraude médico y phishing dirigido. Es una filtración de una organización identificada que merece difusión.
Filtración de base de datos del Colegio Mexicano de Nutriólogos
colegiomexicanodenutriologos.org.mx
Se filtra una base de datos de ~584.000 registros de colegiomexicanodenutriologos.org.mx con datos personales y de contacto. Afecta a una organización profesional mexicana y a sus miembros, exponiendo datos personales utilizables para phishing y fraude. Es una filtración relevante para LATAM aunque no sea gubernamental ni infraestructura crítica.
Venta de bases de datos del Ejército de Libia (gov.ly)
Libyan Army / Reconstruction Fund
Un vendedor ofrece bases de datos del Ejército de Libia y del Fondo Nacional de Reconstrucción (dominios gov.ly), lo que indica compromiso de sistemas gubernamentales y militares libios. Estos registros pueden exponer personal, operaciones y datos institucionales. Es una filtración de alto impacto contra un Estado que merece seguimiento aunque esté fuera de LATAM.
Filtración de datos del hospital Thye Hua Kwan (Singapur)
Thye Hua Kwan Hospital
Una colección de datos vinculada al hospital Thye Hua Kwan (Ang Mo Kio) de Singapur circula en BreachForums. Los registros de salud son muy sensibles, por lo que cualquier filtración de pacientes o personal conlleva riesgos de privacidad y regulatorios. La escala no está clara, así que debe tratarse como una posible brecha a confirmar con la organización afectada.
Venta de herramienta para eludir verificación KYC bancaria
Un vendedor en Cracked.st ofrece un kit para eludir el KYC y falsificar documentos que dice derrotar a proveedores como Sumsub, Onfido, Persona, Jumio, Idnow, Veriff y Ondato. Esto habilita apertura fraudulenta de cuentas y lavado de dinero en bancos y fintechs que dependen de esos proveedores. Los defensores deben esperar intentos de alta falsificados y reforzar los controles de documento y prueba de vida.
Filtración de base de datos de la operadora Vodafone
Vodafone
Una base de datos atribuida a la operadora Vodafone se distribuye en el foro Spear Leaks, con fecha de mediados de 2026 y un hilo de nueve páginas. El volumen sugiere un volcado importante de registros de clientes o corporativos. Al ser las telecos infraestructura crítica, los defensores deben verificar los datos y preparar notificaciones y reseteo de credenciales.
Base de datos de IKEA a la venta en foro clandestino
IKEA
Un usuario de foro publicó una supuesta base de datos de IKEA en venta, lo que indica una posible brecha o reventa de datos del minorista. Si es auténtica, podría exponer registros de clientes o internos útiles para phishing, credential stuffing y toma de cuentas. Dado el alcance global de IKEA, conviene validarla y monitorearla aunque la fuente y la escala no estén confirmadas.
Base de datos con identidad completa de 596.652 ciudadanos mexicanos a la venta
Ciudadanos mexicanos (CURP / INE)
Un actor ofrece una base de identidad completa de 596.652 ciudadanos mexicanos, con CURP, credencial INE, domicilio y datos personales. Datos de identidad emitidos por el Estado a esta escala permiten robo de identidad masivo, fraude, abuso crediticio y suplantación de votantes. Defensores en México y LATAM deben tratarlo como una exposición prioritaria y validar su autenticidad.
Filtración de la base de datos de Artsy
Artsy
Se ha publicado en la sección de filtraciones de un foro una base de datos descrita como el marketplace de arte en línea Artsy. La escala y la fecha no están claras, pero la filtración de la base de datos de una empresa real puede exponer datos de clientes y cuentas usados para credential stuffing. Conviene verificarla y añadirla a monitoreo si se confirma.
Filtración de 21.145 cuentas de Binance
Binance
Se está difundiendo en un foro de brechas una base de datos de aproximadamente 21.145 cuentas de Binance bajo una etiqueta de 2026. Aunque el volumen es moderado, las credenciales de exchanges de criptomonedas alimentan el robo de cuentas, el vaciado de billeteras y el phishing posterior. Los usuarios afectados deberían ser marcados para rotación de credenciales y monitoreo.
Filtración de SCADA/BMS del hospital Thye Hua Kwan de Ang Mo Kio
Thye Hua Kwan Hospital (Ang Mo Kio, Singapore)
Se ha publicado en un foro de brechas una colección etiquetada como el sistema de gestión de edificios (BMS) y SCADA del hospital Ang Mo Kio–Thye Hua Kwan de Singapur. Si es auténtica, expone datos de tecnología operativa que controlan sistemas del edificio en un entorno sanitario, infraestructura crítica. Los defensores deberían tratarlo como un posible vector de acceso OT y verificar si los datos son reales y vigentes.